



ФНС России предупреждает о фишинговых рассылках от своего имени

ФНС России предупреждает о фишинговых рассылках от своего имени

ФНС России предупреждает о фишинговых рассылках от своего имени

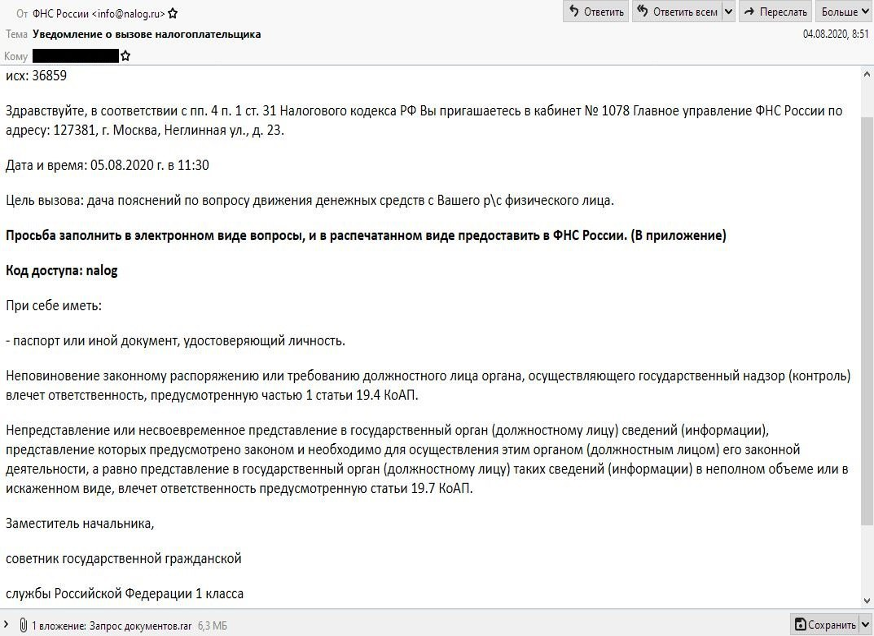
Юридические лица и государственные учреждения стали основными целями новой фишинговой кампании, в ходе которой злоумышленники ведут рассылку электронных писем от имени Федеральной налоговой службы (ФНС).

Киберпреступную операцию зафиксировали специалисты центра CERT-GIB, принадлежащего компании Group-IB. Рассылаемые письма маскируются под вызов в орган исполнительной власти.

На самом же деле атакующие пытаются установить на компьютер жертвы вредоносную программу, позволяющую удалённо управлять заражённым устройством.

Как полагают эксперты, кампания стартовала 27 июля. Всем организациям, попавшим в поле зрения киберпреступников, приходило одинаковое письмо. В адресе отправителя было указано — info@nalog.ru, что соответствует официальному домену ФНС.

Таким способом, подделывая технические заголовки, атакующие вводили получателей в заблуждение. На самом же деле письма отправлялись с публичных почтовых сервисов.

В письме от адресата требовали явиться в «Главное Управление ФНС России», чтобы «дать показания по движению денежных средств». При этом нужно распечатать и заполнить документы, прикреплённые к письму во вложении.

Если получатель проигнорирует письмо, злоумышленники грозили предусмотренным УК РФ наказанием.


Представители ФНС России ещё раз подчеркнули, что эти письма не имеют никакого отношения к налоговой службе. Более того, налогоплательщикам никогда не направляют писем о наличии задолженности на электронный ящик.

Однако эксперты CERT-GIB обращают внимание на высокое качество фишинговых рассылок. К вредоносным письмам прикреплён архив «zapros-dokumentov.rar», содержащий ещё один запароленный архив. Пароль находился в соседнем текстовом файле.

Если получатель запускал файл из вложения, на компьютер устанавливалась легитимная программа для удалённого администрирования и управления компьютером.

Подпишитесь на новости

Для Android создали открытый клиент с копиями приложений за прокси

На Хабре представили Pocket Android — бесплатное приложение с открытым исходным кодом для запуска копий программ через прокси. Оно использует рабочий профиль Android: выбранные приложения получают отдельные данные и аккаунты, а программы в основном профиле продолжают работать напрямую.

Об устройстве проекта разработчик рассказал в публикации на Хабре. Pocket основан на коде Shelter.

Для каждой копии приложения можно назначить собственный прокси-сервер. Поддерживаются Hysteria 2 и VLESS с REALITY, импорт подписок и сохранение настроек в файл с паролем. Для подключения нужен собственный сервер или подписка совместимого провайдера.

Чтобы приложения не выходили в сеть мимо прокси при сбое соединения или перезагрузке смартфона, используются системные механизмы Always-on VPN и Lockdown. По описанию автора, при обрыве туннеля интернет для копий блокируется.


Рабочий профиль разделяет данные приложений, но сетевой стек ядра остаётся общим. При первом запуске копий потребуется заново войти в аккаунты: сессии из основного профиля не переносятся.

Pocket работает на Android 10 и новее. Если устройство уже использует корпоративный рабочий профиль, создать рядом ещё один не получится. Удаление профиля стирает данные всех приложений внутри него.

Исходники и APK доступны на GitHub. Проект находится в разработке; автор рекомендует проверять восстановление соединения и блокировку трафика на конкретном устройстве и прошивке.

RSS: Новости на портале Anti-Malware.ru