



ФНС России предупреждает о фишинговых рассылках от своего имени

ФНС России предупреждает о фишинговых рассылках от своего имени

ФНС России предупреждает о фишинговых рассылках от своего имени

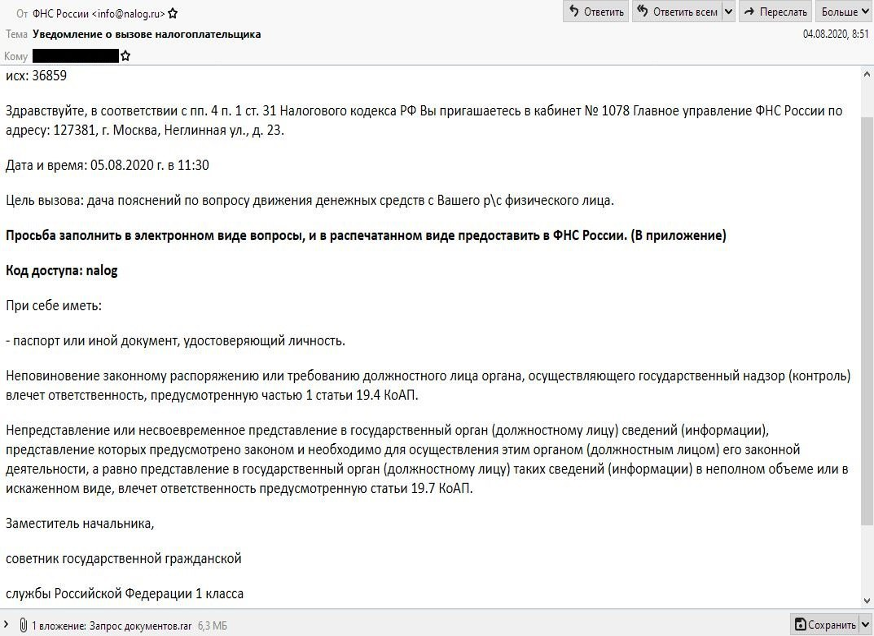
Юридические лица и государственные учреждения стали основными целями новой фишинговой кампании, в ходе которой злоумышленники ведут рассылку электронных писем от имени Федеральной налоговой службы (ФНС).

Киберпреступную операцию зафиксировали специалисты центра CERT-GIB, принадлежащего компании Group-IB. Рассылаемые письма маскируются под вызов в орган исполнительной власти.

На самом же деле атакующие пытаются установить на компьютер жертвы вредоносную программу, позволяющую удалённо управлять заражённым устройством.

Как полагают эксперты, кампания стартовала 27 июля. Всем организациям, попавшим в поле зрения киберпреступников, приходило одинаковое письмо. В адресе отправителя было указано — info@nalog.ru, что соответствует официальному домену ФНС.

Таким способом, подделывая технические заголовки, атакующие вводили получателей в заблуждение. На самом же деле письма отправлялись с публичных почтовых сервисов.

В письме от адресата требовали явиться в «Главное Управление ФНС России», чтобы «дать показания по движению денежных средств». При этом нужно распечатать и заполнить документы, прикреплённые к письму во вложении.

Если получатель проигнорирует письмо, злоумышленники грозили предусмотренным УК РФ наказанием.


Представители ФНС России ещё раз подчеркнули, что эти письма не имеют никакого отношения к налоговой службе. Более того, налогоплательщикам никогда не направляют писем о наличии задолженности на электронный ящик.

Однако эксперты CERT-GIB обращают внимание на высокое качество фишинговых рассылок. К вредоносным письмам прикреплён архив «zapros-dokumentov.rar», содержащий ещё один запароленный архив. Пароль находился в соседнем текстовом файле.

Если получатель запускал файл из вложения, на компьютер устанавливалась легитимная программа для удалённого администрирования и управления компьютером.

Подпишитесь на новости

42% компаний объединяют средства защиты разных вендоров в единый контур

42% участников опроса на эфире AM Live «Экосистемы кибербезопасности» сообщили, что объединили решения разных вендоров в единый контур защиты. Ещё у 23% совместно работает часть инструментов, у 24% средства защиты действуют независимо. Преимущественно продукты одного поставщика используют 11% зрителей.

Участники дискуссии обсудили, что необходимо для совместной работы средств защиты.

Руководитель IBF «Дикси» Александр Танчук отметил, что экосистема должна закрывать потребности службы ИБ и обеспечивать понятную ответственность за результат. Евгений Гуляев из R-Vision обратил внимание на обмен данными между решениями и формирование общего контекста для защиты.

Другой опрос касался выбора экосистемы. Для 32% зрителей главным критерием стала широта продуктовой линейки, для 28% — скидки и бонусы, для 13% — планы развития на ближайшие годы. В эфире озвучили не все результаты этого опроса.

Эксперты рекомендовали проверять совместную работу продуктов на практике и оценивать совокупную стоимость владения. Наталья Глинина из «МегаФон ПроБизнес» отметила, что выбор между решениями разных поставщиков и более централизованной моделью зависит от задач заказчика.

Директор по клиентским решениям CURATOR Эдгар Микаелян подчеркнул: при привлечении сервис-провайдера важно заранее определить ответственность за интеграцию, соблюдение SLA и результат.

В финальном опросе 32% зрителей заявили, что после эфира планируют запустить проект по внедрению или развитию экосистемы безопасности.

RSS: Новости на портале Anti-Malware.ru