



Российский дарквеб обвиняют в краже пособий по безработице граждан США

Российский дарквеб обвиняют в краже пособий по безработице граждан США

Российский дарквеб обвиняют в краже пособий по безработице граждан США

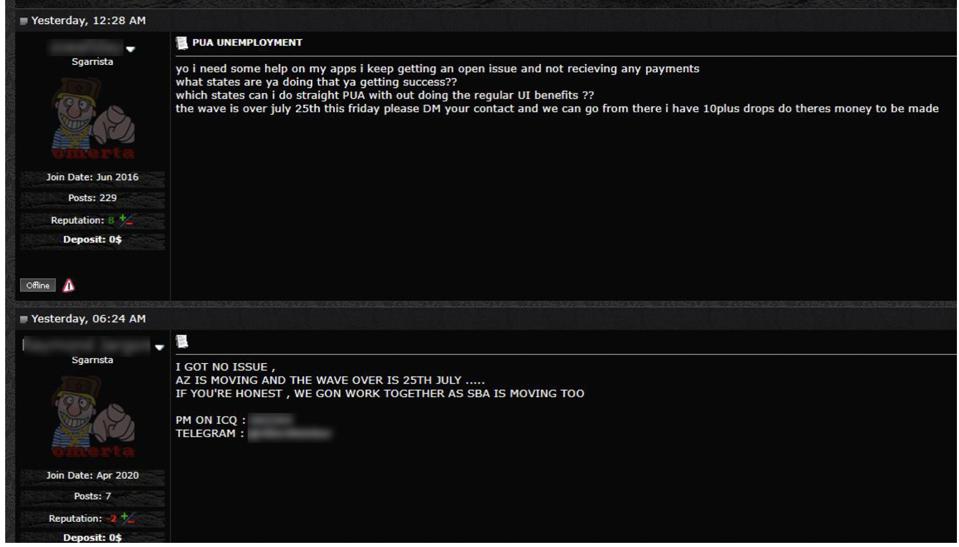
Компания IntSights, занимающаяся анализом киберугроз, рассказала о мошеннических схемах, с помощью которых участники русскоговорящих форумов в дарквебе крадут личности граждан США и пытаются получить за них пособия по безработице.

Не совсем понятно, почему эксперты IntSights выделили именно российские форумы. В их отчёте прямым текстом указывается, что такие же операции проводят нигерийские, европейские и американские киберпреступники.

Описанная исследователями схема крайне проста: условный мошенник подаёт заявление на получение выплат по безработице от имени либо реального гражданина, либо выдуманного (комбинация настоящих и фейковых данных).

«Лицо, от которого подаётся заявление, даже может не подходить для этого по статусу. Мы лично наблюдали, как такое проворачивали от имени генеральных директоров крупных организаций», — описывает схему один из специалистов IntSights.

После этого злоумышленники указывают свою карту для получения пособий, параллельно обсуждая на форумах нюансы кампаний.


В IntSights пояснили, что на руку преступникам играет сложная ситуация с безработицей граждан США. Центры льгот просто завалены заявлениями и просьбами.

Активные участники русскоговорящих дарквеб-форумов, по словам экспертов, даже нанимают мужчин и женщин для прозвона кол-центров. После получения денег они конвертируют их в биткоины или переводят на офшорные аккаунты.

Кроме того, на вышеупомянутых российских форумах мошенники делятся советами по покупке цифровых личностей.

«Русскоговорящие форумы настолько масштабны в киберпреступном смысле, что начинающий мошенник может купить там всё, что угодно», — предупреждают в IntSights.

Подпишитесь на новости

ShinyHunters заявила о взломе ФБР и краже данных агентов

Кибергруппировка ShinyHunters утверждает, что взломала системы ФБР и вытащила оттуда несколько терабайт персональных данных сотрудников и соискателей. Заявление пока не подтверждено официально, однако журналистам удалось проверить часть переданной хакерами информации.

По результатам расследования 404 Media, группировка предоставила образец с данными примерно 5000 человек.

В нём якобы содержались имена агентов, домашние адреса, телефоны, даты рождения и сведения о супругах. Некоторые номера журналисты сопоставили с указанными людьми и сотрудниками Министерства юстиции США.

ShinyHunters заявляет, что получила доступ к Oracle PeopleSoft — платформе, используемой для кадровых процессов и хранения анкет соискателей. Затем злоумышленники якобы проникли в правительственное облако на инфраструктуре Amazon. Общий объём похищенной информации группировка оценивает в 2-3 Тбайт.

Хакеры также сообщили о доступе к кадровым, медицинским и другим системам ФБР. В заявках на работу могли храниться сведения об образовании, предыдущей госслужбе, состоянии здоровья и употреблении наркотиков.

Если масштаб утечки подтвердится, получится не просто неприятная табличка с телефонами, а готовый набор для шантажа, слежки и контрразведывательных операций.

По сообщениям СМИ, злоумышленники временно подменили страницу портала FBI Jobs фальшивым уведомлением о захвате. После инцидента сайт подачи заявок и портал кандидатов в специальные агенты оказались недоступны.

Деньги ShinyHunters якобы не требует. Группировка дала ФБР семь дней на удаление майского отчёта, в котором ведомство обвинило её в преувеличении масштабов взломов, угрозах родственникам жертв и других методах давления. Что случится после истечения ультиматума, хакеры предусмотрительно не уточнили. ФБР сообщило, что проводит расследование.

RSS: Новости на портале Anti-Malware.ru