



Российский дарквеб обвиняют в краже пособий по безработице граждан США

Российский дарквеб обвиняют в краже пособий по безработице граждан США

Российский дарквеб обвиняют в краже пособий по безработице граждан США

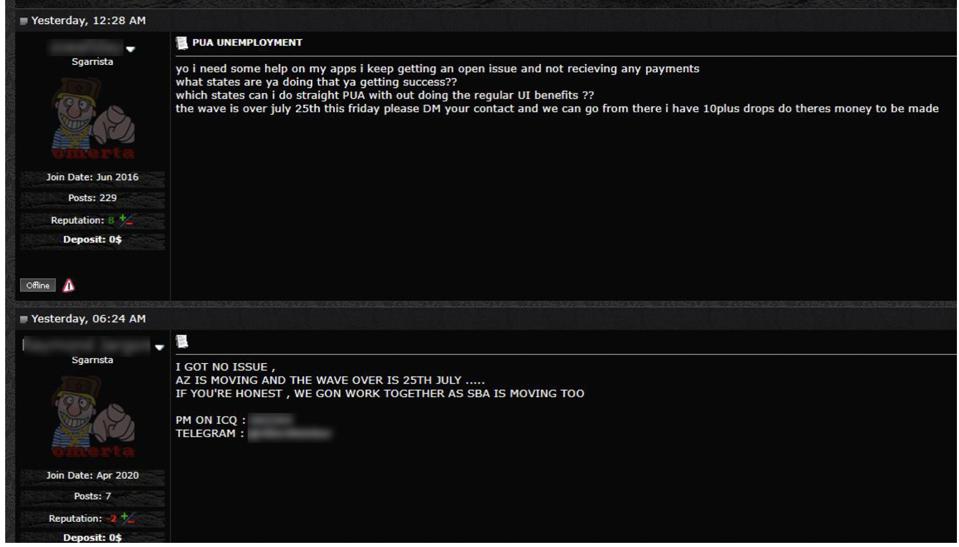
Компания IntSights, занимающаяся анализом киберугроз, рассказала о мошеннических схемах, с помощью которых участники русскоговорящих форумов в дарквебе крадут личности граждан США и пытаются получить за них пособия по безработице.

Не совсем понятно, почему эксперты IntSights выделили именно российские форумы. В их отчёте прямым текстом указывается, что такие же операции проводят нигерийские, европейские и американские киберпреступники.

Описанная исследователями схема крайне проста: условный мошенник подаёт заявление на получение выплат по безработице от имени либо реального гражданина, либо выдуманного (комбинация настоящих и фейковых данных).

«Лицо, от которого подаётся заявление, даже может не подходить для этого по статусу. Мы лично наблюдали, как такое проворачивали от имени генеральных директоров крупных организаций», — описывает схему один из специалистов IntSights.

После этого злоумышленники указывают свою карту для получения пособий, параллельно обсуждая на форумах нюансы кампаний.


В IntSights пояснили, что на руку преступникам играет сложная ситуация с безработицей граждан США. Центры льгот просто завалены заявлениями и просьбами.

Активные участники русскоговорящих дарквеб-форумов, по словам экспертов, даже нанимают мужчин и женщин для прозвона кол-центров. После получения денег они конвертируют их в биткоины или переводят на офшорные аккаунты.

Кроме того, на вышеупомянутых российских форумах мошенники делятся советами по покупке цифровых личностей.

«Русскоговорящие форумы настолько масштабны в киберпреступном смысле, что начинающий мошенник может купить там всё, что угодно», — предупреждают в IntSights.

Подпишитесь на новости

Эксплойт BigDiskBuster оставляет Microsoft Defender без обновлений

Исследователь в области кибербезопасности Абдельхамид Насери, известный как Nightmare Eclipse, опубликовал новый эксплойт для дыры в для Microsoft Defender. Инструмент BigDiskBuster блокирует обновление платформы и антивирусных сигнатур, оставляя защиту Windows с уже установленной базой угроз.

По словам Насери, эксплойт работает на всех поддерживаемых версиях Windows, но должен постоянно выполняться в фоновом режиме.

Сам исследователь признаёт, что текущая реализация содержит ошибки и нуждается в доработке. Исходный код BigDiskBuster уже выложен на GitHub.

Новая техника похожа на UnDefend — опубликованный в апреле инструмент, который также мешал Defender получать обновления. Опасность здесь в следующем: антивирус продолжает выглядеть живым и бодрым, но постепенно превращается в музей старых сигнатур и может пропустить свежие угрозы.


BigDiskBuster стал очередной работой Насери в затянувшейся серии публичных раскрытий уязвимостей Windows. С апреля исследователь опубликовал почти дюжину PoC, затрагивающих Microsoft Defender, BitLocker и другие компоненты системы. Среди них ShieldCrash, ShieldBreak, RoguePlanet, LegacyHive, BlueHammer, RedSun, YellowKey и несколько вариантов Plasma.

Часть проблем Microsoft уже устранила, однако для некоторых публичных уязвимостей официальные патчи пока не вышли. Корпорация ранее критиковала подобные публикации без предварительной координации, заявляя, что готовые эксплойты создают ненужный риск для пользователей. Microsoft также предупредила о возможном преследовании тех, чьи действия причиняют клиентам реальный вред.

На момент публикации компания не прокомментировала BigDiskBuster и не сообщила о доступном исправлении. Поэтому администраторам стоит контролировать успешность обновления сигнатур Defender, а не ограничиваться зелёной галочкой в интерфейсе.

RSS: Новости на портале Anti-Malware.ru