



Киберпреступники начали использовать в атаках тему вакцины от COVID-19

Киберпреступники начали использовать в атаках тему вакцины от COVID-19

Киберпреступники начали использовать в атаках тему вакцины от COVID-19

Киберпреступники используют в качестве приманки тему вакцины от коронавирусной инфекции COVID-19. В основном пользователей атакуют через электронную почту (82% от всех подобных атак за последний месяц). Как это обычно бывает, в письмах содержатся вредоносные ссылки, по которым на компьютер жертвы загружаются вредоносные файлы в форматах .exe, .xls или .doc.

О примерах таких вредоносных писем рассказали специалисты компании Check Point. В частности, сообщения рассылаются под темой «URGENT INFORMATION LETTER: COVID-19 NEW APPROVED VACCINES».

Из названия понятно, что злоумышленники хотели привлечь внимание информацией о новых вакцинах, одобренных медицинскими учреждениями. На самом же деле письмо содержало файл «Download_Covid 19 Новые одобренные вакцины.23.07.2020.exe», устанавливающий в систему софт для кражи паролей.

Ещё один пример, которым поделилась Check Point, содержит отсылку на разработку вакцины в Великобритании. Тема письма — «UK coronavirus vaccine effort is progressing badly appropriate, recruiting consequence and elder adults».

Преступники убеждают пользователя, что в Британии разработка вакцины идёт неважно. А это значит, что люди в возрасте находятся в опасности.

Такие письма содержат ссылку — surgicaltoll\[.]com/vy2g4b\.html, ведущую жертв на фишинговый сайт медицинской тематики — thelifestillgoeson[.]su.

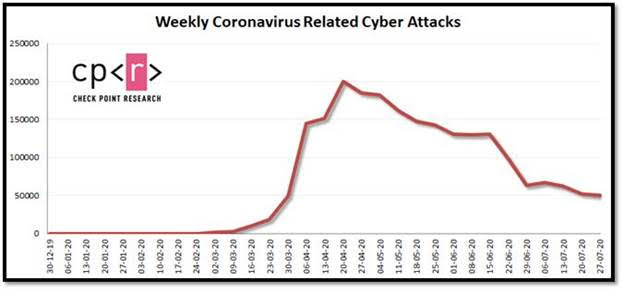
Также исследователи Check Point отметили, что в июле заметно снизилось число связанных с коронавирусом кибератак. В сравнении с июнем эта цифра уменьшилась на 50% (61 тыс. против 130 тыс.).

Подпишитесь на новости

HTTPS не делает вас невидимкой: на Хабре разобрали работу ТСПУ

Зашифровали соединение, теперь можно выдохнуть? С блокировками этот фокус работает далеко не всегда. На Хабре вышел подробный разбор ТСПУ — технических средств противодействия угрозам. Автор объясняет, как фильтры распознают соединения и почему сайт может зависнуть, даже если содержимое трафика защищено.

В материале пользователя owenewans путь запроса разобран по этапам: от получения IP-адреса через DNS до проверки соединения и передачи ответа.

Базовый принцип прост: для ограничения доступа необязательно читать переписку. Фильтру могут хватить IP-адреса, порта или признаков протокола. При обычном HTTPS без ECH имя сайта также может быть видно в начале TLS-соединения.

Отдельная история — замедление. Согласно описанию автора, система может отбрасывать часть пакетов, заставляя устройства повторять передачу. В результате страница вроде открылась, а видео стоит колом. Интернет формально есть, но пользоваться им практически невозможно.

В статье также объясняется разница между туннелями и средствами анти-DPI. Универсальной кнопки не получается: если закрыт сам IP-адрес, изменение признаков запроса проблему не решит.

RSS: Новости на портале Anti-Malware.ru