


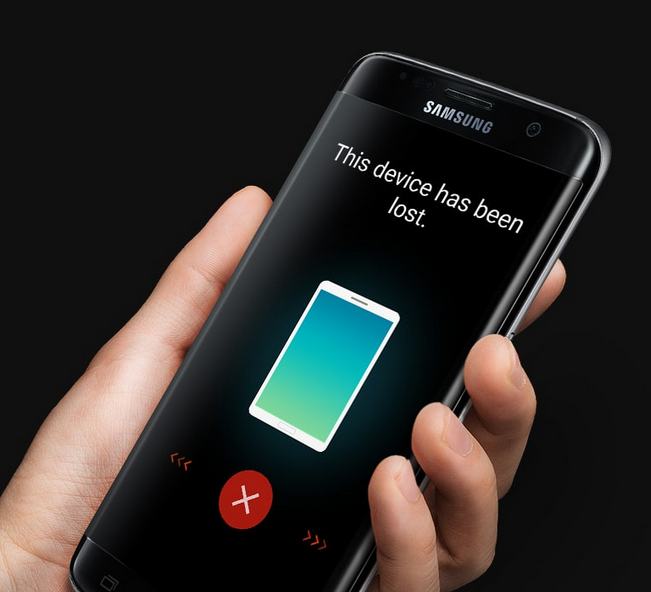

Find My Mobile на смартфонах Samsung Galaxy позволяет удалить все данные

Find My Mobile на смартфонах Samsung Galaxy позволяет удалить все данные

Find My Mobile на смартфонах Samsung Galaxy позволяет удалить все данные

На конференции DEF CON 2020 специалисты компании Char49 рассказали об уязвимостях, затрагивающих Find My Mobile, функцию смартфонов Samsung. Все выявленные баги можно использовать в связке.

Find My Mobile, как можно понять из названия, была создана для поиска утерянных смартфонов Samsung. Также функция позволяет удалённо заблокировать устройство, ограничить доступ к Samsung Pay и даже полностью стереть данные на смартфоне.

Как рассказали специалисты Char49 в ходе своего выступления (запись доступна ниже), в общей сложности нашлись четыре уязвимости в компонентах Find My Mobile. Использовать их можно с помощью установленной на смартфоне вредоносной программы.


Чтобы запустить цепочку эксплуатации, вредоносу потребуется доступ к SD-карте. Первым делом злоумышленник должен создать файл, позволяющий вклиниваться в коммуникации с бэкенд-сервером.

Если атакующий успешно использует уязвимости, он сможет выполнить на смартфоне жертвы любое действие, доступное функции Find My Mobile: сброс к заводским настройкам, удаление всех данных, отслеживание геолокации в режиме реального времени, блокировка и разблокировка девайса.

Исследователи продемонстрировали эксплуатацию брешей на смартфонах Samsung Galaxy S7, S8 и S9+. Полный разбор уязвимостей с техническими деталями доступен [PDF] на сайте Char49.

Подпишитесь на новости

HTTPS не делает вас невидимкой: на Хабре разобрали работу ТСПУ

Зашифровали соединение, теперь можно выдохнуть? С блокировками этот фокус работает далеко не всегда. На Хабре вышел подробный разбор ТСПУ — технических средств противодействия угрозам. Автор объясняет, как фильтры распознают соединения и почему сайт может зависнуть, даже если содержимое трафика защищено.

В материале пользователя owenewans путь запроса разобран по этапам: от получения IP-адреса через DNS до проверки соединения и передачи ответа.

Базовый принцип прост: для ограничения доступа необязательно читать переписку. Фильтру могут хватить IP-адреса, порта или признаков протокола. При обычном HTTPS без ECH имя сайта также может быть видно в начале TLS-соединения.

Отдельная история — замедление. Согласно описанию автора, система может отбрасывать часть пакетов, заставляя устройства повторять передачу. В результате страница вроде открылась, а видео стоит колом. Интернет формально есть, но пользоваться им практически невозможно.

В статье также объясняется разница между туннелями и средствами анти-DPI. Универсальной кнопки не получается: если закрыт сам IP-адрес, изменение признаков запроса проблему не решит.

RSS: Новости на портале Anti-Malware.ru