



На русскоязычном хакерском форуме нашли пароли от 900 VPN-серверов

На русскоязычном хакерском форуме нашли пароли от 900 VPN-серверов

На русскоязычном хакерском форуме нашли пароли от 900 VPN-серверов

Неизвестный киберпреступник опубликовал на одном из русскоязычных хакерских форумов имена пользователей, пароли и IP-адреса более чем от 900 корпоративных VPN-серверов Pulse Secure. Все данные размещены в виде простого текста.

Издание ZDNet совместно с компанией KELA успели проанализировать копию слитой базы. Оказалось, что все данные подлинные.

В БД можно найти следующую информацию:

  • IP-адреса VPN-серверов Pulse Secure.
  • Версию используемой прошивки.
  • Ключи SSH для каждого севера.
  • Список локальных пользователей, а также принадлежащие им пароли.
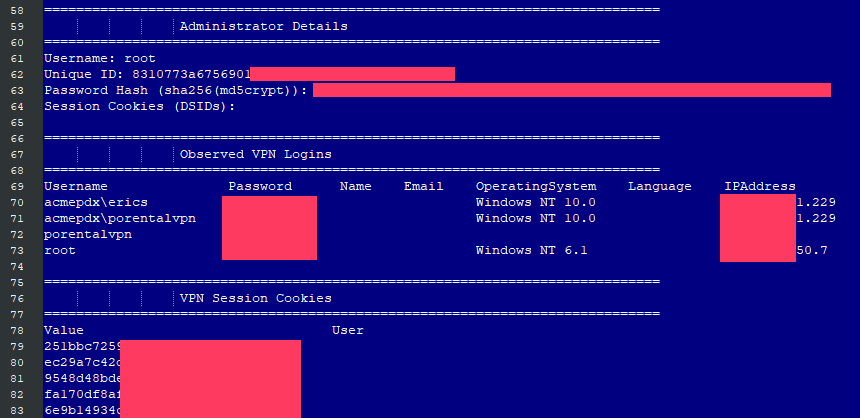
  • Детали аккаунта администратора.
  • Информацию о последнем входе (включая имена пользователей и пароли в виде простого текста).
  • Cookies сессии VPN.


Специалист, известный в Twitter под псевдонимом «Bank Security», обратил внимание на интересную особенность слитой базы данных. Фигурирующие в списке злоумышленника VPN-серверы Pulse Secure работали на уязвимой версии прошивки. Речь идёт о бреши под идентификатором CVE-2019-11510.

Исследователь полагает, что киберпреступник просканировал сеть на предмет уязвимых северов, после чего задействовал эксплойт для CVE-2019-11510, позволивший ему проникнуть в систему и извлечь данные.

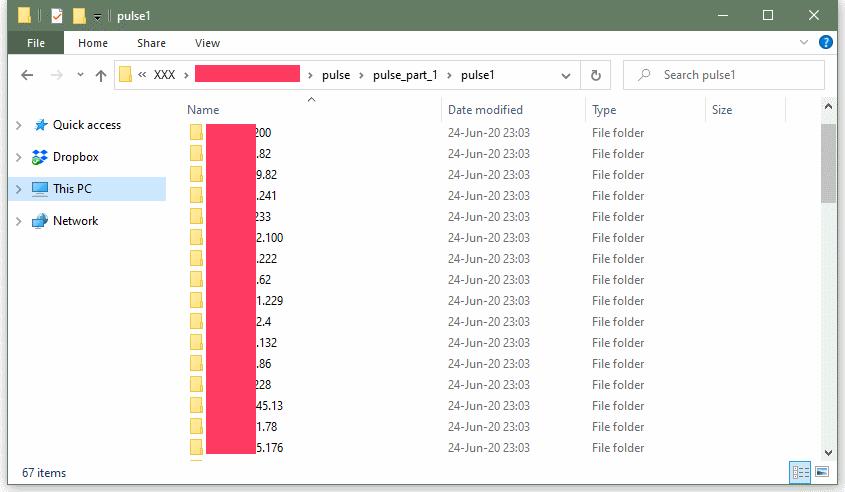
Если верить временным меткам на файлах, злоумышленник составил список данных в период между 24 июня и 8 июля 2020 года.

Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru