



На русскоязычном хакерском форуме нашли пароли от 900 VPN-серверов

На русскоязычном хакерском форуме нашли пароли от 900 VPN-серверов

На русскоязычном хакерском форуме нашли пароли от 900 VPN-серверов

Неизвестный киберпреступник опубликовал на одном из русскоязычных хакерских форумов имена пользователей, пароли и IP-адреса более чем от 900 корпоративных VPN-серверов Pulse Secure. Все данные размещены в виде простого текста.

Издание ZDNet совместно с компанией KELA успели проанализировать копию слитой базы. Оказалось, что все данные подлинные.

В БД можно найти следующую информацию:

  • IP-адреса VPN-серверов Pulse Secure.
  • Версию используемой прошивки.
  • Ключи SSH для каждого севера.
  • Список локальных пользователей, а также принадлежащие им пароли.
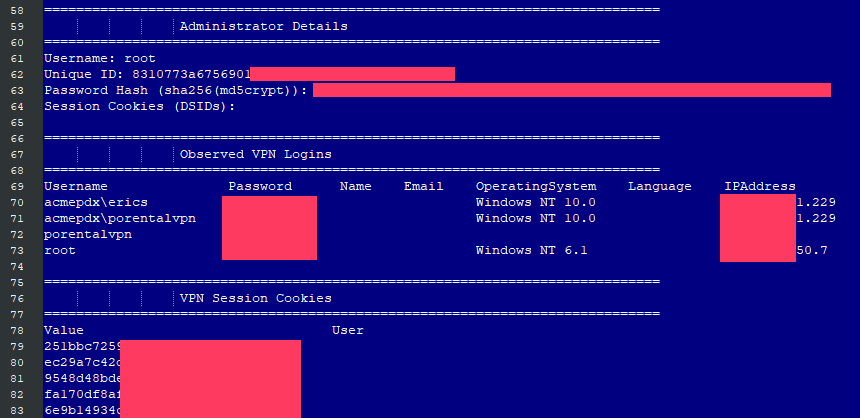
  • Детали аккаунта администратора.
  • Информацию о последнем входе (включая имена пользователей и пароли в виде простого текста).
  • Cookies сессии VPN.


Специалист, известный в Twitter под псевдонимом «Bank Security», обратил внимание на интересную особенность слитой базы данных. Фигурирующие в списке злоумышленника VPN-серверы Pulse Secure работали на уязвимой версии прошивки. Речь идёт о бреши под идентификатором CVE-2019-11510.

Исследователь полагает, что киберпреступник просканировал сеть на предмет уязвимых северов, после чего задействовал эксплойт для CVE-2019-11510, позволивший ему проникнуть в систему и извлечь данные.

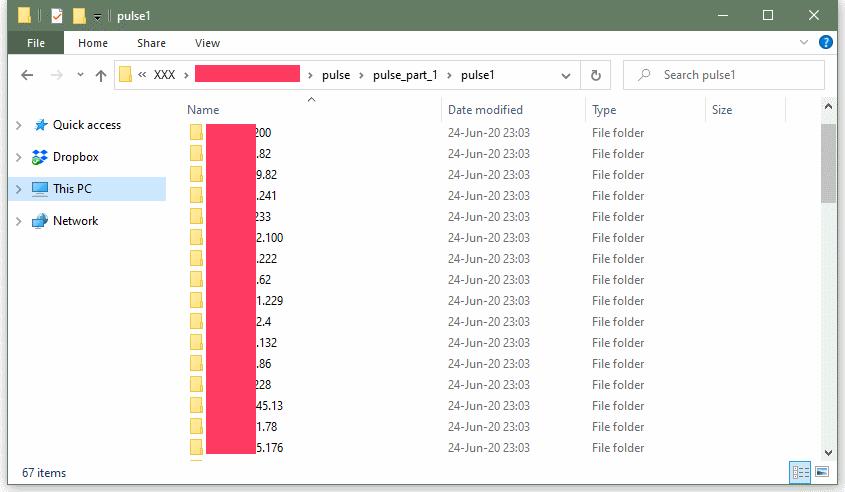
Если верить временным меткам на файлах, злоумышленник составил список данных в период между 24 июня и 8 июля 2020 года.

Подпишитесь на новости

Lazarus рядом с КриптоПро: кому Bybit запретила отправлять криптовалюту

Криптобиржа Bybit разослала пользователям предупреждение о переводах в адрес санкционных организаций. Отправлять им криптовалюту или получать средства от них запрещено, причём как напрямую, так и через посредников. Сумма значения не имеет: комплаенс не растрогает даже перевод на пару долларов.

Биржа опубликовала перечень Restricted Counterparties, который может обновляться в любой момент.

Список получился интересным: среди его участников соседствуют северокорейская киберпреступная группировка Lazarus и российский разработчик средств криптографической защиты «КриптоПро».

Роднит их в данном случае только присутствие в санкционных перечнях? никаких связей между организациями Bybit не заявляет.


Исходящий перевод запрещённому контрагенту биржа отклонит, а поступившие от него или связанных с ним адресов активы может заморозить. Вернуть деньги отправителю получится не всегда: законодательство способно потребовать удерживать их неопределённое время. Вдобавок аккаунт пользователя могут приостановить или окончательно закрыть.

Bybit напоминает, что блокчейн публичен, поэтому маршрут средств виден без признательных показаний владельца кошелька. Причём перечень не считается исчерпывающим: биржа оставляет за собой право остановить операцию даже с пока не указанным в нём контрагентом.

Ограничения закреплены в условиях обслуживания Bybit, которые позволяют прекращать обслуживание лиц и организаций из санкционных списков США, ЕС и Великобритании.

RSS: Новости на портале Anti-Malware.ru