



Microsoft Defender детектирует HOSTS, блокирующий отправку телеметрии

Microsoft Defender детектирует HOSTS, блокирующий отправку телеметрии

Microsoft Defender детектирует HOSTS, блокирующий отправку телеметрии

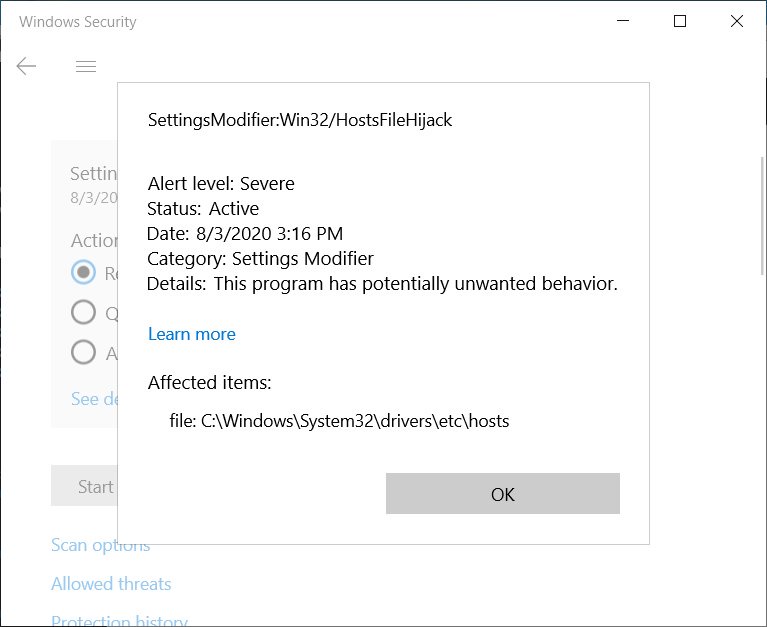
С конца июля Microsoft детектирует файлы HOSTS, блокирующие связь Windows 10 с серверами телеметрии. Встроенная антивирусная программа Microsoft Defender классифицирует изменённые HOSTS-файлы как «SettingsModifier:Win32/HostsFileHijack».

Напомним, что соответствующие файлы располагаются в директории C:\Windows\system32\driver\etc\HOSTS. Чтобы изменить их содержимое, пользователь должен действовать с правами администратора.

Благодаря HOSTS можно резолвить имена хостов в IP-адреса в обход Domain Name System (DNS). Часто эти файлы используются для блокировки конкретных веб-сайтов («направляя» их на 127.0.0.1 или 0.0.0.0).

Microsoft Defender и раньше детектировал модифицированные файлы HOSTS, однако в последнее время появились многочисленные жалобы на срабатывание антивируса (1, 2, 3).


После этого на проблему обратили внимание специалисты компании BornCity. Поскольку HOSTS уже давно не используются в атаках, исследователи сделали вывод, что всё дело в ложном срабатывании.

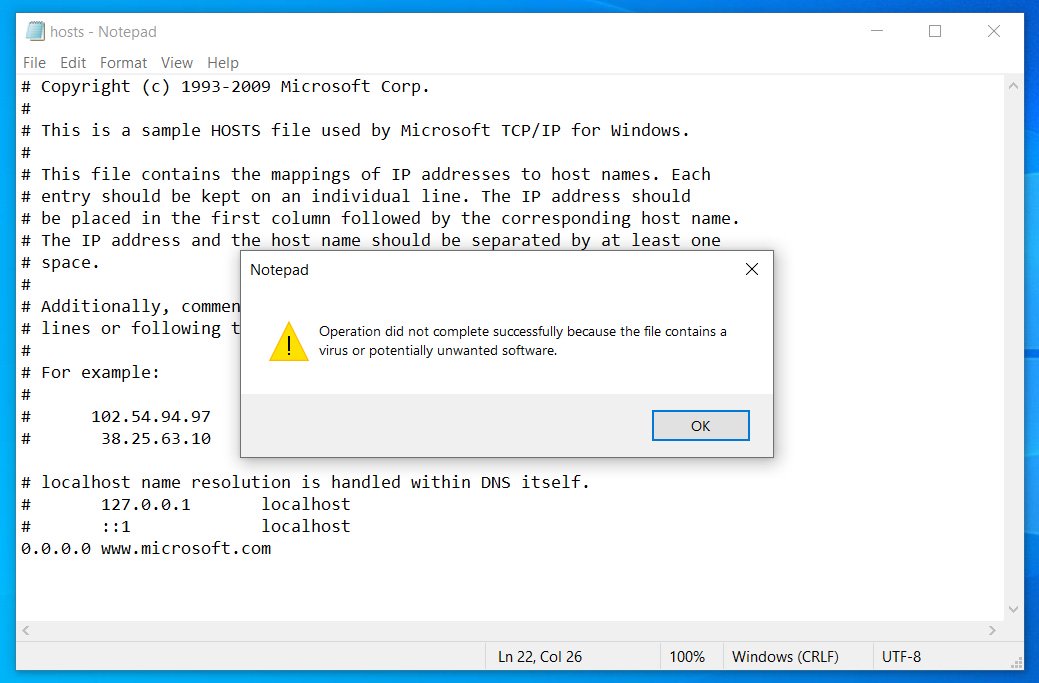
Издание BleepingComputer провело своё тестирование, в ходе которого эксперты пробовали заблокировать разные сайты с помощью HOSTS. Как только дело дошло до блокировки серверов Microsoft, на которые отправляются данные телеметрии, встроенный антивирус тут же начал «ругаться».


В связи с этим исследователи не рекомендуют блокировать в HOSTS следующие адреса:

  • www.microsoft.com
  • microsoft.com
  • telemetry.microsoft.com
  • wns.notify.windows.com.akadns.net
  • v10-win.vortex.data.microsoft.com.akadns.net
  • us.vortex-win.data.microsoft.com
  • us-v10.events.data.microsoft.com
  • urs.microsoft.com.nsatc.net
  • watson.telemetry.microsoft.com
  • watson.ppe.telemetry.microsoft.com
  • vsgallery.com
  • watson.live.com
  • watson.microsoft.com
  • telemetry.remoteapp.windowsazure.com
  • telemetry.urs.microsoft.com
Подпишитесь на новости

ВС признал переписку с адвокатом в телефоне обвиняемого доказательством

Переписка с адвокатом в смартфоне не получила автоматический пропуск из уголовного дела. Верховный суд РФ признал допустимыми сообщения, найденные в телефоне обвиняемого: мужчина добровольно передал устройство оперативникам и сообщил пароль. Защита ссылалась на адвокатскую тайну, но суд этот довод отклонил.

Позиция изложена в определении ВС от 14 октября 2026 года по делу № 19-УД26-24-А3.

Фигурант утверждал, что заказал из-за границы растительное удобрение, а наркотическое вещество оказалось в посылке по ошибке отправителя. Однако суд счёл, что содержимое телефона подтверждает его осведомлённость ещё до таможенного досмотра.

Среди прочего мужчина отправлял адвокату сведения о предстоящем контроле и ссылку на статью об ответственности за заказ митрагинина.

ВС указал: адвокатская тайна связана с оказанием юридической помощи, а адвокат не вправе разглашать её без согласия доверителя. Но здесь исследовали телефон самого обвиняемого, добровольно выданный вместе с паролем. Оперативно-разыскное мероприятие суд признал законным, отметив наличие судебного разрешения.

При этом явку с повинной и опрос, оформленные без адвоката, исключили из доказательств. Переписка же в деле осталась. Итоговый приговор — 15 лет и шесть месяцев колонии строгого режима — ВС менять не стал.

В этой истории стоит учитывать, что речь шла о добровольной передаче устройства, сообщении пароля и законности ОРМ. Даже такой сомнительный прецедент не даёт оснований считать, что любую переписку с поверенным теперь можно прочитать.

RSS: Новости на портале Anti-Malware.ru