



Microsoft Defender детектирует HOSTS, блокирующий отправку телеметрии

Microsoft Defender детектирует HOSTS, блокирующий отправку телеметрии

Microsoft Defender детектирует HOSTS, блокирующий отправку телеметрии

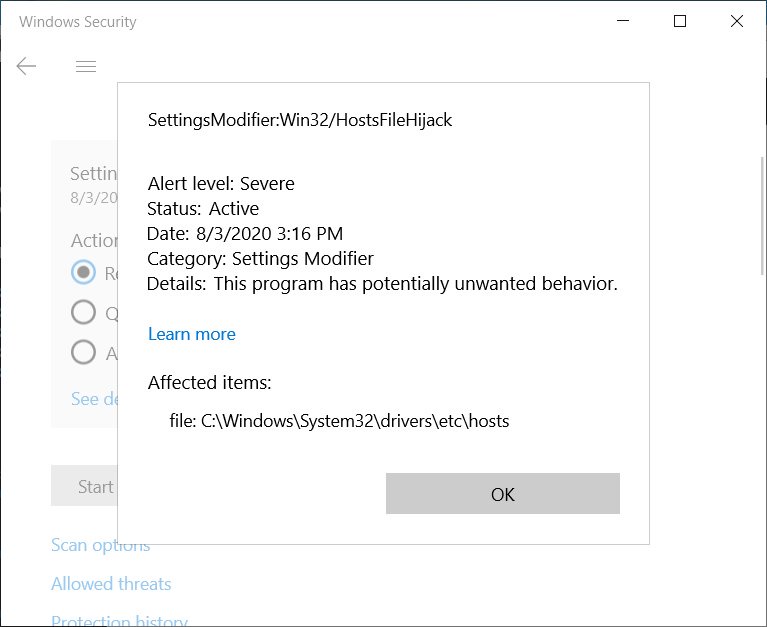
С конца июля Microsoft детектирует файлы HOSTS, блокирующие связь Windows 10 с серверами телеметрии. Встроенная антивирусная программа Microsoft Defender классифицирует изменённые HOSTS-файлы как «SettingsModifier:Win32/HostsFileHijack».

Напомним, что соответствующие файлы располагаются в директории C:\Windows\system32\driver\etc\HOSTS. Чтобы изменить их содержимое, пользователь должен действовать с правами администратора.

Благодаря HOSTS можно резолвить имена хостов в IP-адреса в обход Domain Name System (DNS). Часто эти файлы используются для блокировки конкретных веб-сайтов («направляя» их на 127.0.0.1 или 0.0.0.0).

Microsoft Defender и раньше детектировал модифицированные файлы HOSTS, однако в последнее время появились многочисленные жалобы на срабатывание антивируса (1, 2, 3).


После этого на проблему обратили внимание специалисты компании BornCity. Поскольку HOSTS уже давно не используются в атаках, исследователи сделали вывод, что всё дело в ложном срабатывании.

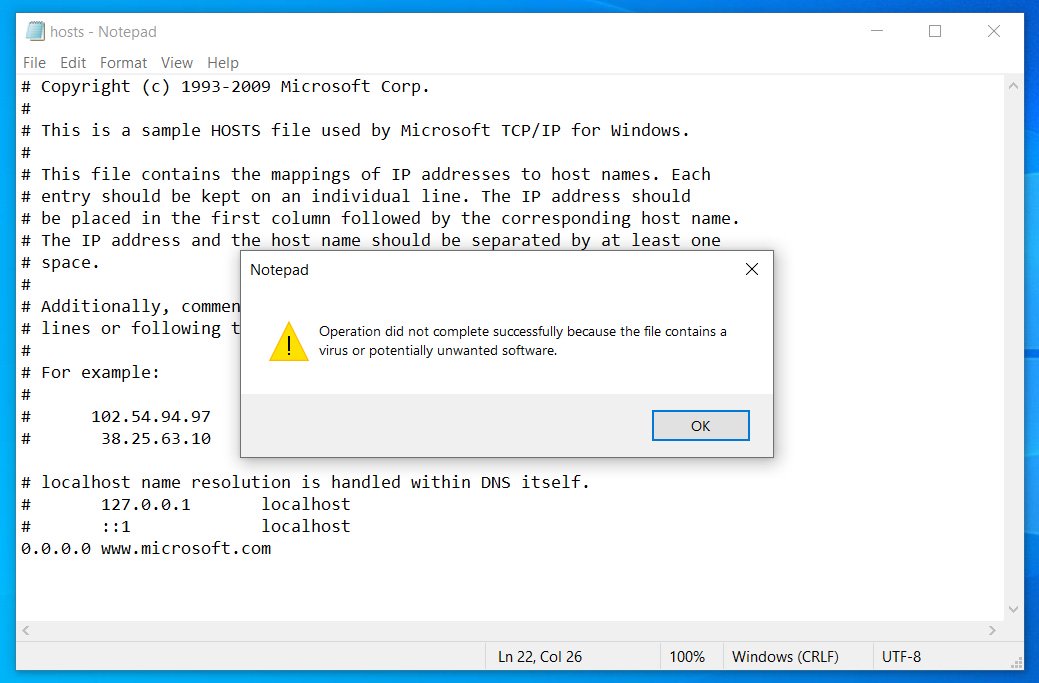
Издание BleepingComputer провело своё тестирование, в ходе которого эксперты пробовали заблокировать разные сайты с помощью HOSTS. Как только дело дошло до блокировки серверов Microsoft, на которые отправляются данные телеметрии, встроенный антивирус тут же начал «ругаться».


В связи с этим исследователи не рекомендуют блокировать в HOSTS следующие адреса:

  • www.microsoft.com
  • microsoft.com
  • telemetry.microsoft.com
  • wns.notify.windows.com.akadns.net
  • v10-win.vortex.data.microsoft.com.akadns.net
  • us.vortex-win.data.microsoft.com
  • us-v10.events.data.microsoft.com
  • urs.microsoft.com.nsatc.net
  • watson.telemetry.microsoft.com
  • watson.ppe.telemetry.microsoft.com
  • vsgallery.com
  • watson.live.com
  • watson.microsoft.com
  • telemetry.remoteapp.windowsazure.com
  • telemetry.urs.microsoft.com
Подпишитесь на новости

Джейлбрейк для iPhone пережил апдейт до iOS 27.2 при включённом Lockdown

Даже самый строгий режим защиты iPhone не спас от эксплойта. Команда Calif показала iPhone 18 Pro с включённым Lockdown Mode и джейлбрейком, который, судя по демонстрации, сохранился после обновления до iOS 27.2. Установить свежую систему оказалось недостаточно, чтобы вернуть устройство в исходное состояние.

Видео исследователи опубликовали в X. В ролике на смартфон отправляют PDF через AirDrop, а пользователь принимает и открывает файл.

Затем демонстрируется работа джейлбрейка — снятия системных ограничений iOS. После установки обновления и перезагрузки признаки взлома остаются.

Однако демонстрация не показывает, что телефон можно взломать, просто находясь рядом. Техническую цепочку Calif не раскрыла, поэтому по ролику нельзя установить все условия атаки.


Стоит также учитывать, что сохранение джейлбрейка после обновления не доказывает, что тем же способом можно взломать изначально чистый iPhone, уже работающий на iOS 27.2. Этот вопрос пока открыт. Ранее команда сообщала, что передаёт найденные уязвимости Apple и не планирует выпускать общедоступный инструмент для джейлбрейка.

Lockdown Mode предназначен для людей, которые могут стать целью сложных кибератак. Он ограничивает вложения, веб-технологии и другие потенциальные пути проникновения. Эксперимент Calif показывает пределы такой защиты, но сам по себе не свидетельствует о массовой шпионской кампании.

RSS: Новости на портале Anti-Malware.ru