



В первой половине 2020 года троян Emotet стал первым по атакам в России

В первой половине 2020 года троян Emotet стал первым по атакам в России

В первой половине 2020 года троян Emotet стал первым по атакам в России

Компания Check Point подготовила отчёт о самых активных киберугрозах в России, которые были зафиксированы в первой половине 2020 года. По данным экспертов, мошенники активно использовали пандемию и связанные с ней темы для организации атак.

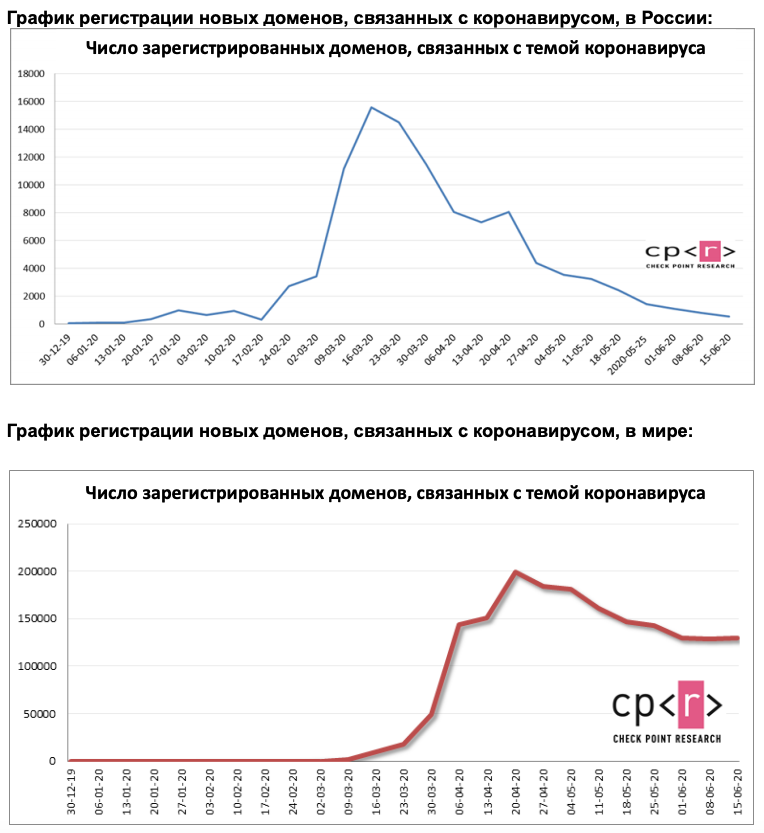
После вспышки пандемии специалисты Check Point обнаружили стремительный рост регистрации новых доменов, связанных с темой коронавируса, многие из которых оказались вредоносными или подозрительными.

Адаптируя методы атак под новые условия, киберпреступники имитируют приложения видеоконференций, стриминговые платформы, подделывают сайты, связанные с займами и различными выплатами, а также рассылают работодателям резюме с вредоносным кодом.

Злоумышленники используют высокий интерес к теме коронавируса, чтобы побудить получателей фишинговых писем загружать вредоносные приложения и файлы или переходить по вредоносным ссылкам.


Злоумышленники используют высокий интерес к теме коронавируса, чтобы побудить получателей фишинговых писем загружать вредоносные приложения и файлы или переходить по вредоносным ссылкам.

Самой распространённой вредоносной программой стал троян Emotet, атаковавший 6% организаций. К слову, на днях «хактивисты» взломали операторов Emotet и заменили распространяемый вредонос на мемы.

Рейтинг распределился так:

  1. Emotet (6%) — продвинутый модульный троян. Когда-то Emotet был рядовым банковским трояном, но в последнее время он используется для дальнейшего распространения вредоносных программ и кампаний, а также может рассылать фишинговые письма, содержащие вредоносные вложения или ссылки.
  2. RigEK (5%) — содержит эксплойты для Internet Explorer, Flash, Java и Silverlight. Заражение начинается с перенаправления на целевую страницу, содержащую Java-скрипт, который затем ищет уязвимые плагины и внедряет эксплойт.
  3. XMRig (5%) — криптомайнер, программное обеспечение с открытым исходным кодом, впервые обнаруженное в мае 2017 года. Используется для майнинга криптовалюты Monero.
  4. Agent Tesla (3%) — усовершенствованная версия трояна типа «RAT». AgentTesla заражает компьютеры с 2014 года, выполняя функции кейлоггера и похитителя паролей. Вредоносная программа способна отслеживать и собирать вводимые данные с клавиатуры жертвы, делать скриншоты и извлекать учетные данные, относящиеся к различным программам, установленным на компьютер жертвы (включая Google Chrome, MozillaFirefox и Microsoft Outlook).
  5. Phorpiex (3%) — червь, предназначенный для платформы Windows. Он создает файлы, которые автоматически запускаются на съемных устройствах для дальнейшего самораспространения и включения в список авторизованных приложений. Это позволяет Phorpiex обойти политики шлюзов безопасности. Вредоносная программа также служит агентом бэкдора, который принимает команды от удаленного контроллера.

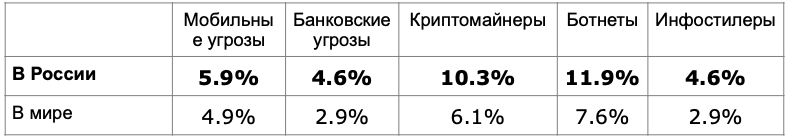
Среднее число атак на организации в неделю по типам угроз:

Подпишитесь на новости

5G на российских iPhone всё-таки включили через уязвимость в iOS

Apple не спешит открывать российским iPhone доступ к сетям пятого поколения, поэтому энтузиасты пошли в обход. Скрипт CarrierSIM активирует 5G с помощью профиля венгерского Vodafone и исследовательского эксплойта AirLift.

Схема действительно работает, её проверила «Российская газета».

CarrierSIM не меняет сим-карту, тариф или настройки сети оператора. Вместо этого скрипт заставляет iOS связать российскую симку с уже встроенным профилем Vodafone Hungary, где поддержка 5G разрешена.

В редакции способ протестировали на iPhone 15 Pro Max и iPhone 18 Pro с iOS 26.5 и iOS 27: заработали не только сети пятого поколения, но также VoWiFi и кодек EVS.

Однако бесплатный 5G принесли не на блюдечке, а на эксплойте. Для настройки смартфон необходимо подключить к компьютеру и запустить сторонние скрипты. Этим наверняка воспользуются мошенники: под видом активатора 5G они могут распространять стилеры, шпионский софт и другие цифровые подарки.

Сам AirLift вредоносной программой не считается, пояснили в «Соларе». Но инструмент умеет обходить ограничения файловой системы iPhone, читать и записывать данные в обычно недоступных каталогах.

Полного root-доступа, доступа ко всему Keychain или Secure Enclave он автоматически не даёт, однако пространство для неприятностей всё равно приличное.

Есть и риск сломать сетевые настройки. Ошибка скрипта, несовместимая версия iOS или обрыв соединения способны вывести из строя мобильную связь и режим модема, а в худшем случае закончиться сбросом iPhone.

МегаФон тоже не гарантирует корректную работу: венгерский профиль не тестировался в российских сетях, поэтому возможны проблемы с диапазонами и переключением между LTE и 5G.

Напомним, ранее мы сообщали, что энтузиасты уже предлагают подключаться к 5G. Сервис 5G First предлагает снять ограничение за 399 рублей без джейлбрейка, достаточно подключить смартфон к компьютеру и запустить специальную программу.

RSS: Новости на портале Anti-Malware.ru