



Новый Linux-бэкдор использует API Dogecoin для поиска C2-сервера

Новый Linux-бэкдор использует API Dogecoin для поиска C2-сервера

Новый Linux-бэкдор использует API Dogecoin для поиска C2-сервера

Команда специалистов из компании Intezer Labs проанализировала новый Linux-бэкдор Doki, который теперь входит в арсенал давно действующей киберпреступной группы. С помощью этого вредоноса злоумышленники атакуют веб-серверы и майнят за их счёт криптовалюту.

В отчёте Intezer Labs бэкдор Doki связывают с операциями группировки Ngrok, которая действует как минимум с конца 2018 года.

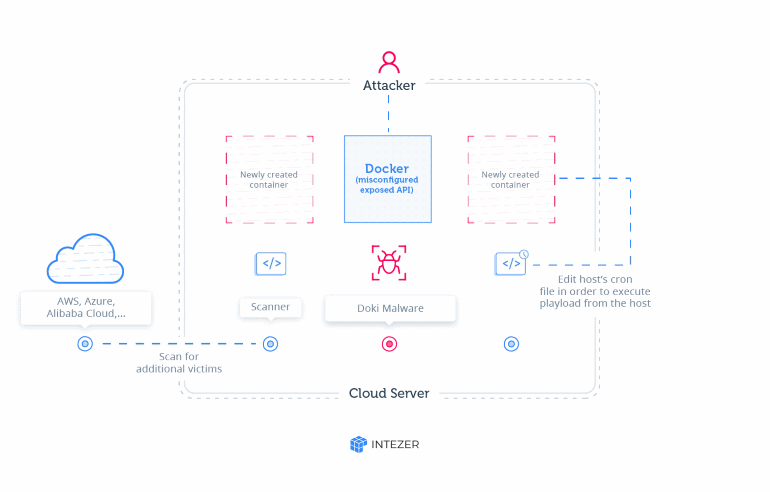
По словам исследователей, в последних кампаниях злоумышленники атаковали те установки Docker, где стояли открытыми и незащищенными API. Преступникам удавалось развернуть новые серверы внутри облачной инфраструктуры. Далее серверы, работающие на Alpine Linux, заражались вредоносным майнером и Doki.


Основная задача нового бэкдора заключается в полном контроле новых серверов Alpine Linux, что позволяет атакующим убедиться в корректности работы криптомайнера. Более того, «под капотом» Doki скрывает функции, отличающие его от привычных бэкдоров.

Самое яркое отличие — метод определения URL командного сервера (C&C), к которому вредоносу необходимо подключиться для получения команд.

Как правило, стандартные вредоносные программы подключаются к IP-адресу или ссылке, жёстко запрограммированным в коде. Doki же использует динамический алгоритм Domain generation algorithms (DGA) и API Dogecoin, которые помогают ему определять адрес C&C. Формат запроса следующий:

https://dogechain.info/api/v1/address/sent/{address}

Таким образом, операторы Doki могут достаточно легко менять командный сервер. Эксперты уточнили, что первые образцы Doki появились на VirusTotal ещё в январе, однако на протяжении шести месяцев вредонос оставался незамеченным.

Вредонос под видом Telegram: что нашли внутри CrazyGram для Android

Кастомный Telegram-клиент CrazyGram оказался вовсе не безобидной альтернативой официальному приложению. Внутри APK исследователи обнаружили обфусцированную нативную библиотеку, фоновый рабочий процесс и WebSocket-адрес для связи с удалённой инфраструктурой.

Результаты анализа опубликованы в первом исследовании ShadowTrace Research, проекта компании «Безопасный Интернет». В репозитории доступны технический отчёт ST-001, индикаторы компрометации, хеши файлов, скриншоты из Ghidra и другие собранные доказательства.

Главный сюрприз прячется в библиотеке libshadow.so. Её код обфусцирован, а внутри обнаружен WebSocket-эндпоинт 94.228.167[.]90:9800. Исследователи также нашли логику идентификации устройства, anti-emulator-строки, механизмы самозащиты и признаки proxy/bridge-функциональности.

Кроме того, в приложении присутствуют индикаторы, связанные с СМС, контактами, геолокацией, Accessibility и доступом к уведомлениям. В коде встречаются упоминания банковских, финансовых и маркетплейс-приложений.

Другими словами, под видом мессенджера пользователь потенциально получает инструмент с весьма нескромным интересом к данным и окружению смартфона.

При этом авторы не торопятся объявлять каждую найденную строку работающей вредоносной функцией. Выводы разделены на подтверждённые факты, сильные индикаторы и неподтверждённые предположения. Само наличие разрешения или имени банковского приложения в бинарнике ещё не доказывает кражу данных.

Во время исследования специалисты не отправляли команды и пейлоад на удалённый сервер. Информацию об обнаруженной инфраструктуре 17 сентября 2026 года передали хостинг-провайдеру.

RSS: Новости на портале Anti-Malware.ru