



Новый Linux-бэкдор использует API Dogecoin для поиска C2-сервера

Новый Linux-бэкдор использует API Dogecoin для поиска C2-сервера

Новый Linux-бэкдор использует API Dogecoin для поиска C2-сервера

Команда специалистов из компании Intezer Labs проанализировала новый Linux-бэкдор Doki, который теперь входит в арсенал давно действующей киберпреступной группы. С помощью этого вредоноса злоумышленники атакуют веб-серверы и майнят за их счёт криптовалюту.

В отчёте Intezer Labs бэкдор Doki связывают с операциями группировки Ngrok, которая действует как минимум с конца 2018 года.

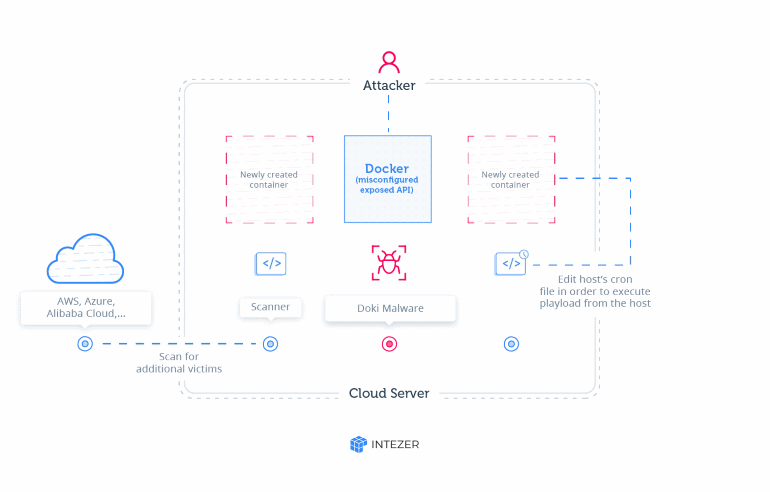
По словам исследователей, в последних кампаниях злоумышленники атаковали те установки Docker, где стояли открытыми и незащищенными API. Преступникам удавалось развернуть новые серверы внутри облачной инфраструктуры. Далее серверы, работающие на Alpine Linux, заражались вредоносным майнером и Doki.


Основная задача нового бэкдора заключается в полном контроле новых серверов Alpine Linux, что позволяет атакующим убедиться в корректности работы криптомайнера. Более того, «под капотом» Doki скрывает функции, отличающие его от привычных бэкдоров.

Самое яркое отличие — метод определения URL командного сервера (C&C), к которому вредоносу необходимо подключиться для получения команд.

Как правило, стандартные вредоносные программы подключаются к IP-адресу или ссылке, жёстко запрограммированным в коде. Doki же использует динамический алгоритм Domain generation algorithms (DGA) и API Dogecoin, которые помогают ему определять адрес C&C. Формат запроса следующий:

https://dogechain.info/api/v1/address/sent/{address}

Таким образом, операторы Doki могут достаточно легко менять командный сервер. Эксперты уточнили, что первые образцы Doki появились на VirusTotal ещё в январе, однако на протяжении шести месяцев вредонос оставался незамеченным.

Подпишитесь на новости

VPN через VK, MAX и DNS: Rawline собрал разные туннели в одном клиенте

Когда один способ подключения перестаёт работать, начинается перебор приложений: здесь VLESS, там DNS-туннель, отдельно — транспорт через звонки. Разработчик Rawline решил собрать этот набор в одном клиенте для Android, Windows, Linux и macOS. За основу взяты Throne и сетевые ядра sing-box и Xray.

Как устроен проект и какие проблемы безопасности пришлось решать, автор рассказал на Хабре.

Помимо привычных VPN-протоколов, Rawline поддерживает нестандартные транспорты через звонки VK и MAX, WebRTC, DNS и S3. Все подключения представлены обычными профилями, их можно импортировать по ссылке или QR-коду, проверять пинг, объединять в цепочки и настраивать маршрутизацию по приложениям и доменам. Работоспособность конкретного способа при ограничениях придётся проверять на своей сети.


Отдельный акцент — защита от приложений, исключённых из VPN. По словам автора, через незащищённый локальный прокси или прямое обращение к интерфейсу туннеля они могут отправить запрос через VPN и узнать адрес сервера.


В Rawline разработчик убрал лишние прокси-входы, защитил внутренние соединения случайными паролями и добавил проверку принадлежности трафика приложениям. Последняя защита включена по умолчанию на Android 10 и новее.

При проверке также обнаружилась проблема в нескольких транспортных мостах: постороннее приложение могло первым отправить UDP-пакет и перехватить канал. Автор сообщает, что исправил её и добавил тесты. Код и сборки опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru