



Новый Linux-бэкдор использует API Dogecoin для поиска C2-сервера

Новый Linux-бэкдор использует API Dogecoin для поиска C2-сервера

Новый Linux-бэкдор использует API Dogecoin для поиска C2-сервера

Команда специалистов из компании Intezer Labs проанализировала новый Linux-бэкдор Doki, который теперь входит в арсенал давно действующей киберпреступной группы. С помощью этого вредоноса злоумышленники атакуют веб-серверы и майнят за их счёт криптовалюту.

В отчёте Intezer Labs бэкдор Doki связывают с операциями группировки Ngrok, которая действует как минимум с конца 2018 года.

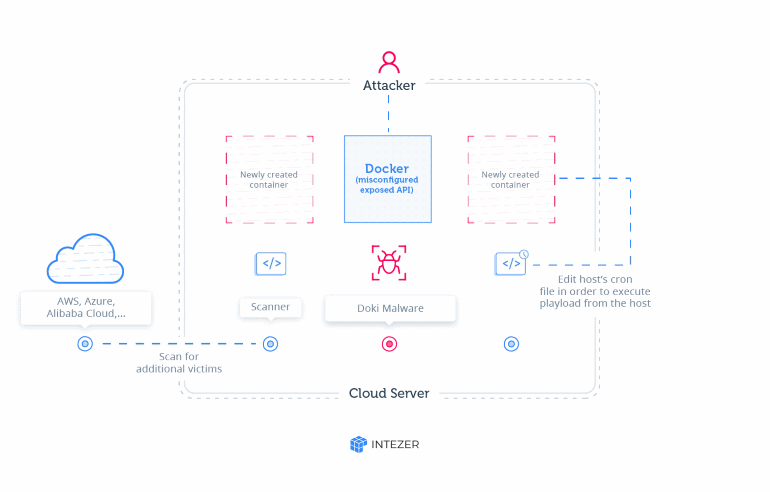
По словам исследователей, в последних кампаниях злоумышленники атаковали те установки Docker, где стояли открытыми и незащищенными API. Преступникам удавалось развернуть новые серверы внутри облачной инфраструктуры. Далее серверы, работающие на Alpine Linux, заражались вредоносным майнером и Doki.


Основная задача нового бэкдора заключается в полном контроле новых серверов Alpine Linux, что позволяет атакующим убедиться в корректности работы криптомайнера. Более того, «под капотом» Doki скрывает функции, отличающие его от привычных бэкдоров.

Самое яркое отличие — метод определения URL командного сервера (C&C), к которому вредоносу необходимо подключиться для получения команд.

Как правило, стандартные вредоносные программы подключаются к IP-адресу или ссылке, жёстко запрограммированным в коде. Doki же использует динамический алгоритм Domain generation algorithms (DGA) и API Dogecoin, которые помогают ему определять адрес C&C. Формат запроса следующий:

https://dogechain.info/api/v1/address/sent/{address}

Таким образом, операторы Doki могут достаточно легко менять командный сервер. Эксперты уточнили, что первые образцы Doki появились на VirusTotal ещё в январе, однако на протяжении шести месяцев вредонос оставался незамеченным.

Подпишитесь на новости

В групповые чаты iMessage мог попасть посторонний, Apple выпустила патч

Групповой чат iMessage мог оказаться не таким закрытым, как рассчитывали участники. Apple устранила уязвимость, позволявшую удалённому атакующему присоединиться к беседе и получать сообщения. Ещё одна ошибка могла открыть новичку переписку, отправленную до его вступления.

Исправления Apple описала в бюллетене. Обновления вышли 9 ноября.

Первая проблема, CVE-2026-113961, связана с проверкой полномочий: компания усилила валидацию. Вторую, CVE-2026-113960, устранили удалением уязвимого кода. Обе находки приписаны анонимному исследователю.

Патчи включены в iOS и iPadOS 27.2.1, а также в обновления ветки 26 — версии 26.7.3. Apple не уточняет, использовались ли эти ошибки в реальных атаках. Не раскрыты и важные детали: что требовалось злоумышленнику, видели ли участники его появление и нужно ли обновиться всем собеседникам.

Заодно компания закрыла проблемы Bluetooth и AirPlay. Среди них, например, есть возможность сопряжения с вредоносным Bluetooth-устройством без участия пользователя и обход ограничений на попытки ввода кода сопряжения.

Для этих сценариев требуется находиться в радиусе Bluetooth либо в той же сети. В списке патчей также есть ошибка библиотеки сжатия Brotli: специально подготовленные данные могли вызвать повреждение памяти.

RSS: Новости на портале Anti-Malware.ru