



Исходный код Android-трояна Cerberus выставили на аукцион за $50 000

Исходный код Android-трояна Cerberus выставили на аукцион за $50 000

Исходный код Android-трояна Cerberus выставили на аукцион за $50 000

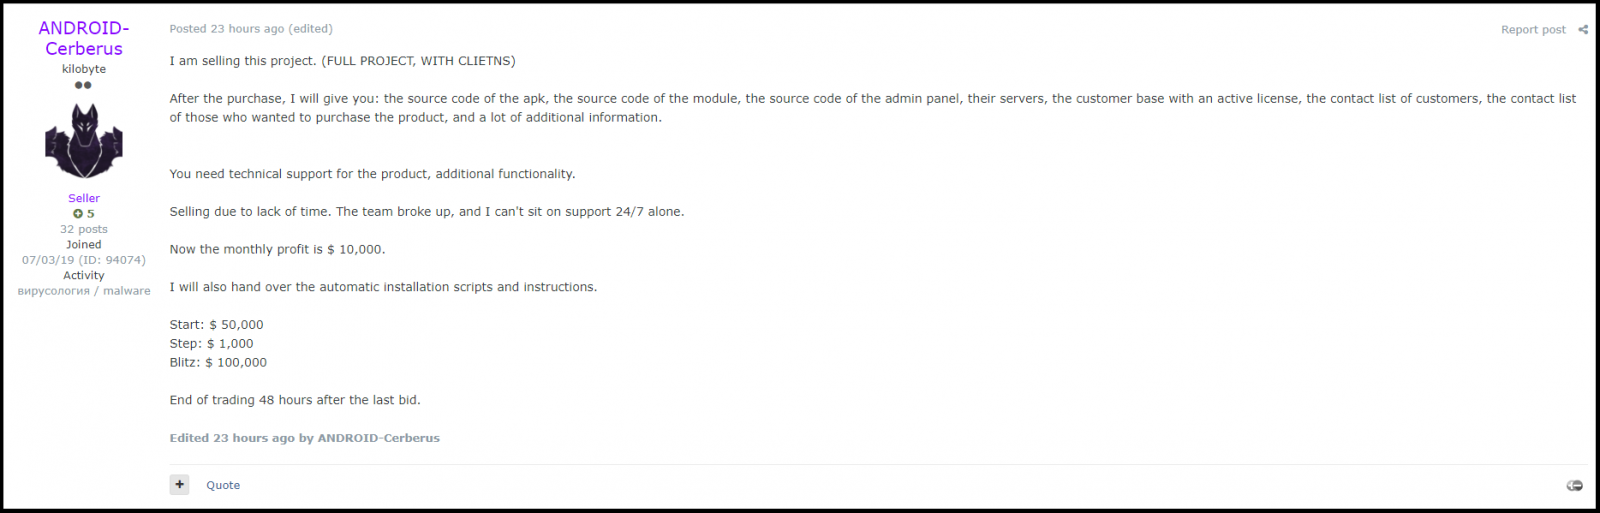
Авторы банковского Android-трояна Cerberus выставили на аукцион исходный код вредоносной программы. Начальная цена — $50 000, но за $100 000 любой желающий может купить Cerberus без всяких торгов.

Помимо исходного кода компонентов трояна (вредоносного APK, панели администратора, кода C2-сервера), киберпреступники предлагают руководство по установке и настройке, набор скриптов и список клиентов с активной лицензией.

Android-троян Cerberus привлёк внимание экспертов в области кибербезопасности в августе 2019 года. Авторы вредоноса ответственно подошли к его созданию, написав код с нуля.

По словам специалистов Threat Fabric, которые первыми проанализировали код Cerberus, экземпляр мало чем отличается от обычного RAT-трояна. Попав на устройство жертвы, зловред предоставляет оператору полный контроль над заражённой системой.

При этом основная задача Cerberus — добраться до банковского счёта пользователя. Для этого троян использует наложение фейковых окон поверх легитимных и перехватывает коды в SMS-сообщениях.

Также вредоносная программа может делать скриншоты, записывать аудио и нажатия клавиатуры, переадресовывать звонки, отслеживать геолокацию пользователя и даже отключать Play Protect.

Авторы Cerberus ведут бурную деятельность на площадке Twitter. Не так давно они насмехались над антивирусными компаниями, утверждая, что спокойно обходили детектирование на протяжении двух лет.

Подпишитесь на новости

Служба безопасности прокачалась: к давлению на жертв добавили дипфейки

Телефонным аферистам мало представиться банковской безопасностью или силовиками, теперь к психологическому давлению они добавляют дипфейки. А сценарии подгоняют под возраст жертвы. Технологии новые, но цель неизменная: заставить человека испугаться и сделать то, что нужно преступникам.

Об этом говорится в материалах МВД, с которыми ознакомился ТАСС. Ведомство отмечает, что злоумышленники постоянно меняют тактику и комбинируют разные способы воздействия.

В частности, звонки от якобы сотрудников банков и силовых структур могут сопровождаться использованием созданных ИИ подделок. Дипфейк в такой схеме становится дополнительным аргументом для убеждения жертвы: одной легенде человек не поверил, попробуют усилить впечатление технологией.

Отдельная проблема — вовлечение подростков в противоправные действия. По данным МВД, здесь преступники преимущественно используют шантаж и обещания лёгкого заработка. За привлекательной подработкой или требованием выполнить поручение может скрываться участие в чужой преступной схеме.

При этом в сообщении нет статистики, показывающей масштаб применения дипфейков.

Тем не менее вектор понятен: мошенники обновляют инструменты, сохраняя старую механику давления.

RSS: Новости на портале Anti-Malware.ru