



Facebook создал свой клон и наполнил его ботами для борьбы с мошенниками

Facebook создал свой клон и наполнил его ботами для борьбы с мошенниками

Facebook создал свой клон и наполнил его ботами для борьбы с мошенниками

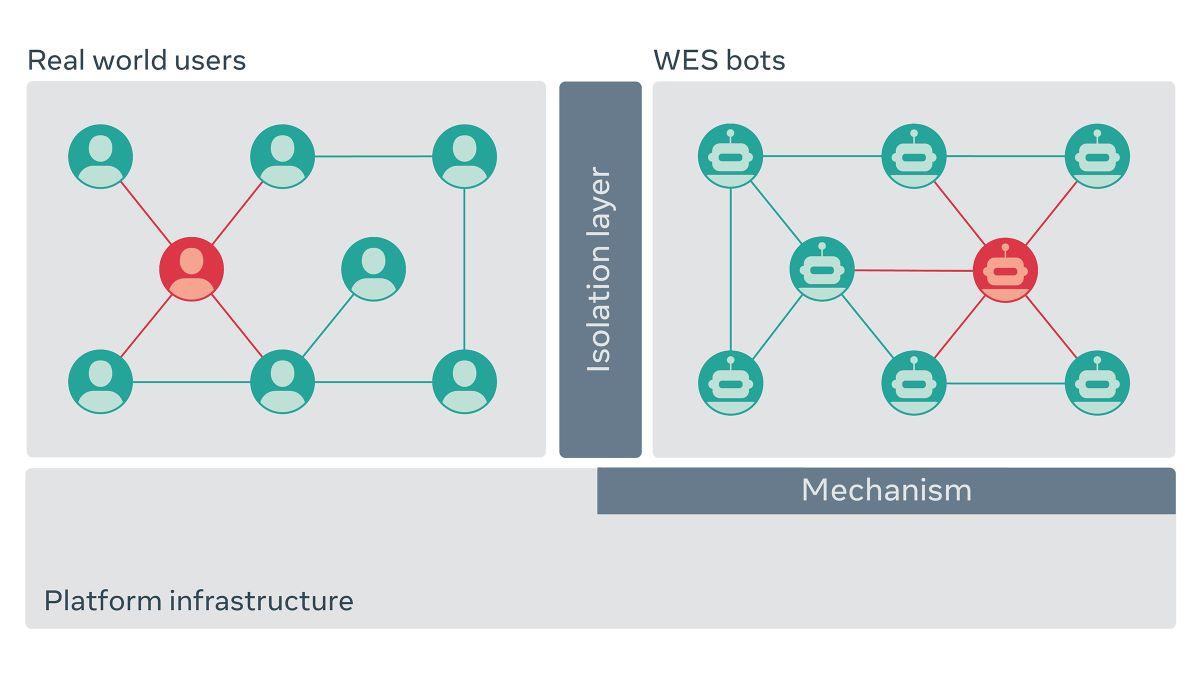
Facebook применил новый подход для борьбы с мошенниками. Разработчики подняли специальную версию онлайн-платформы и запустили туда ботов, запрограммированных на вредоносные действия. Согласно задумке, поведение этих ботов поможет Facebook находить изъяны и лазейки до того, как это сделают настоящие злоумышленники.

Новую схему специалисты будут отрабатывать на альтернативной версии Facebook, которая получила кодовое имя «WW». Согласно информации, размещённой в блоге Facebook, «WW» будет работать на идентичной оригиналу платформе. Это отличает подход компании Цукерберга от стандартных реализаций симуляции.

Команда веб-девелоперов Facebook разработала специальный метод — Web-Enabled Simulation (WES). С его помощью можно организовать симуляцию на реальной, а не виртуальной инфраструктуре. Таким образом, у специалистов будет возможность максимально точно воссоздать поведение пользователей в соцсети.

Другими словами, «WW» будет работать как параллельная версия настоящей площадки Facebook. Собственный мессенджер (Facebook Messenger), профили пользователей, страницы, запросы в друзья — всё это будет на «WW», но только для ботов.


«За симуляцию отвечают десятки миллионов строк кода, способных полностью воссоздать инфраструктуру Facebook. Это значит, что боты будут использовать ровно те же инструменты, которые есть в распоряжении обычных пользователей социальной сети», — объясняет Марк Харман, специалист Facebook.

Подпишитесь на новости

Старый iPhone в авиарежиме не стал безопасным сейфом для криптовалюты

Сбросить старый iPhone, отключить интернет и хранить на нём фразу восстановления криптокошелька — не значит надёжно защитить её. Основатель OneKey Иши Ван предупредил о рисках известных аппаратных уязвимостей старых моделей. Авиарежим не поможет, если атакующий получил сам телефон.

Предупреждение он опубликовал в X. Речь идёт об атаках с физическим доступом, а не о дистанционной краже кошелька через интернет.

Уязвимость checkm8 затрагивает поколения от iPhone 4S до iPhone X. Более новый usbliter8 охватывает чипы A12 и A13 — в частности, iPhone XS, XR, семейство iPhone 11 и SE второго поколения.

Проблемы позволяют нарушить цепочку доверенной загрузки и выполнить код до запуска iOS. Для usbliter8 требуется специальное USB-оборудование. Обычный сброс телефона уязвимость не устраняет: задействованный загрузочный код нельзя переписать стандартным обновлением.

Но важная оговорка: доступ к загрузчику сам по себе не расшифровывает содержимое кошелька. Код-пароль устройства, Secure Enclave и шифрование приложения остаются барьерами. Риск зависит от модели, версии системы, дополнительных уязвимостей и стойкости паролей.

Ван рекомендует не считать старый отключённый iPhone полноценным холодным хранилищем. Если фраза восстановления могла оказаться раскрыта, новый адрес внутри того же кошелька проблему не решит: потребуется новая фраза и перевод активов.

RSS: Новости на портале Anti-Malware.ru