



Пираты в России начали тонуть в 2019-ом, но выплыли в 2020 году

Пираты в России начали тонуть в 2019-ом, но выплыли в 2020 году

Пираты в России начали тонуть в 2019-ом, но выплыли в 2020 году

В 2019 году пиратский рынок в России уменьшился на $23,5 миллионов, продемонстрировав первую просадку после пяти лет роста. Такие данные приводятся в новом аналитическом отчёте компании Group-IB.

По словам специалистов, причиной падения рынка пиратов стало закрытие двух крупнейших видеобалансеров — Moonwalk и HDGO. Блокировка Kodik тоже сыграла свою роль. Все эти площадки, по данным аналитиков, снабжали пиратским контентом до 90% онлайн-кинотеатров России.

В 2018 году пиратский рынок составлял $87 млн, в 2019-ом — уже $63,5 млн. Несмотря на это, как отметили в Group-IB, пираты сумели достаточно быстро перегруппироваться и привлечь инвестиции.

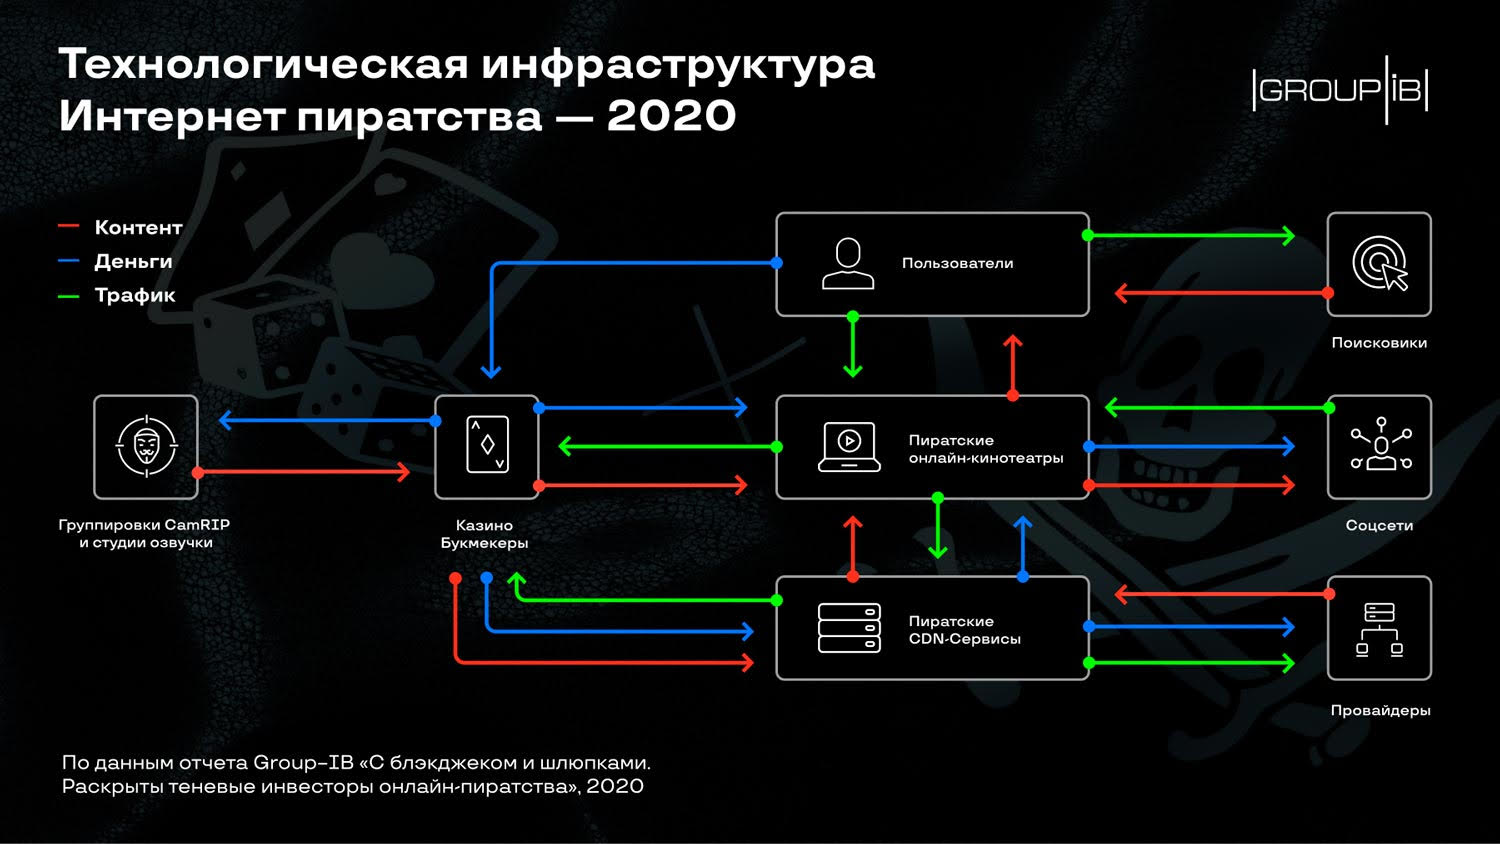
В 2020 году, используя новые технически возможности, пираты смогли оказать активное противодействие не только правообладателям, но и правоохранительным органам. Специалисты Group-IB в отчёте представили технологическую инфраструктуру пиратства в 2020 году.


Также аналитики выяснили, что деятельности пиратских онлайн-кинотеатров и спортивного стриминга в первую очередь дают толчок крупные игроки на рынке незаконных казино, а также букмекерские конторы: Welcome Partners, Lucky Partners, 1xBet.

Например, та же контора 1xBet ежемесячно вливала около 300 000–500 000 рублей в 17 студий, занимающихся озвучкой сериалов. Благодаря этим инвестициям в 2019 году было выпущено более 100 CamRip-версий фильмов. В отчёте экспертов также отмечается, что большинство собственников онлайн-казино находятся на территории Украины.

В последнее время пираты прибегают к технологии CDN. Эти серверы могут агрегировать пиратский контент и оптимизировать его доставку до потребителя. Аналитики Group-IB считают, что за крупнейшим CDN — CDN Collaps тоже стоят выходцы из Украины.

Хакер PalachPro заявил об отключении серверов поставщика связи для ВСУ

Пророссийский хакер PalachPro сообщил о кибератаке на инфраструктуру украинской компании Dolya Communication Systems, поставляющей средства связи и продукцию военного назначения для ВСУ, СБУ и Нацгвардии Украины. По его версии, атакующие нарушили работу серверов, файлового менеджера и внутреннего документооборота компании.

Недоступными, по данным РИА Новости, стали корпоративная почта, файловый обмен, сайт и мессенджер Sonata, который используют украинские военные.

Кроме того, сотрудники Dolya будто бы потеряли возможность добавлять в базу новые заказы силовых структур.

PalachPro утверждает, что для атаки применялись DDoS и другие, не раскрытые им методы воздействия. Предполагаемые последствия — задержки в обслуживании систем радиосвязи, проблемы с доступом к технической документации и временный переход пользователей Sonata на резервные каналы.

Dolya Communication Systems ранее упоминалась как производитель Sonata, а также как дилер и партнёр американской Motorola Solutions. В открытых источниках среди заказчиков компании назывались ВСУ, СБУ и Нацгвардия Украины. Также организация обладает полномочиями на экспорт и импорт товаров военного назначения.

Сам хакер пообещал продолжить подобные атаки на украинские компании. Однако на данный момент достоверно можно говорить лишь о заявлении PalachPro. Масштаб атаки, реальное влияние на работу Sonata и утверждение о длительной блокировке сервисов независимо не подтверждены.

RSS: Новости на портале Anti-Malware.ru