



Пираты в России начали тонуть в 2019-ом, но выплыли в 2020 году

Пираты в России начали тонуть в 2019-ом, но выплыли в 2020 году

Пираты в России начали тонуть в 2019-ом, но выплыли в 2020 году

В 2019 году пиратский рынок в России уменьшился на $23,5 миллионов, продемонстрировав первую просадку после пяти лет роста. Такие данные приводятся в новом аналитическом отчёте компании Group-IB.

По словам специалистов, причиной падения рынка пиратов стало закрытие двух крупнейших видеобалансеров — Moonwalk и HDGO. Блокировка Kodik тоже сыграла свою роль. Все эти площадки, по данным аналитиков, снабжали пиратским контентом до 90% онлайн-кинотеатров России.

В 2018 году пиратский рынок составлял $87 млн, в 2019-ом — уже $63,5 млн. Несмотря на это, как отметили в Group-IB, пираты сумели достаточно быстро перегруппироваться и привлечь инвестиции.

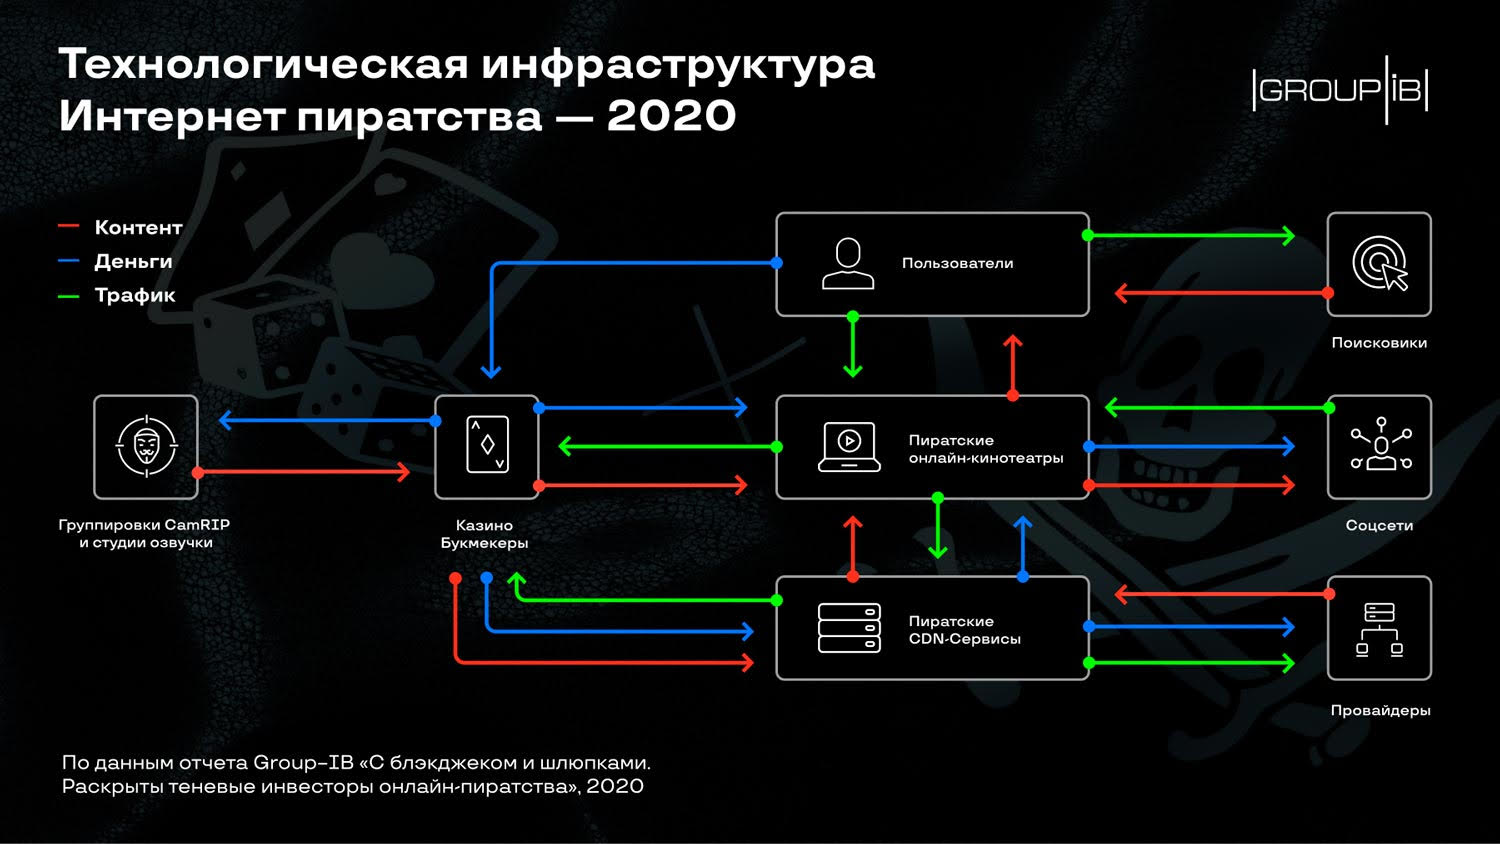
В 2020 году, используя новые технически возможности, пираты смогли оказать активное противодействие не только правообладателям, но и правоохранительным органам. Специалисты Group-IB в отчёте представили технологическую инфраструктуру пиратства в 2020 году.


Также аналитики выяснили, что деятельности пиратских онлайн-кинотеатров и спортивного стриминга в первую очередь дают толчок крупные игроки на рынке незаконных казино, а также букмекерские конторы: Welcome Partners, Lucky Partners, 1xBet.

Например, та же контора 1xBet ежемесячно вливала около 300 000–500 000 рублей в 17 студий, занимающихся озвучкой сериалов. Благодаря этим инвестициям в 2019 году было выпущено более 100 CamRip-версий фильмов. В отчёте экспертов также отмечается, что большинство собственников онлайн-казино находятся на территории Украины.

В последнее время пираты прибегают к технологии CDN. Эти серверы могут агрегировать пиратский контент и оптимизировать его доставку до потребителя. Аналитики Group-IB считают, что за крупнейшим CDN — CDN Collaps тоже стоят выходцы из Украины.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru