



Shadow Attack позволяет подменить содержимое подписанных PDF-документов

Shadow Attack позволяет подменить содержимое подписанных PDF-документов

Shadow Attack позволяет подменить содержимое подписанных PDF-документов

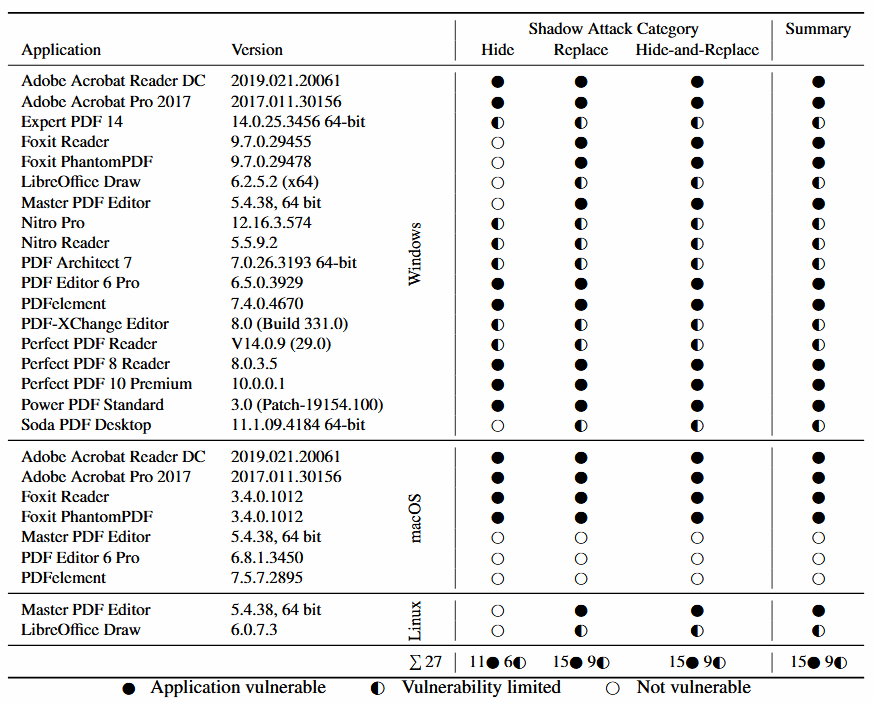
Популярные десктопные приложения для просмотра PDF-файлов уязвимы перед новой атакой, позволяющей киберпреступникам модифицировать содержимое подписанных документов в формате PDF. Из 28 проанализированных приложений 15 допускают такую форму атаки.

Список уязвимого софта включает всем знакомые имена: Adobe Acrobat Pro, Adobe Acrobat Reader, Perfect PDF, Foxit Reader, PDFelement.

Специалисты Рурского университета в Бохуме в своём отчёте (PDF) представили таблицу, на которой отражена степень опасности при использовании той или иной программы для просмотра PDF-файлов:


Исследователи назвали новую форму атаки Shadow Attack, её суть кроется в использовании так называемых слоёв просмотра — разных наборов содержимого, которые перекрывают друг друга внутри PDF-документа.

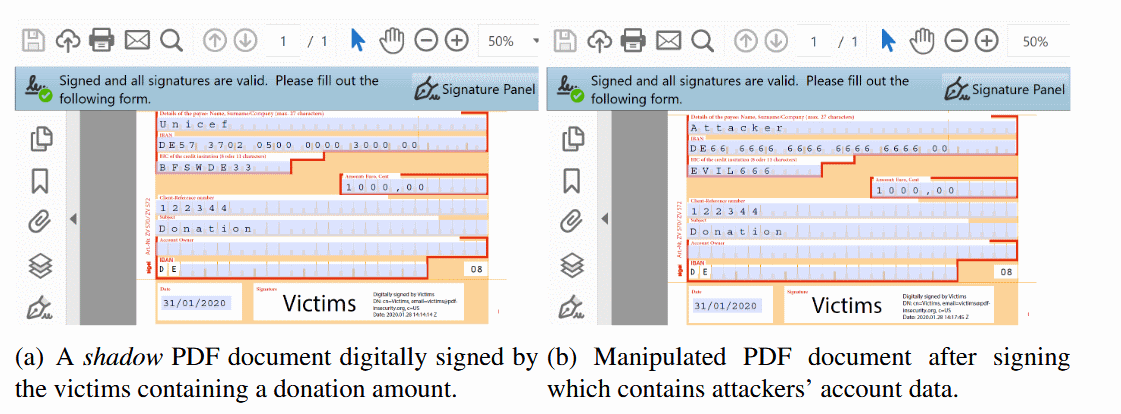
Shadow Attack подразумевает, что атакующий должен отправить жертве документ с разными слоями контента. Жертва затем подписывает документ с помощью цифровой подписи, поскольку верхний слой контента вполне безобиден. Заключительным этапом атаки злоумышленник, получив подписанный документ, переставляет местами слои и меняет его содержимое.

При этом изменение видимости слоёв никак не повлияет на цифровую подпись.


По словам специалистов, существуют три способа атаки Shadow Attack:

  1. Спрятать — злоумышленник использует функцию PDF Incremental Update, позволяющую спрятать слой без его замены.
  2. Замена — атакующий использует функцию Interactive Forms для замены оригинального контента модифицированным.
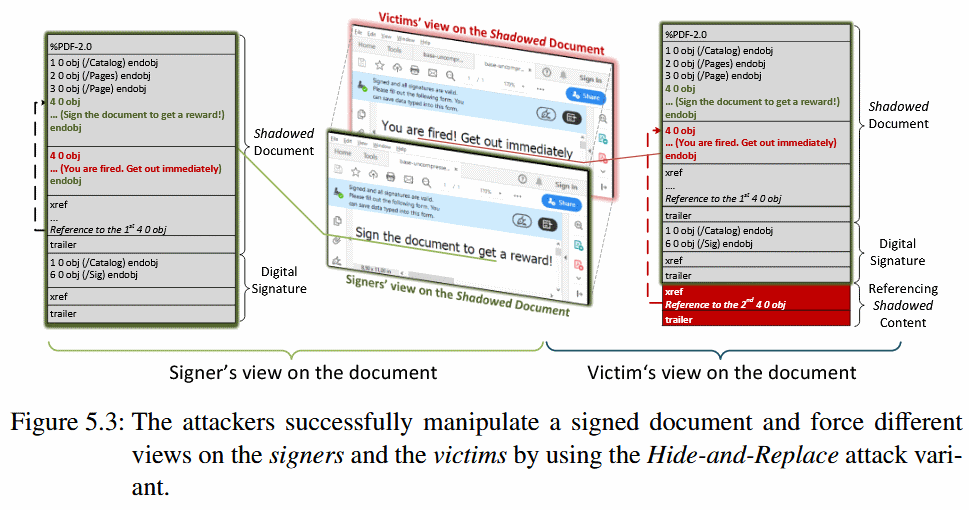
  3. Спрятать и заменить — преступник использует второй PDF-документ, находящийся в первом.

Подпишитесь на новости

Как вычислить подделку в Google Play: на что смотреть перед установкой

Знакомая иконка, официальный магазин и сотни тысяч загрузок; казалось бы, что может пойти не так? В октябре поддельные приложения WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) и Chrome суммарно набрали более 600 тысяч скачиваний в Google Play. Проверка магазина оказалась недостаточной, чтобы остановить копии.

На фоне этих случаев Android Police разобрал признаки, по которым можно распознать поддельное приложение.

Копия WhatsApp использовала название, скриншоты и описание настоящего мессенджера. Но разработчиком значился Agment Assets sallu вместо WhatsApp LLC. Подделка также попадала в рекламную выдачу — выше оригинала. Платное место, как выяснилось, не превращает приложение в настоящее.


Первое, что стоит проверить перед установкой, — имя издателя. Ещё надёжнее перейти в магазин по ссылке с официального сайта сервиса.

Количество загрузок тоже не индульгенция. Поддельный WhatsApp показывал отметку «500 тысяч+», но не имел публичных отзывов. Режим раннего доступа может объяснять их отсутствие, однако доверять приложению только из-за внушительного счётчика точно не стоит.

Отдельный пункт — разрешения: какие данные и функции телефона потребуются программе.

RSS: Новости на портале Anti-Malware.ru