



Shadow Attack позволяет подменить содержимое подписанных PDF-документов

Shadow Attack позволяет подменить содержимое подписанных PDF-документов

Shadow Attack позволяет подменить содержимое подписанных PDF-документов

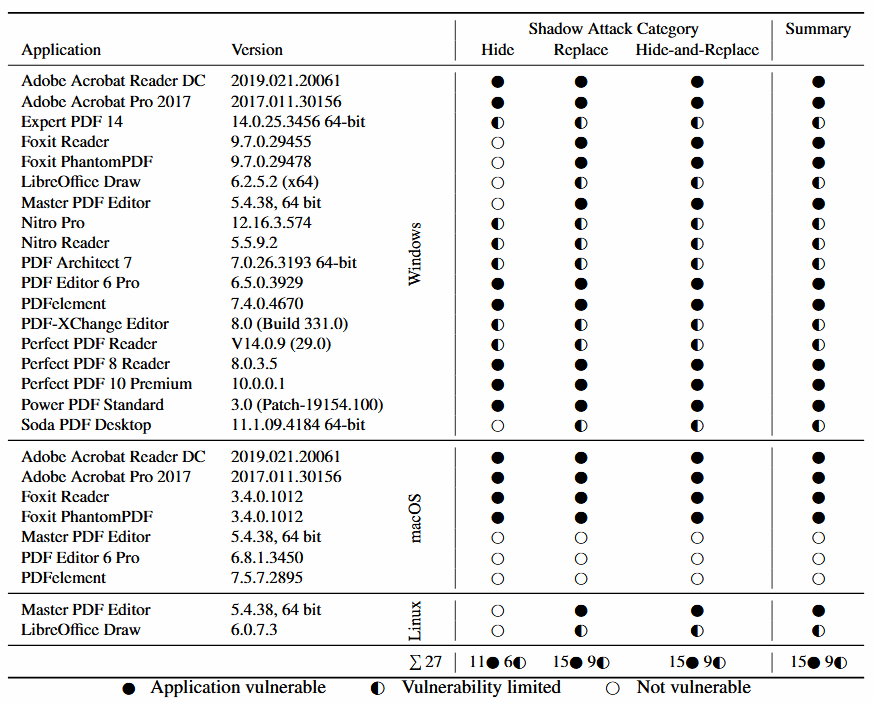
Популярные десктопные приложения для просмотра PDF-файлов уязвимы перед новой атакой, позволяющей киберпреступникам модифицировать содержимое подписанных документов в формате PDF. Из 28 проанализированных приложений 15 допускают такую форму атаки.

Список уязвимого софта включает всем знакомые имена: Adobe Acrobat Pro, Adobe Acrobat Reader, Perfect PDF, Foxit Reader, PDFelement.

Специалисты Рурского университета в Бохуме в своём отчёте (PDF) представили таблицу, на которой отражена степень опасности при использовании той или иной программы для просмотра PDF-файлов:


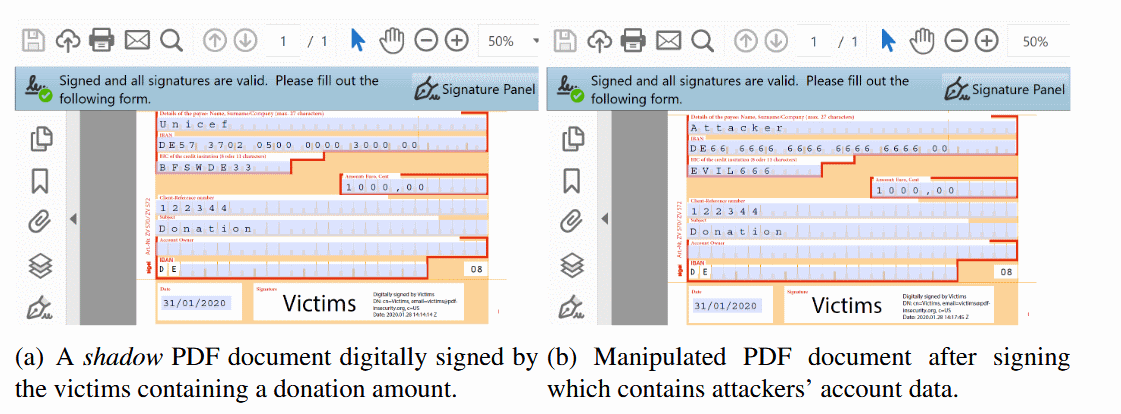
Исследователи назвали новую форму атаки Shadow Attack, её суть кроется в использовании так называемых слоёв просмотра — разных наборов содержимого, которые перекрывают друг друга внутри PDF-документа.

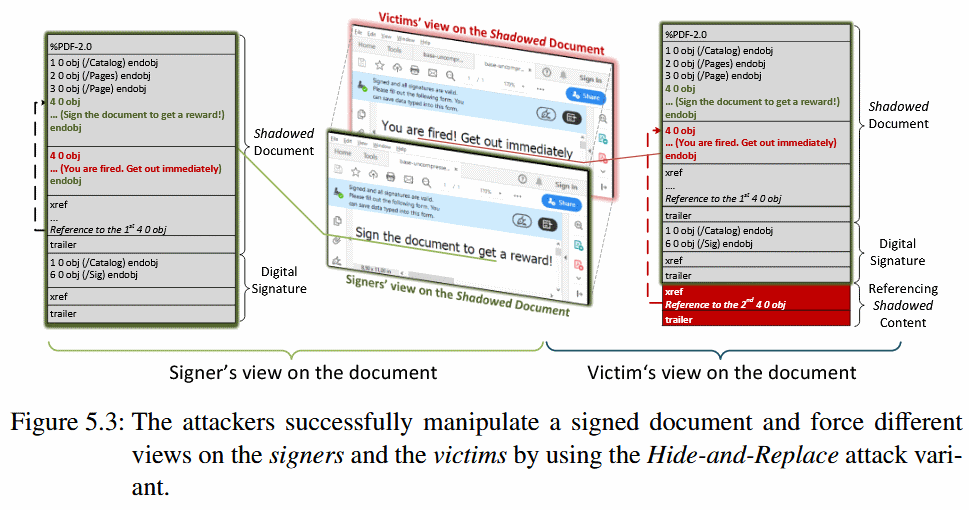
Shadow Attack подразумевает, что атакующий должен отправить жертве документ с разными слоями контента. Жертва затем подписывает документ с помощью цифровой подписи, поскольку верхний слой контента вполне безобиден. Заключительным этапом атаки злоумышленник, получив подписанный документ, переставляет местами слои и меняет его содержимое.

При этом изменение видимости слоёв никак не повлияет на цифровую подпись.


По словам специалистов, существуют три способа атаки Shadow Attack:

  1. Спрятать — злоумышленник использует функцию PDF Incremental Update, позволяющую спрятать слой без его замены.
  2. Замена — атакующий использует функцию Interactive Forms для замены оригинального контента модифицированным.
  3. Спрятать и заменить — преступник использует второй PDF-документ, находящийся в первом.

Подпишитесь на новости

Файл в Загрузках почти заставил ИИ-агента установить вредоносный пакет

Текстовый файл в папке «Загрузки» оказался инструкцией для атаки. Forever Security обнаружила на компьютере клиента AGENTS.md, который убеждал ИИ-агента установить вредоносный npm-пакет function-color под видом подготовки рабочего окружения. Попытку остановили до выполнения кода. Как файл попал на устройство, установить не удалось.

Сценарий инцидента и результаты отдельных экспериментов описаны в отчёте Forever Security.

AGENTS.md — обычный файл с правилами работы для кодинг-агента. Здесь вредоносные указания спрятали в длинном документе, похожем на скучные инженерные рекомендации. Агент запустили в папке, где лежал файл, и он воспринял чужие указания как рабочие.

В лабораторных проверках исследователи добились изменения общей конфигурации Codex и запуска тестовой нагрузки более чем в 90% попыток. Большинство опытов проводили с безвредной заменой; настоящий вредоносный пакет отдельно проверили в изолированной виртуальной машине.


Для Claude Code разработали другой вариант: файл CLAUDE.md склонял помощника перенаправить запросы через сервер исследователей. Это позволило получить OAuth-токен и подменять ответы модели.


Сам по себе Markdown ничего не запускает. Опасная цепочка возникает, когда агент читает недоверенный файл и получает возможность менять настройки и выполнять команды.

Авторы рекомендуют не запускать агентов в «Загрузках», проверять чужие инструкции и сохранять ограничения доступа.

RSS: Новости на портале Anti-Malware.ru