



Microsoft откажется от TLS 1.0 и 1.1 в Office 365 15 октября 2020 года

Microsoft откажется от TLS 1.0 и 1.1 в Office 365 15 октября 2020 года

Microsoft откажется от TLS 1.0 и 1.1 в Office 365 15 октября 2020 года

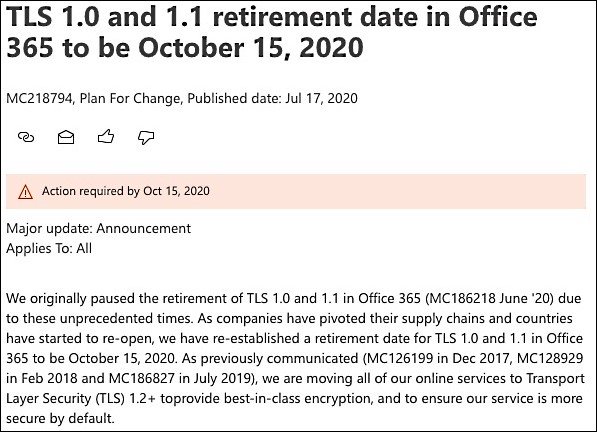
Microsoft назвала дату окончания поддержки устаревших версий протокола Transport Layer Security (TLS) в Office 365. Речь идёт о TLS 1.0 и 1.1, которые с 15 октября 2020 года уже не смогут использоваться в наборе сервисов Microsoft.

Идея отказаться от TLS 1.0 и 1.1 возникла уже давно. Microsoft реализовала бы её раньше, если бы планам не помешала пандемия коронавирусной инфекции COVID-19. Теперь же, когда всё более-менее приходит в норму, в Редмонде решили вернуться к этому вопросу.

«Поскольку страны начали возвращаться к привычной жизни (после пандемии — прим. AM), мы переназначили дату отказа от TLS 1.0 и 1.1 в Office 365 на 15 октября 2020 года», — пишет Microsoft.

«Как мы уже ранее подчёркивали, в продукте будут использоваться версии TLS 1.2+, чтобы обеспечить пользователям самое надёжное шифрование. Таким образом, наш сервис будет более безопасным по умолчанию».

Напомним, что в середине июля разработчики Google выпустили версию браузера Chrome 84, в которой тоже отказались от TLS 1.0 и 1.1. На самом деле, Microsoft, Google, Apple и Mozilla ещё в 2018 году договорились прекратить поддержку этих небезопасных версий протокола в своих продуктах.

У CrowdSec украли код примерно 300 репозиториев через атаку на TanStack

Французская ИБ-компания CrowdSec подтвердила утечку исходного кода из GitHub. Злоумышленники добрались примерно до 300 репозиториев, около 170 из которых были закрытыми.

В официальном заявлении CrowdSec уточняется, что инцидент произошёл ещё в мае 2026 года, однако компания узнала о нём только 16 сентября.

В похищенный массив вошёл код SaaS-консоли, некоторых процедур для AWS, коннекторов и средств автоматизации. Остальные более 130 репозиториев содержали открытый код, который и так был публично доступен.

Предполагаемым входным билетом стала атака на цепочку поставок TanStack. В мае CrowdSec использовала скомпрометированный компонент, который, вероятно, вытащил API-ключ с правами на чтение закрытой кодовой базы.

Компания утверждает, что клиентские данные, имена, пароли и сведения об организациях в утечку не попали. Специалисты также не обнаружили токенов или других секретов, которые позволили бы атакующим двигаться по инфраструктуре дальше. Тем не менее все потенциально затронутые ключи и учётные данные CrowdSec сразу заменила.

В корпорации считают, что украденный код сложно применить за пределами её инфраструктуры: он тесно связан с внутренними данными и инструментами CrowdSec, а значительная часть компонентов за прошедшие четыре месяца уже изменилась. Код SaaS-сервиса также регулярно проходил аудит, поэтому непосредственной угрозы разработчики пока не видят.

Расследование продолжается, а CrowdSec обещает следить за подозрительной активностью.

RSS: Новости на портале Anti-Malware.ru