



Microsoft откажется от TLS 1.0 и 1.1 в Office 365 15 октября 2020 года

Microsoft откажется от TLS 1.0 и 1.1 в Office 365 15 октября 2020 года

Microsoft откажется от TLS 1.0 и 1.1 в Office 365 15 октября 2020 года

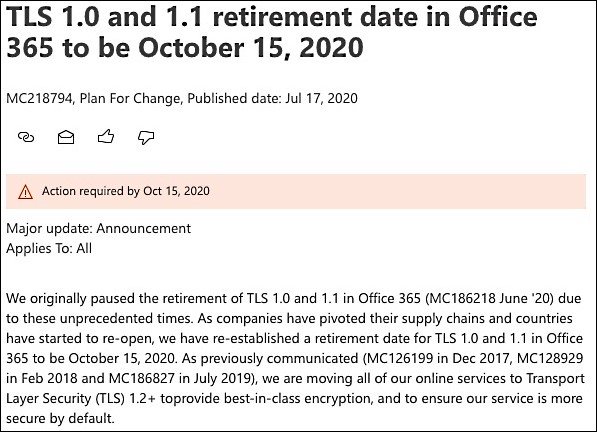
Microsoft назвала дату окончания поддержки устаревших версий протокола Transport Layer Security (TLS) в Office 365. Речь идёт о TLS 1.0 и 1.1, которые с 15 октября 2020 года уже не смогут использоваться в наборе сервисов Microsoft.

Идея отказаться от TLS 1.0 и 1.1 возникла уже давно. Microsoft реализовала бы её раньше, если бы планам не помешала пандемия коронавирусной инфекции COVID-19. Теперь же, когда всё более-менее приходит в норму, в Редмонде решили вернуться к этому вопросу.

«Поскольку страны начали возвращаться к привычной жизни (после пандемии — прим. AM), мы переназначили дату отказа от TLS 1.0 и 1.1 в Office 365 на 15 октября 2020 года», — пишет Microsoft.

«Как мы уже ранее подчёркивали, в продукте будут использоваться версии TLS 1.2+, чтобы обеспечить пользователям самое надёжное шифрование. Таким образом, наш сервис будет более безопасным по умолчанию».

Напомним, что в середине июля разработчики Google выпустили версию браузера Chrome 84, в которой тоже отказались от TLS 1.0 и 1.1. На самом деле, Microsoft, Google, Apple и Mozilla ещё в 2018 году договорились прекратить поддержку этих небезопасных версий протокола в своих продуктах.

iEM-Group заявила, что положила сайты РКН, ФНС, Ответов Mail, Timeweb Cloud

Кибергруппировка iEM-Group взяла на себя ответственность за серию предполагаемых DDoS-атак на российские государственные и коммерческие ресурсы. По утверждению участников группы, 21 сентября 2026 года им удалось нарушить работу сайтов Роскомнадзора, ФНС, сервиса «Ответы Mail», Т-Банка и облачной платформы Timeweb Cloud.

В качестве доказательств злоумышленники разместили в своём телеграм-канале скриншоты и результаты проверок доступности ресурсов.

Отдельные публикации посвящены атакам на сайты Роскомнадзора, Федеральной налоговой службы, «Ответов Mail» и Timeweb Cloud. Позднее в канале появились дополнительные сообщения о РКН и ФНС.


 

Независимого подтверждения того, что именно действия iEM-Group стали причиной недоступности перечисленных площадок, пока нет. Представители организаций также публично не подтверждали атаку.

Скриншот с ошибкой соединения — это всё-таки не акт выполненных работ: он показывает проблему с доступом в конкретный момент, но не доказывает её источник, продолжительность или масштаб.




Дополнительную путаницу создаёт то, что 21 сентября пользователи из разных регионов России жаловались на перебои мобильного интернета и работу различных онлайн-сервисов. Поэтому отделить возможную DDoS-атаку от сетевых ограничений, аварий и локальных сбоев без телеметрии самих владельцев ресурсов невозможно.

RSS: Новости на портале Anti-Malware.ru