



Атакующий может обойти антивирусы в Windows 10 благодаря Microsoft Store

Атакующий может обойти антивирусы в Windows 10 благодаря Microsoft Store

Атакующий может обойти антивирусы в Windows 10 благодаря Microsoft Store

Wsreset.exe — безобидный инструмент, используемый для диагностики неполадок в работе официального магазина приложений Microsoft Store в Windows 10. Однако злоумышленники могут задействовать wsreset.exe для обхода установленных в системе антивирусов.

Пентестер и исследователь в области кибербезопасности Даниел Геберт выяснил, что wsreset.exe можно использовать для удаления произвольных файлов в Windows. Поскольку этот компонент работает с повышенными правами, атакующие смогут удалить файлы, к которым у них нет доступа.

Известно, что Microsoft Store хранит файлы cookies и кеш в следующих директориях:

%UserProfile%\AppData\Local\Packages\Microsoft.WindowsStore_8wekyb3d8bbwe\AC\INetCache
%UserProfile%\AppData\Local\Packages\Microsoft.WindowsStore_8wekyb3d8bbwe\AC\INetCookies

Проанализировав работу wsreset.exe, Геберт пришёл к выводу, что инструмент удалит любые файлы, расположенные в этих папках, — именно так работает очистка кеша и cookies.

Описанный экспертом способ эксплуатации завязан на технике «пересечение каталогов». Если злоумышленник создаст ссылку, которая переведёт путь \InetCookies на любую другую директорию, именно последняя будет удалена при следующем запуске wsreset.

В примере Геберта директория \INetCookies указывает на C:\Windows\System32\drivers\etc. В блоге специалист описал метод:

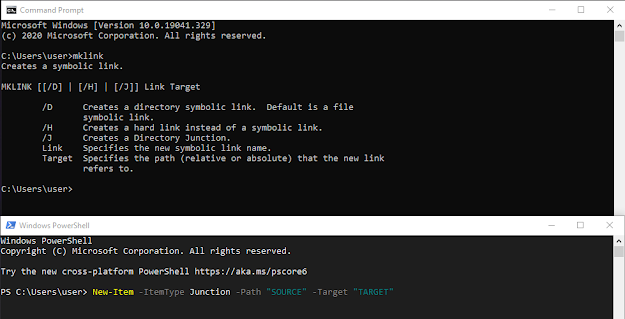
«Этого можно добиться с помощью утилиты mklink.exe, запускаемой с параметром ‘’/J’’. Также есть вариант использовать powershell-команду ‘’new-item’’ с параметром ‘’-ItemType’’».

Также Геберт показал процесс обхода антивирусных программ на примере Adaware. Поскольку программа хранит файлы конфигурации в папке C:\ProgramData\adaware\adaware antivirus, с помощью wsreset.exe можно удалить все известные софту сигнатуры.

Подпишитесь на новости

Такси для россиян: на линию выпускают водителей без прав, с левыми учётками

За двумя нажатиями в приложении может скрываться цепочка из пяти компаний, а кто отвечает за водителя и пассажира — попробуй разберись. Российский рынок такси оброс серыми посредниками, через которых на линию выходят люди с поддельными аккаунтами, без необходимого стажа и даже без российских водительских прав.

Как выяснили «Известия», между агрегатором и таксистом могут находиться диспетчерские, автопарки, ИП и так называемые подключашки.

Последние обещают оформить доступ к сервису за несколько дней, иногда требуя от кандидата только селфи и аванс. Готовый аккаунт водителя можно купить в интернете за 3-7 тыс. рублей.

Показательным стал случай в Одинцове, где таксист отказался везти ветерана СВО с инвалидностью. Поддержка предложила промокод на 100 рублей, водителя позднее депортировали, а проверка обнаружила настоящий корпоративный лабиринт.


Машина принадлежала одной фирме, к агрегатору была подключена через ИП, не числившееся в реестре перевозчиков, а сам водитель официально сотрудником посредника не являлся.

По данным материала, в реестре ФГИС «Такси» находится более 900 тыс. автомобилей, при этом свыше 1,5 млн водителей могут работать в серой зоне. Ежедневно россияне совершают около 10 млн поездок на такси.

Цена такой юридической матрёшки измеряется не только нервами. В 2025 году произошло более 3,1 тыс. ДТП с участием такси: погибли 143 человека, ещё свыше 3,8 тыс. пострадали. При этом суды по-разному определяют виновного: где-то отвечает агрегатор, где-то автопарк, а иногда — только водитель.

Эксперты предлагают закрепить за агрегаторами статус перевозчиков, обязать их проверять машины и водителей и установить солидарную ответственность.

RSS: Новости на портале Anti-Malware.ru