



Атакующий может обойти антивирусы в Windows 10 благодаря Microsoft Store

Атакующий может обойти антивирусы в Windows 10 благодаря Microsoft Store

Атакующий может обойти антивирусы в Windows 10 благодаря Microsoft Store

Wsreset.exe — безобидный инструмент, используемый для диагностики неполадок в работе официального магазина приложений Microsoft Store в Windows 10. Однако злоумышленники могут задействовать wsreset.exe для обхода установленных в системе антивирусов.

Пентестер и исследователь в области кибербезопасности Даниел Геберт выяснил, что wsreset.exe можно использовать для удаления произвольных файлов в Windows. Поскольку этот компонент работает с повышенными правами, атакующие смогут удалить файлы, к которым у них нет доступа.

Известно, что Microsoft Store хранит файлы cookies и кеш в следующих директориях:

%UserProfile%\AppData\Local\Packages\Microsoft.WindowsStore_8wekyb3d8bbwe\AC\INetCache
%UserProfile%\AppData\Local\Packages\Microsoft.WindowsStore_8wekyb3d8bbwe\AC\INetCookies

Проанализировав работу wsreset.exe, Геберт пришёл к выводу, что инструмент удалит любые файлы, расположенные в этих папках, — именно так работает очистка кеша и cookies.

Описанный экспертом способ эксплуатации завязан на технике «пересечение каталогов». Если злоумышленник создаст ссылку, которая переведёт путь \InetCookies на любую другую директорию, именно последняя будет удалена при следующем запуске wsreset.

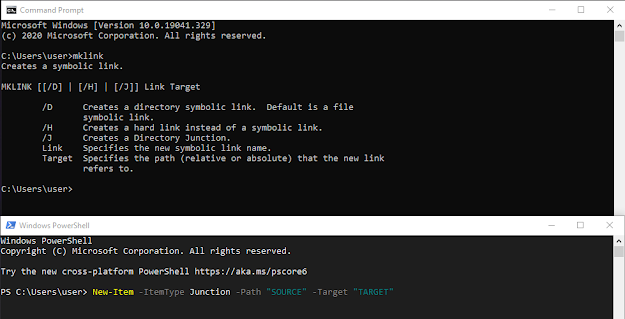
В примере Геберта директория \INetCookies указывает на C:\Windows\System32\drivers\etc. В блоге специалист описал метод:

«Этого можно добиться с помощью утилиты mklink.exe, запускаемой с параметром ‘’/J’’. Также есть вариант использовать powershell-команду ‘’new-item’’ с параметром ‘’-ItemType’’».

Также Геберт показал процесс обхода антивирусных программ на примере Adaware. Поскольку программа хранит файлы конфигурации в папке C:\ProgramData\adaware\adaware antivirus, с помощью wsreset.exe можно удалить все известные софту сигнатуры.

Подпишитесь на новости

Камеры на работе: суд отказался восстановить заклеивавшую их сотрудницу

Первый кассационный суд общей юрисдикции признал законным увольнение ветеринарного врача из Брянска, которая заклеивала камеры в лечебнице. Сначала сотруднице объявили выговор. Она ознакомилась с приказом, но продолжила закрывать объективы, после этого работодатель её уволил.

Как рассказывает «Российская газета» со ссылкой на материалы суда, женщина объясняла свои действия защитой частной жизни: камеры якобы охватывали кабинет целиком и мешали переодеваться.

Однако при разбирательстве выяснилось, что для переодевания и приёма пищи было оборудовано отдельное помещение, которое в кадр не попадало. Камеры снимали входную дверь и рабочую зону. Аргумент о вмешательстве в частную жизнь суд не убедил.

Проверку провело и управление Роскомнадзора по Брянской области. Нарушений законодательства о персональных данных ведомство не обнаружило.

В лечебнице действовало положение, запрещавшее устанавливать камеры в туалетах, раздевалках, комнатах отдыха и столовой. Проверяющие установили, что эти ограничения соблюдаются.

Юрист Марина Воронцова пояснила изданию: видеонаблюдение на работе необходимо оформить локальным нормативным актом, а сотрудников ознакомить с ним под подпись. Работодатель также должен обеспечить хранение записей.

RSS: Новости на портале Anti-Malware.ru