


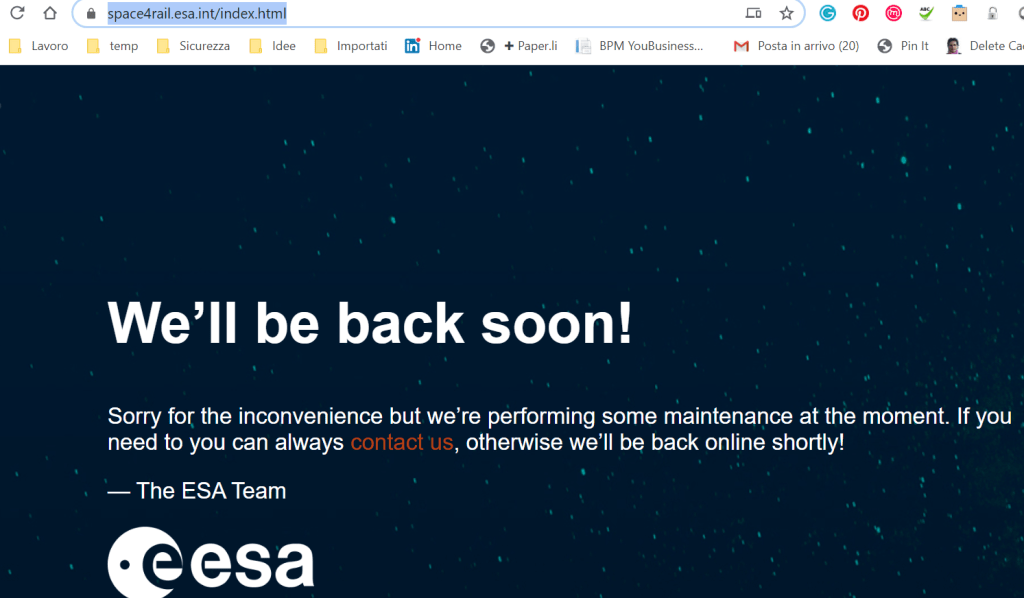

Хакеры провели дефейс второго сайта Европейского космического агентства

Хакеры провели дефейс второго сайта Европейского космического агентства

Хакеры провели дефейс второго сайта Европейского космического агентства

Кибергруппировка Ghost Squad Hackers продолжает взламывать сайты, принадлежащие Европейскому космическому агентству (ЕКА). За несколько дней пострадали уже два ресурса.

На прошлой неделе участники Ghost Squad Hackers сообщили о дефейсе сайта https://business.esa.int/. Спустя несколько дней был скомпрометирован уже другой ресурс ЕКА — https://space4rail.esa.int/index.html.

По словам операторов Ghost Squad Hackers, им удалось выявить на сервере агентства SSRF-уязвимость, с помощью которой можно выполнить код удалённо. Именно эту брешь атакующие использовали для получения доступа к домену https://space4rail.esa.int, а после — для дефейса сайта.

Наличие уязвимости SSRF подразумевает, что злоумышленник может заставить приложение на стороне сервера выполнить HTTP-запросы к произвольному домену. Помимо этого, с помощью SSRF атакующий может выполнить команды.

«Мы снова нашли ту же самую уязвимость на их серверах, с помощью которой можно удалённо выполнить код. Заполучив доступ, мы решили провести дефейс сайта — просто ради смеха», — рассказали сами хакеры.

«Попытки ЕКА пропатчить брешь, кстати, не увенчались успехом даже после удаления CMS — мы всё равно смогли получить доступ. С представителями агентства мы не связывались, вместо этого хотим дефейснуть ещё один сайт».

У CrowdSec украли код примерно 300 репозиториев через атаку на TanStack

Французская ИБ-компания CrowdSec подтвердила утечку исходного кода из GitHub. Злоумышленники добрались примерно до 300 репозиториев, около 170 из которых были закрытыми.

В официальном заявлении CrowdSec уточняется, что инцидент произошёл ещё в мае 2026 года, однако компания узнала о нём только 16 сентября.

В похищенный массив вошёл код SaaS-консоли, некоторых процедур для AWS, коннекторов и средств автоматизации. Остальные более 130 репозиториев содержали открытый код, который и так был публично доступен.

Предполагаемым входным билетом стала атака на цепочку поставок TanStack. В мае CrowdSec использовала скомпрометированный компонент, который, вероятно, вытащил API-ключ с правами на чтение закрытой кодовой базы.

Компания утверждает, что клиентские данные, имена, пароли и сведения об организациях в утечку не попали. Специалисты также не обнаружили токенов или других секретов, которые позволили бы атакующим двигаться по инфраструктуре дальше. Тем не менее все потенциально затронутые ключи и учётные данные CrowdSec сразу заменила.

В корпорации считают, что украденный код сложно применить за пределами её инфраструктуры: он тесно связан с внутренними данными и инструментами CrowdSec, а значительная часть компонентов за прошедшие четыре месяца уже изменилась. Код SaaS-сервиса также регулярно проходил аудит, поэтому непосредственной угрозы разработчики пока не видят.

Расследование продолжается, а CrowdSec обещает следить за подозрительной активностью.

RSS: Новости на портале Anti-Malware.ru