


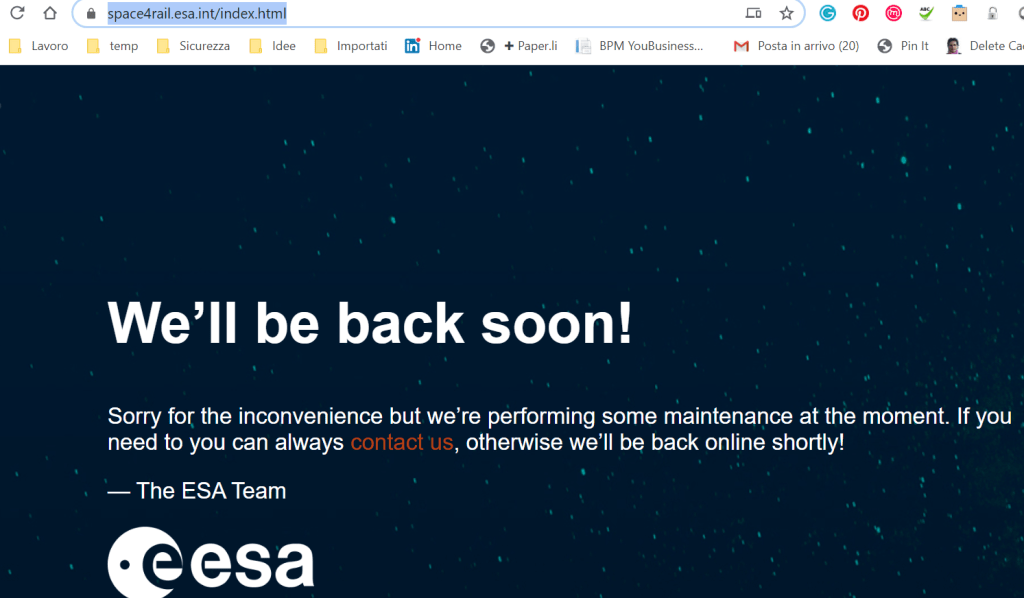

Хакеры провели дефейс второго сайта Европейского космического агентства

Хакеры провели дефейс второго сайта Европейского космического агентства

Хакеры провели дефейс второго сайта Европейского космического агентства

Кибергруппировка Ghost Squad Hackers продолжает взламывать сайты, принадлежащие Европейскому космическому агентству (ЕКА). За несколько дней пострадали уже два ресурса.

На прошлой неделе участники Ghost Squad Hackers сообщили о дефейсе сайта https://business.esa.int/. Спустя несколько дней был скомпрометирован уже другой ресурс ЕКА — https://space4rail.esa.int/index.html.

По словам операторов Ghost Squad Hackers, им удалось выявить на сервере агентства SSRF-уязвимость, с помощью которой можно выполнить код удалённо. Именно эту брешь атакующие использовали для получения доступа к домену https://space4rail.esa.int, а после — для дефейса сайта.

Наличие уязвимости SSRF подразумевает, что злоумышленник может заставить приложение на стороне сервера выполнить HTTP-запросы к произвольному домену. Помимо этого, с помощью SSRF атакующий может выполнить команды.

«Мы снова нашли ту же самую уязвимость на их серверах, с помощью которой можно удалённо выполнить код. Заполучив доступ, мы решили провести дефейс сайта — просто ради смеха», — рассказали сами хакеры.

«Попытки ЕКА пропатчить брешь, кстати, не увенчались успехом даже после удаления CMS — мы всё равно смогли получить доступ. С представителями агентства мы не связывались, вместо этого хотим дефейснуть ещё один сайт».

Вымогатели научились блокировать компании без шифровальщиков

Зачем возиться с шифрованием файлов, если можно захватить Active Directory, отключить администраторов и разослать требование выкупа сразу на все компьютеры? Именно такую атаку на производственное предприятие обнаружила «Лаборатория Касперского».

Кампания получила название Payload. Как сообщили специалисты, злоумышленники обошлись без классического шифровальщика и установки сложной вредоносной программы.

Для первоначального проникновения атакующие использовали скомпрометированные учётные записи с повышенными привилегиями. Через штатные средства удалённого доступа и VPN такие подключения выглядели как обычная работа ИТ-специалиста.

Получив контроль над Active Directory, злоумышленники создали объект групповой политики GPO под названием Payload и привязали его к корню домена.

После обновления политик на компьютерах менялись обои и экран блокировки, появлялись требования выкупа, а административные учётные записи отключались. Поскольку GPO является штатным и доверенным механизмом Windows, команды спокойно распространялись по корпоративной сети.

Перед блокировкой инфраструктуры атакующие похитили ценные данные предприятия. Затем информацию опубликовали в даркнете и использовали как рычаг давления на жертву. Файлы при этом никто не шифровал: бизнес и без криптографии получил полный набор проблем.

Эксперты советуют отслеживать создание и изменение групповых политик, включить устойчивую к фишингу МФА для VPN и административных систем, а также разделить привилегии. Обычного антивирусного сканирования здесь недостаточно.

RSS: Новости на портале Anti-Malware.ru