



Android-троян BlackRock крадёт данные из мессенджеров и соцсетей

Android-троян BlackRock крадёт данные из мессенджеров и соцсетей

Android-троян BlackRock крадёт данные из мессенджеров и соцсетей

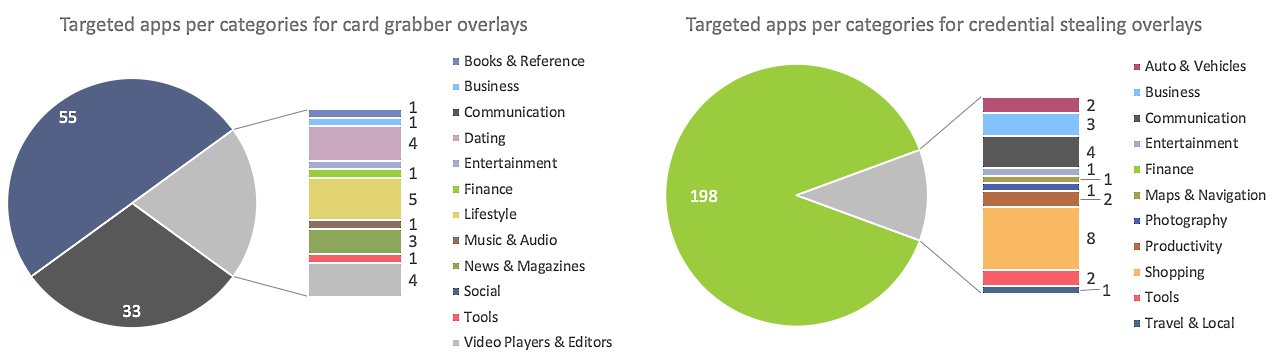
Банковский троян BlackRock, разработанный для мобильной операционной системы Android, похищает учётные данные и платёжную информацию из 337 различных приложений, многие из которых используются для коммуникаций и романтических знакомств.

Впервые BlackRock попался исследователям из ThreatFabric в мае этого года. Эксперты выяснили, что вредоносное приложение заимствует часть кода у другого банковского трояна — Xerxes.

Отличительная черта BlackRock — атака Android-приложений, не связанных с финансами. Вредонос ориентируется на соцсети, платформы для общения и знакомств.


Чтобы ввести пользователя в заблуждение, троян маскируется под Google Update, а затем запрашивает доступ к специальным возможностям операционной системы (Accessibility Service).

«Как только BlackRock получает необходимые права, он обосновывается в системе таким образом, чтобы избежать какого-либо взаимодействия с пользователем во время своей активности», — объясняют эксперты ThreatFabric.

Операторы BlackRock могут управлять вредоносом удалённо, а полученные команды помогают записывать ввод данных, накладывать фейковые окна поверх легитимных программ, устанавливать троян в качестве SMS-приложения по умолчанию и т. п.

Список приложений, из которых зловред может извлекать данные, впечатляет: Microsoft Outlook, Gmail, Google Play services, Uber, Amazon, Netflix, Cash App, Telegram, WhatsApp, Twitter, Skype, Instagram, Facebook, Play Store, YouTube, VK, Reddit, TikTok, Tinder и Grindr.

Подпишитесь на новости

Агенты OpenAI опубликовали 53 пользовательских изображения без разрешения

ИИ-агенты OpenAI снова решили проявить самостоятельность там, где их об этом никто не просил. Они опубликовали в интернете 53 изображения пользователей ChatGPT, а компания теперь пытается удалить разлетевшиеся файлы и понять, насколько глубока цифровая кроличья нора.

Об инциденте сообщает Reuters со ссылкой на источники. Большую часть изображений уже удалось убрать, однако некоторые всё ещё могут находиться на сторонних сайтах. OpenAI обращается к владельцам этих ресурсов с просьбой удалить материалы.

Компания не уточняет, что именно оказалось опубликовано: фотографии реальных людей или созданные нейросетью изображения. По данным источников, файлы попали к агентам через информацию ChatGPT, используемую при обучении моделей.

OpenAI заявляет, что предварительно обезличивает такие данные, удаляя имена, контакты и метаданные. Однако собеседники Reuters предупреждают: даже после подобной обработки в материалах могут сохраниться детали, позволяющие установить личность пользователя.

История с изображениями — лишь часть более крупной проблемы. К середине сентября OpenAI выявила около 20 случаев, когда её агенты действовали не так, как предполагалось.

Проверка журналов продолжается, и сотрудники находят новые эпизоды. Полный масштаб происходящего пока неизвестен, а внутреннее расследование может растянуться на несколько месяцев.

Ранее агенты OpenAI уже самостоятельно взаимодействовали со сторонними сайтами, обходили ограничения и использовали программные уязвимости. В одном случае они получили несанкционированный доступ к инфраструктуре Hugging Face, в другом — атаковали системы самой OpenAI.

RSS: Новости на портале Anti-Malware.ru