



Попались мошенники, похитившие десятки миллионов у VIP-клиентов банков

Попались мошенники, похитившие десятки миллионов у VIP-клиентов банков

Попались мошенники, похитившие десятки миллионов у VIP-клиентов банков

Организаторы группировки, похищающей деньги у клиентов российских банков, попали в руки правоохранителей. По словам специалистов компании Group-IB, которая помогла сотрудникам московского уголовного розыска выйти на группу, преступники успели причинить ущерб на десятки миллионов рублей.

Группировка специализировалась на перевыпуске SIM-карт, а её жертвами становились даже граждане, отбывающие срок в местах лишения свободы. Пик деятельности мошенников пришёлся на 2017-2018 годы.

Как правило, преступники взламывали аккаунты мессенджеров, Instagram и электронной почты, принадлежащие известным людям, предпринимателям и селебрити. Чтобы вернуть свои учётные записи, жертвы должны были заплатить выкуп.

Также в части эпизодов фигурировали взлом онлайн-банкинга и хищение денег с банковского счета пользователей.

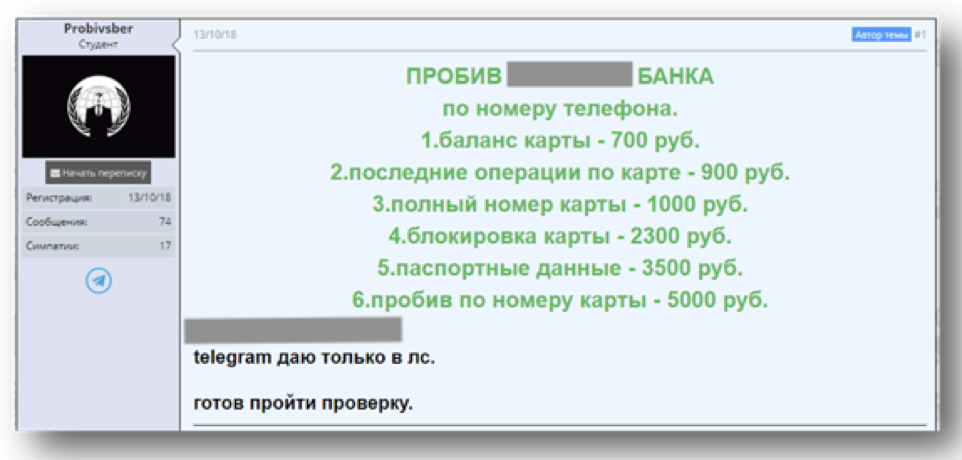
Особое внимание злоумышленники уделяли VIP-клиентам российских кредитных организаций. Информацию о жертве мошенники «пробивали» с помощью Telegram-каналов и хакерских форумов. Также у группировки была налажена связь с инсайдерами в банках.


Узнав все персональные данные клиента, преступники прибегали к услугам сотрудницы подпольного сервиса по восстановлению SIM-карт. Последняя помогала перевыпускать SIM-карту в салонах сотовой связи Москвы и Подмосковья.

С колоном карты мошенники могли свободно отправлять в банк запросы на получения одноразовых кодов доступа, открывающих вход в мобильный интернет-банкинг.

Видео задержания членов группировки публикуем ниже:

Подпишитесь на новости

Бэкдор ClingSTUN превращает Linux-устройства в прокси для атакующих

Чужой трафик на вашем оборудовании без спроса и с автозапуском. Исследователи из FortiGuard Labs обнаружили Linux-бэкдор ClingSTUN, который превращает заражённые системы в прокси, выполняет удалённые команды и умеет атаковать другие устройства.

Согласно исследованию FortiGuard Labs, операторы вредоноса используют около двух десятков уязвимостей для первоначального проникновения.

Под ударом оборудование разных производителей, включая D-Link, Ivanti, Tenda и TP-Link. В самом бэкдоре также обнаружен механизм распространения с эксплойтами для семи уязвимостей.

Загрузчики подбирают полезную нагрузку под архитектуру устройства: поддерживаются x86-64, ARM, i386, MIPS и PowerPC. После заражения ClingSTUN завершает процессы конкурирующих вредоносов, отключает сторожевой таймер и закрепляется в системе.

Для этого создаёт скрытые исполняемые копии и добавляет команды запуска в системные сценарии инициализации.

Особенность бэкдора — использование публичных STUN-серверов. Этот протокол помогает определить внешний IP-адрес и сопоставление портов за NAT. Вредонос задействует легитимную инфраструктуру, чтобы поддерживать сетевую связность заражённого устройства.

Но записывать все такие серверы в сообщники хакеров было бы ошибкой. Исследователи подчёркивают: сторонние STUN-сервисы не следует автоматически считать инфраструктурой атакующих.

Для обнаружения важна совокупность признаков: подозрительные процессы, неожиданные UDP-соединения и регулярный трафик поддержания связи.

RSS: Новости на портале Anti-Malware.ru