



Пользователям Android стоит остерегаться мессенджера Welcome Chat

Пользователям Android стоит остерегаться мессенджера Welcome Chat

Пользователям Android стоит остерегаться мессенджера Welcome Chat

Пользователям Android стоит остерегаться мессенджера Welcome Chat, разработчики которого называют его безопасной платформой для обмена сообщениями. На деле же приложение обладает возможностями шпиона и хранит данные пользователей абсолютно незащищёнными.

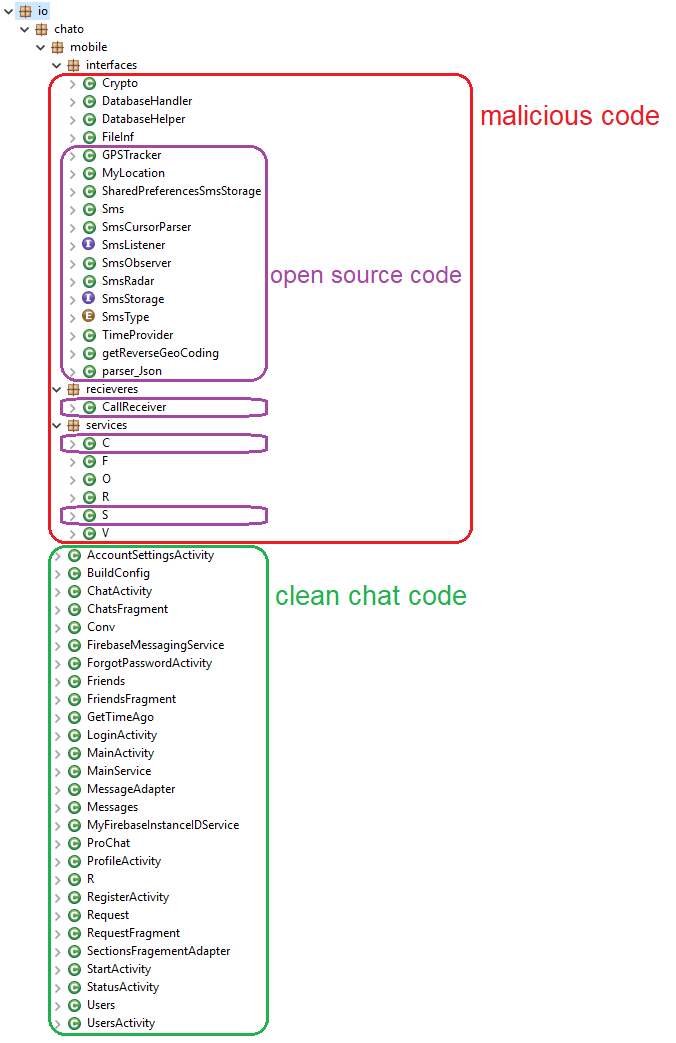
Авторы Welcome Chat не стали ходить далеко и тратить время на собственный код для слежки, а позаимствовали его из открытых источников. В результате приложение полностью полагается на чужой исходный код для записи звонков, кражи текстовых сообщений и отслеживания пользователя.

Разработчики Welcome Chat позиционируют его как безопасное приложение для коммуникаций, однако специалисты антивирусной компании ESET выяснили, что Welcome Chat реализует не только заявленные функциональные возможности.

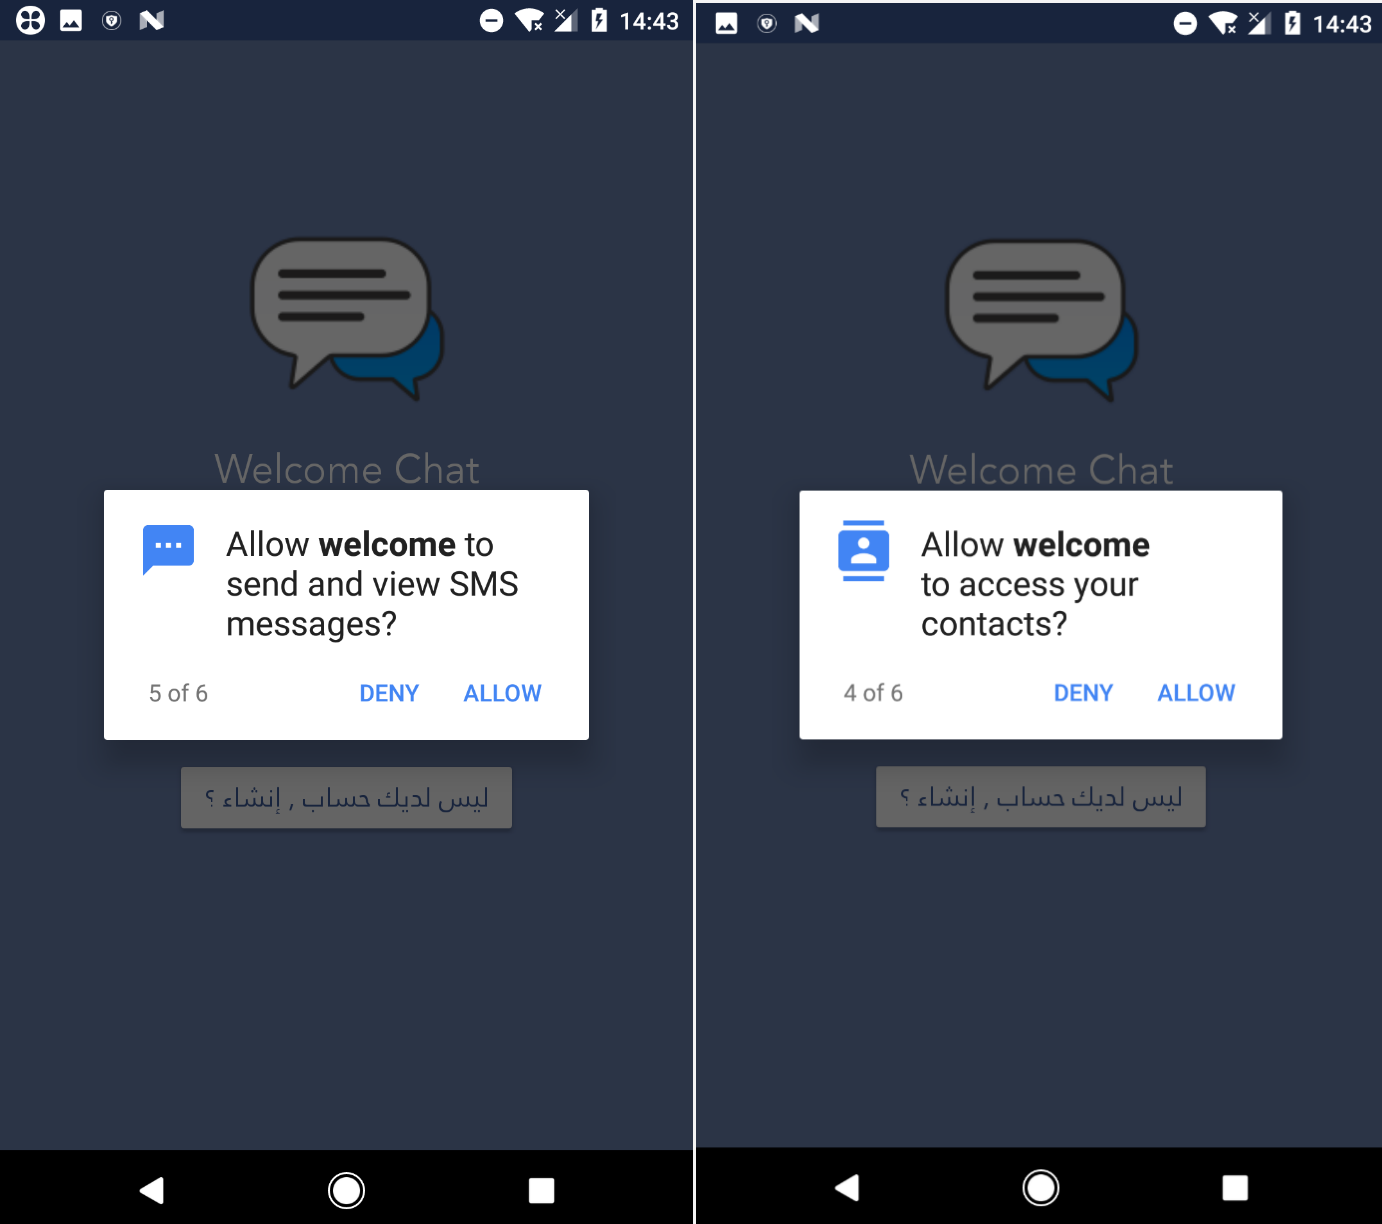
При установке в системе мессенджер сразу же запрашивает доступ к отправке и прочтению SMS-сообщений, а также к файлам, записи звука, контактам и местоположению. В принципе, это нормальное поведение для обычного мессенджера.


После получения необходимых прав приложение отправляет информацию об устройстве авторам Welcome Chat, а затем каждые пять минут обращается к серверу (C2) за командами.

Как объяснили в ESET, шпионские возможности Welcome Chat заключаются в следующем:

  • Приложение может извлекать отправленные и полученные текстовые сообщения.
  • Красть историю вызовов.
  • Отправлять список контактов пользователя.
  • Красть фотографии.
  • Извлекать записанные звонки.
  • Отправлять данные геолокации и информацию о системе.

Исследователи отметили, что большая часть кода Welcome Chat позаимствована из открытых источников. Одно ясно точно: авторы мессенджера явно не прилагали больших усилий.


Более того, все передаваемые данные никак не шифруются. Другими словами, вся конфиденциальная информация будет доступна не только авторам Welcome Chat, но и вообще любому желающему.

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru