



Пользователям Android стоит остерегаться мессенджера Welcome Chat

Пользователям Android стоит остерегаться мессенджера Welcome Chat

Пользователям Android стоит остерегаться мессенджера Welcome Chat

Пользователям Android стоит остерегаться мессенджера Welcome Chat, разработчики которого называют его безопасной платформой для обмена сообщениями. На деле же приложение обладает возможностями шпиона и хранит данные пользователей абсолютно незащищёнными.

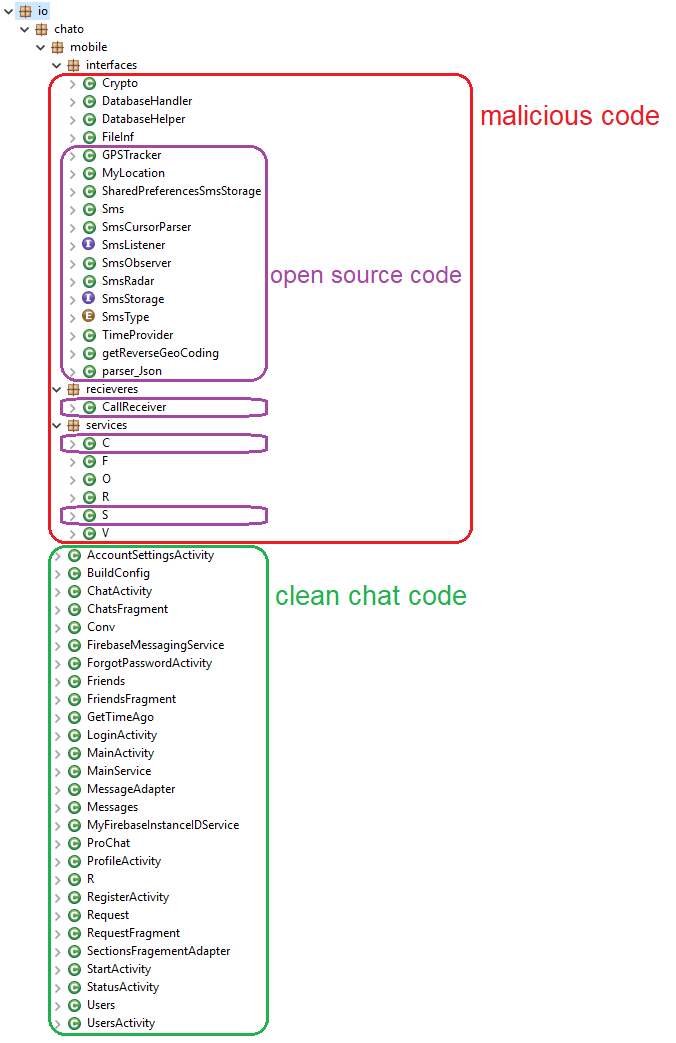
Авторы Welcome Chat не стали ходить далеко и тратить время на собственный код для слежки, а позаимствовали его из открытых источников. В результате приложение полностью полагается на чужой исходный код для записи звонков, кражи текстовых сообщений и отслеживания пользователя.

Разработчики Welcome Chat позиционируют его как безопасное приложение для коммуникаций, однако специалисты антивирусной компании ESET выяснили, что Welcome Chat реализует не только заявленные функциональные возможности.

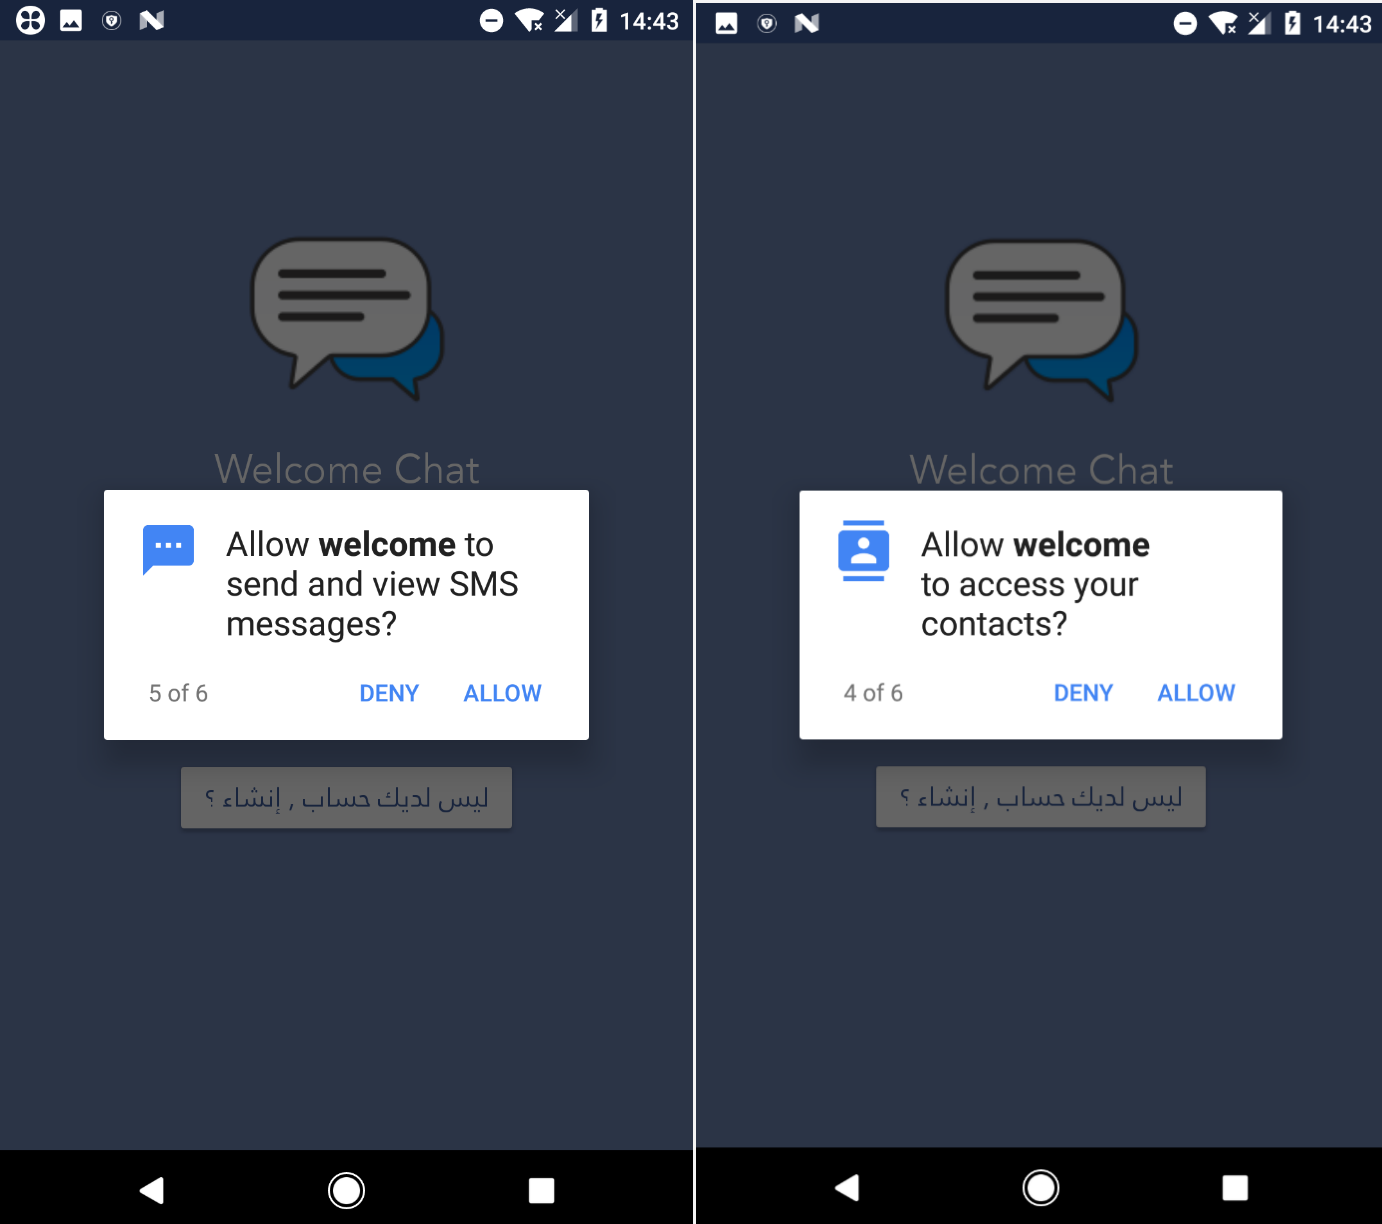
При установке в системе мессенджер сразу же запрашивает доступ к отправке и прочтению SMS-сообщений, а также к файлам, записи звука, контактам и местоположению. В принципе, это нормальное поведение для обычного мессенджера.


После получения необходимых прав приложение отправляет информацию об устройстве авторам Welcome Chat, а затем каждые пять минут обращается к серверу (C2) за командами.

Как объяснили в ESET, шпионские возможности Welcome Chat заключаются в следующем:

  • Приложение может извлекать отправленные и полученные текстовые сообщения.
  • Красть историю вызовов.
  • Отправлять список контактов пользователя.
  • Красть фотографии.
  • Извлекать записанные звонки.
  • Отправлять данные геолокации и информацию о системе.

Исследователи отметили, что большая часть кода Welcome Chat позаимствована из открытых источников. Одно ясно точно: авторы мессенджера явно не прилагали больших усилий.


Более того, все передаваемые данные никак не шифруются. Другими словами, вся конфиденциальная информация будет доступна не только авторам Welcome Chat, но и вообще любому желающему.

Подпишитесь на новости

Claude и Codex тормозят ревёрс-инжиниринг прошивок и банят аккаунты юзеров

Убрать рекламу из собственного телевизора с помощью ИИ оказалось задачей с определённым риском. Пользователи Claude Code и OpenAI Codex жалуются на отказы, предупреждения и ограничения аккаунтов при обратной разработке софта (в том числе прошивок купленных устройств).

О случаях, когда защита мешает исследовать собственную технику, рассказало издание 404 Media.

ИИ-агентов используют для анализа программ без исходного кода: энтузиасты меняют оболочки телевизоров, отключают рекламу и возвращают к жизни устройства, заброшенные производителями. Но теперь часть таких запросов упирается в защитные механизмы.

Пользователь log4j сообщил о блокировке OpenAI-аккаунта за некие киберзлоупотребления после работы с телевизорами Samsung.

Инженер OpenAI Тарун Гогинени также заявил: обратная разработка в Codex не запрещена, большинство подобных блокировок ошибочны, проблему исправляют.

Некоторые исследователи уже переходят на локальные модели. Их раздражает прежде всего непредсказуемость, поскольку сегодня инструмент помогает анализировать устройство, завтра отказывается от той же работы.

RSS: Новости на портале Anti-Malware.ru