



Как защититься в Gmail от большинства пикселей отслеживания (инструкция)

Как защититься в Gmail от большинства пикселей отслеживания (инструкция)

Как защититься в Gmail от большинства пикселей отслеживания (инструкция)

Сталкиваясь с различными письмами рекламного содержания, не каждый пользователь понимает, что маркетологи отслеживают факт и время открытия электронного письма, а также записывают местоположение получателя в момент прочтения. Есть, однако, способы, которые помогут пользователям защититься от подобного поведения.

Существуют несколько методов, помогающих рекламным компаниям отслеживать электронные письма. Один из самых простых — ссылка с редиректом, но её легко вычислить. Менее очевидные приёмы — пиксели для отслеживания.

Как правило, один такой пиксель встраивается в письмо, обычно его прячут в картинке или ссылке. Когда получатель открывает почту, код внутри пикселя отправляет информацию на сервер компании.

Многие пытались бороться с такими методами. Взять хотя бы расширения Ugly Mail и PixelBlock, которые обещают блокировать трекеры в браузерах Chrome и Firefox. Также есть и альтернативные интернет-обозреватели — Brave и Tor.

Тем не менее пользователи и сами могут помешать большинству пикселей отслеживать свои действия. Для этого достаточно будет запретить автоматическую загрузку изображений, поскольку чаще всего рекламщики прячут код именно туда.

Запрещаем изображениям загружаться автоматически в Gmail (десктоп):

  1. Нажимаем на шестерёнку в верхнем правом углу.
  2. Переходим — «Все настройки».
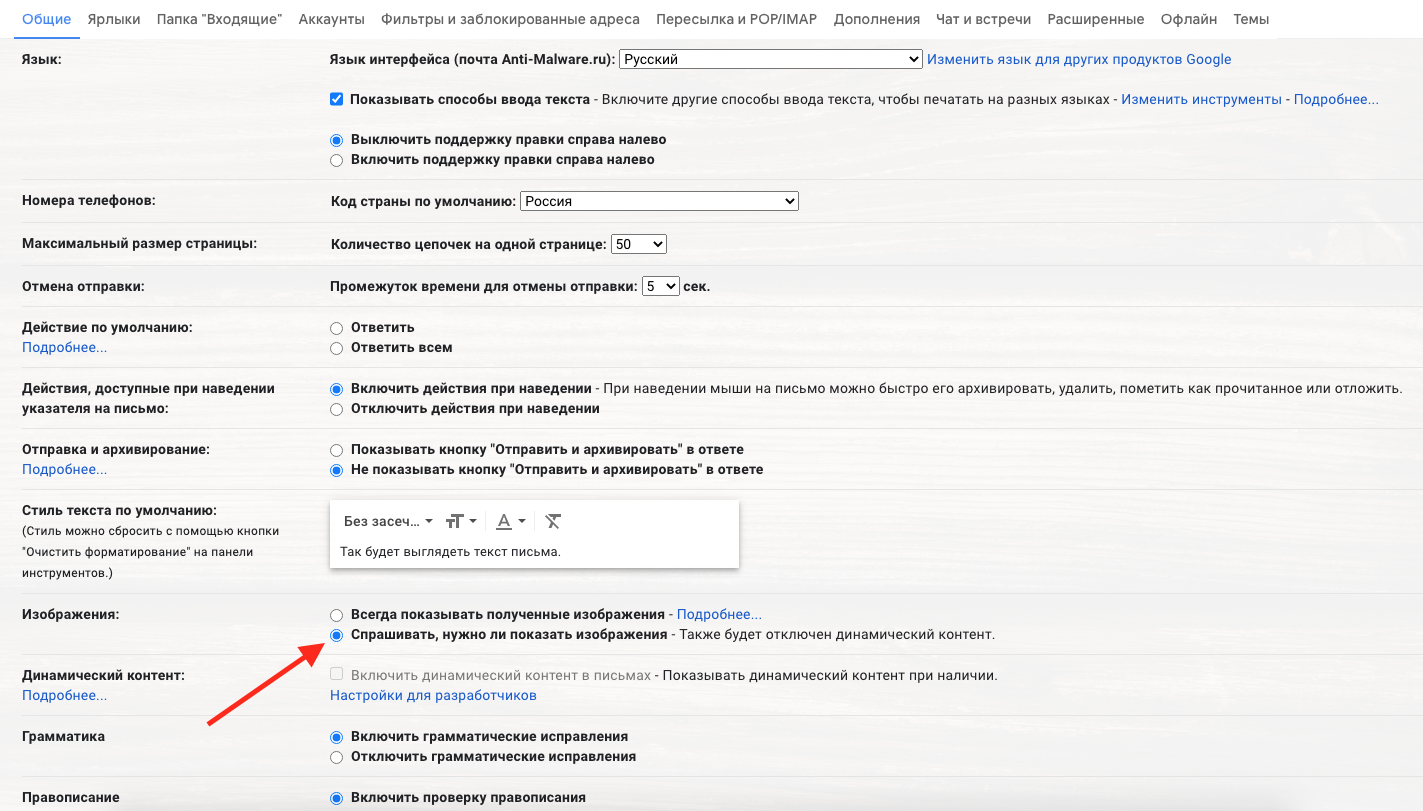
  3. На вкладе «Общие» находим «Изображения».
  4. Выбираем пункт «Спрашивать, нужно ли показать изображения».
  5. Проматываем страницу до конца и нажимаем «Сохранить изменения».


На мобильных устройствах алгоритм практически идентичен:

  1. В приложении Gmail нажимаем на иконку «гамбургер» в верхнем левом углу.
  2. Пролистываем вниз и выбираем «Настройки».
  3. Выбираем аккаунт, который нам нужно настроить (если их несколько).
  4. Листаем вниз и выбираем пункт «Изображения».
  5. Отмечаем «Спрашивать, нужно ли показать изображения».

Это всё. Таким образом вы сможете защититься от большинства пикселей-трекеров, которые незаметно отслеживают ваши действия.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru