



Как защититься в Gmail от большинства пикселей отслеживания (инструкция)

Как защититься в Gmail от большинства пикселей отслеживания (инструкция)

Как защититься в Gmail от большинства пикселей отслеживания (инструкция)

Сталкиваясь с различными письмами рекламного содержания, не каждый пользователь понимает, что маркетологи отслеживают факт и время открытия электронного письма, а также записывают местоположение получателя в момент прочтения. Есть, однако, способы, которые помогут пользователям защититься от подобного поведения.

Существуют несколько методов, помогающих рекламным компаниям отслеживать электронные письма. Один из самых простых — ссылка с редиректом, но её легко вычислить. Менее очевидные приёмы — пиксели для отслеживания.

Как правило, один такой пиксель встраивается в письмо, обычно его прячут в картинке или ссылке. Когда получатель открывает почту, код внутри пикселя отправляет информацию на сервер компании.

Многие пытались бороться с такими методами. Взять хотя бы расширения Ugly Mail и PixelBlock, которые обещают блокировать трекеры в браузерах Chrome и Firefox. Также есть и альтернативные интернет-обозреватели — Brave и Tor.

Тем не менее пользователи и сами могут помешать большинству пикселей отслеживать свои действия. Для этого достаточно будет запретить автоматическую загрузку изображений, поскольку чаще всего рекламщики прячут код именно туда.

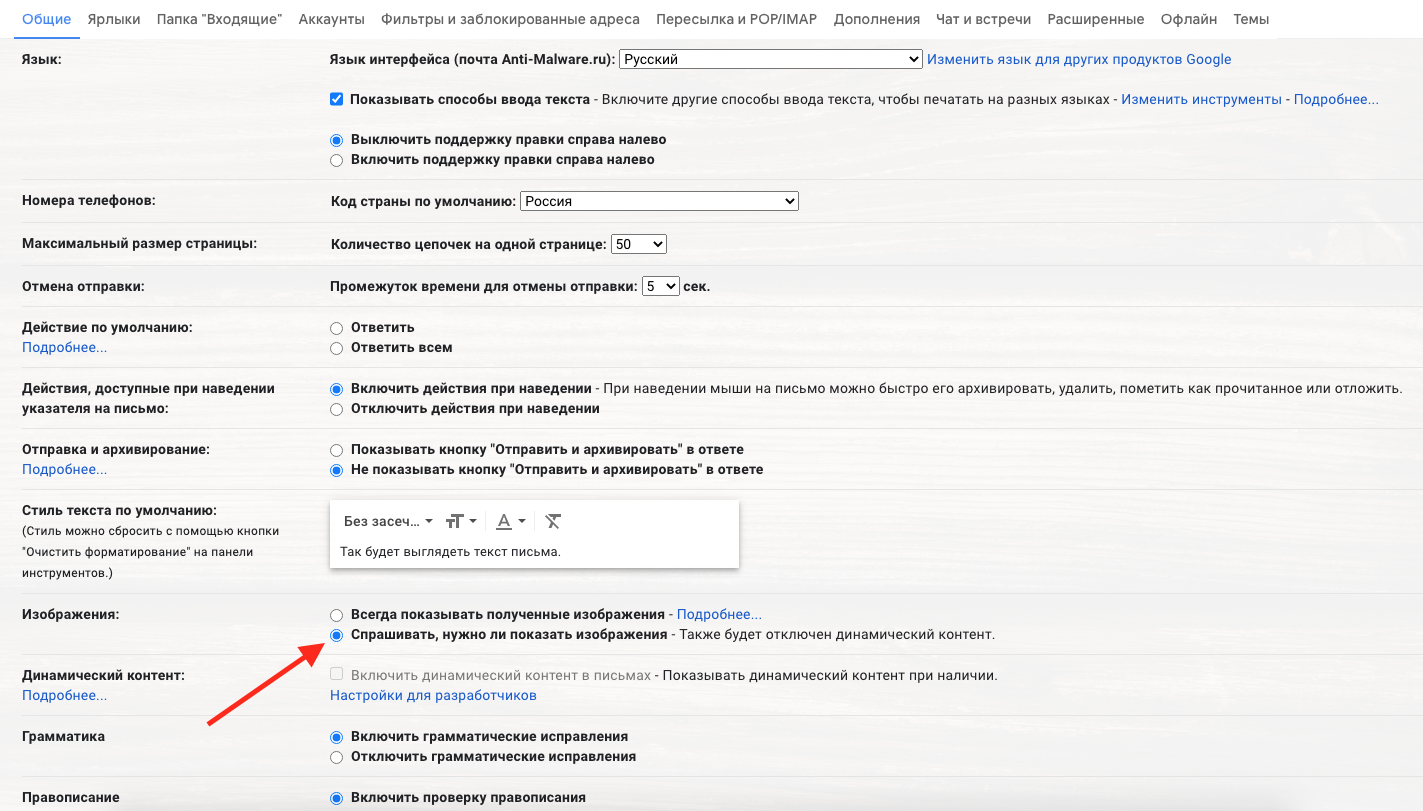
Запрещаем изображениям загружаться автоматически в Gmail (десктоп):

  1. Нажимаем на шестерёнку в верхнем правом углу.
  2. Переходим — «Все настройки».
  3. На вкладе «Общие» находим «Изображения».
  4. Выбираем пункт «Спрашивать, нужно ли показать изображения».
  5. Проматываем страницу до конца и нажимаем «Сохранить изменения».


На мобильных устройствах алгоритм практически идентичен:

  1. В приложении Gmail нажимаем на иконку «гамбургер» в верхнем левом углу.
  2. Пролистываем вниз и выбираем «Настройки».
  3. Выбираем аккаунт, который нам нужно настроить (если их несколько).
  4. Листаем вниз и выбираем пункт «Изображения».
  5. Отмечаем «Спрашивать, нужно ли показать изображения».

Это всё. Таким образом вы сможете защититься от большинства пикселей-трекеров, которые незаметно отслеживают ваши действия.

Подпишитесь на новости

Бэкдор MacSync научился получать команды через публичные календари iCloud

Создатели вредоносной программы MacSync нашли новое применение iCloud Calendar: теперь публичные события сервиса помогают доставлять команды и следующие компоненты атаки на компьютеры с macOS. Корпоративный календарь, говорите? У киберпреступников там своя повестка.

Как выяснили эксперты «Лаборатории Касперского», загрузчик скачивает данные публичного события и отправляет их прямо в командную оболочку zsh.

Большая часть текста вызывает ошибки, зато команда, спрятанная после строки DESCRIPTION:, успешно запускается и загружает из iCloud архив с очередным вредоносным приложением.

MacSync распространяется через ClickFix-атаки, пиратский софт и поддельные приложения. В одной из обнаруженных кампаний зловред изображал несуществующий криптокошелёк Toria, для которого злоумышленники создали отдельный сайт и даже устроили рекламу в соцсетях.

Сам стилер собирает историю браузера, файлы cookie, сохранённые пароли, данные криптовалютных кошельков, Telegram и Keychain. В его список покупок также попали конфигурации SSH, AWS, Kubernetes и Git, история команд Zsh и Bash, сведения об устройстве и другие полезные разработчикам секреты.


Новая версия получила отдельный бэкдор на Objective-C, который маскируется под Finder. Он закрепляется через LaunchAgent, файл .zshrc и глобальные Git-хуки, а заодно завершает процессы уведомлений macOS, чтобы система не задавала владельцу лишних вопросов.

Бэкдор умеет запускать полученные с управляющего сервера AppleScript-команды, похищать файлы и заменять расширения браузера. Особенно интересно выглядит возможность подменить установленное приложение аппаратного кошелька Ledger версией от злоумышленников.

Присутствует и загадочная команда live_browser, назначение которой исследователям пока установить не удалось. Пользователям советуют не выполнять найденные в интернете команды, не устанавливать DMG-файлы с сомнительных сайтов и внимательно относиться к запросам пароля администратора.

RSS: Новости на портале Anti-Malware.ru