



Пока все прятались дома, в 6 раз выросло мошенничество с P2P-платежами

Пока все прятались дома, в 6 раз выросло мошенничество с P2P-платежами

Пока все прятались дома, в 6 раз выросло мошенничество с P2P-платежами

Специалисты в области кибербезопасности зафиксировали ещё одну тенденцию, прямо связанную с пандемией, — существенно увеличилось число мошеннических атак с использованием переводов «с карты на карту».

Как отметили в компании Group-IB, с апреля по июнь 2020 года количество подобных несанкционированных транзакций выросло более чем в шесть раз. Такая цифра действительно впечатляет.

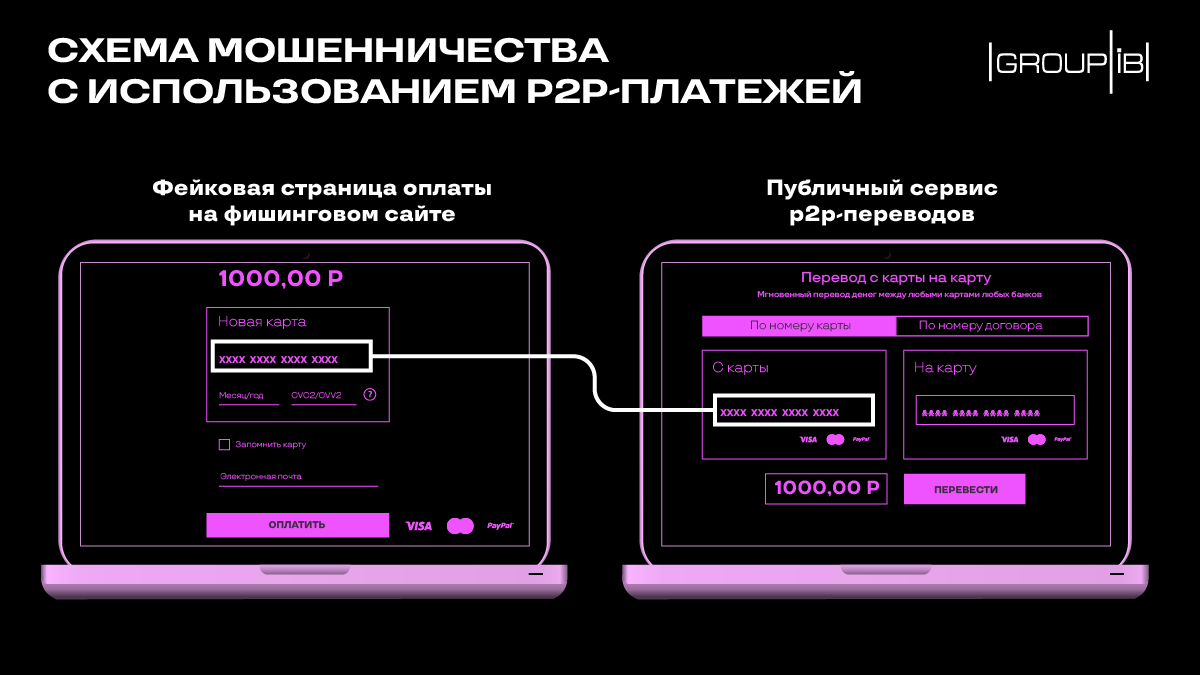
Как действуют мошенники: жертву заманивают на фишинговый сайт, где та вводит свои платёжные данные. При этом ресурс максимально качественно маскируют, чтобы пользователь был уверен в том, что совершает покупку.

После этого киберпреступники, предварительно собрав все необходимые данные, обращаются к публичным P2P-сервисам кредитных организаций, чтобы перевести деньги на свои счета.

О росте числа таких инцидентов свидетельствует немалое количество жалоб, которые обманутые пользователи направляют в адрес крупных банков, представительств международных банков и платежных сервисов.

Команда Group-IB заявила, что в среднем один банк фиксирует 400-600 попыток такого мошенничества в месяц. Средняя сумма одного перевода превышает 7 тыс. рублей.

Интересно отдельно отметить методы злоумышленников, благодаря которым им удавалось обходить существующие защитные меры онлайн-платежей. Мошенники использовали дополнительный шаг аутентификации в виде SMS-кода, который обычно отправляется на привязанный к карте номер телефона.

За этот процесс отвечает протокол 3D Secure (3DS), версия которого 1.0 используется сейчас практически всеми. Технология убережёт от внешнего мошенника, однако в ней не предусмотрена защита от мошенничества со стороны самого «онлайн-магазина».

Этим недочётом и пользовались злоумышленники, создавая поддельные онлайн-магазины и якобы продавая товары, необходимые в период пандемии: маски, перчатки, антисептики. Поскольку фишинговые сайты обращались к публичным P2P-сервисам банков, дополнительным кодом проверки жертва подтверждала не покупку, а перевод на счёт преступников.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru