



Пока все прятались дома, в 6 раз выросло мошенничество с P2P-платежами

Пока все прятались дома, в 6 раз выросло мошенничество с P2P-платежами

Пока все прятались дома, в 6 раз выросло мошенничество с P2P-платежами

Специалисты в области кибербезопасности зафиксировали ещё одну тенденцию, прямо связанную с пандемией, — существенно увеличилось число мошеннических атак с использованием переводов «с карты на карту».

Как отметили в компании Group-IB, с апреля по июнь 2020 года количество подобных несанкционированных транзакций выросло более чем в шесть раз. Такая цифра действительно впечатляет.

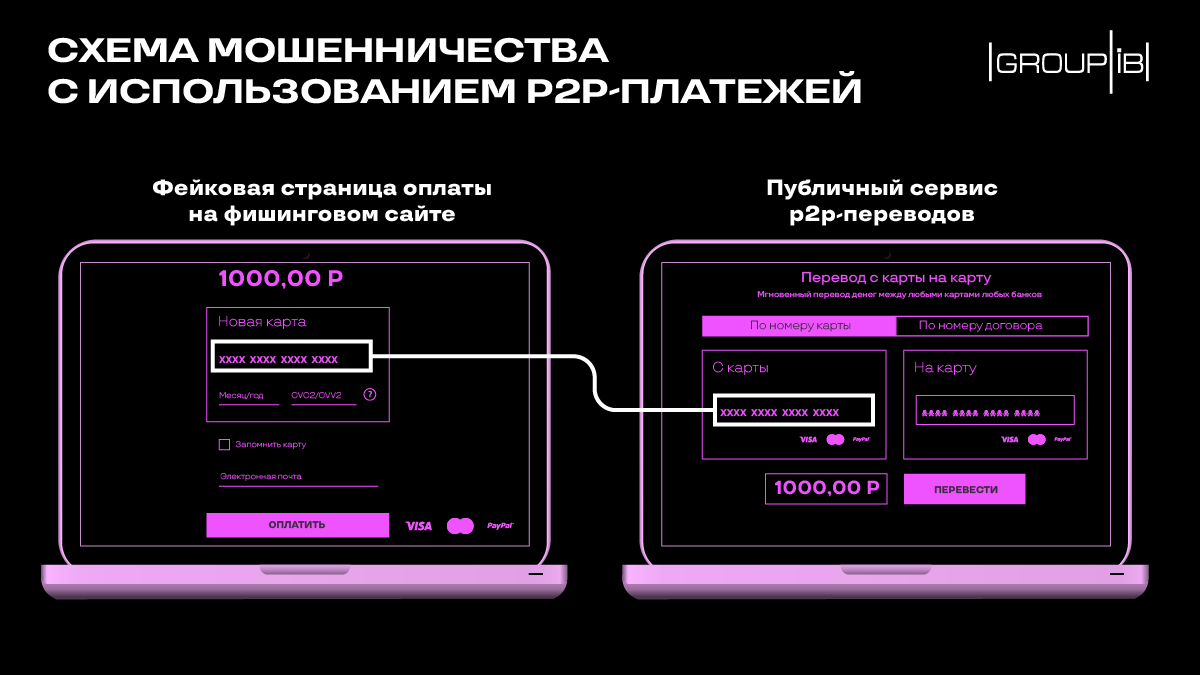
Как действуют мошенники: жертву заманивают на фишинговый сайт, где та вводит свои платёжные данные. При этом ресурс максимально качественно маскируют, чтобы пользователь был уверен в том, что совершает покупку.

После этого киберпреступники, предварительно собрав все необходимые данные, обращаются к публичным P2P-сервисам кредитных организаций, чтобы перевести деньги на свои счета.

О росте числа таких инцидентов свидетельствует немалое количество жалоб, которые обманутые пользователи направляют в адрес крупных банков, представительств международных банков и платежных сервисов.

Команда Group-IB заявила, что в среднем один банк фиксирует 400-600 попыток такого мошенничества в месяц. Средняя сумма одного перевода превышает 7 тыс. рублей.

Интересно отдельно отметить методы злоумышленников, благодаря которым им удавалось обходить существующие защитные меры онлайн-платежей. Мошенники использовали дополнительный шаг аутентификации в виде SMS-кода, который обычно отправляется на привязанный к карте номер телефона.

За этот процесс отвечает протокол 3D Secure (3DS), версия которого 1.0 используется сейчас практически всеми. Технология убережёт от внешнего мошенника, однако в ней не предусмотрена защита от мошенничества со стороны самого «онлайн-магазина».

Этим недочётом и пользовались злоумышленники, создавая поддельные онлайн-магазины и якобы продавая товары, необходимые в период пандемии: маски, перчатки, антисептики. Поскольку фишинговые сайты обращались к публичным P2P-сервисам банков, дополнительным кодом проверки жертва подтверждала не покупку, а перевод на счёт преступников.

Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru