



Инструкция: как удалить неудаляемый Microsoft Edge в Windows 10

Инструкция: как удалить неудаляемый Microsoft Edge в Windows 10

Инструкция: как удалить неудаляемый Microsoft Edge в Windows 10

Бессмысленная и беспощадная Chromium-версия браузера Microsoft Edge устанавливается в Windows 10 через Windows Update. В этом случае удалить интернет-обозреватель стандартными методами не получится. Тем не менее деинсталлировать навязчивую программу можно с помощью командной строки.

В мае пользователи выяснили, что новая версия Microsoft Edge устанавливается на компьютеры с Windows 10 2004 посредством обновления под идентификатором KB4559309 (через Windows Update).

После инсталляции операционная система уже не даёт удалить браузер стандартным способом — через установку-удаление программ.

Однако для тех, кого не устраивает такой подход Microsoft, специалисты Deskmodder.de нашли способ деинсталлировать навязанный браузер. Приводим инструкцию здесь:

  1. Запускаем командную строку с правами администратора.
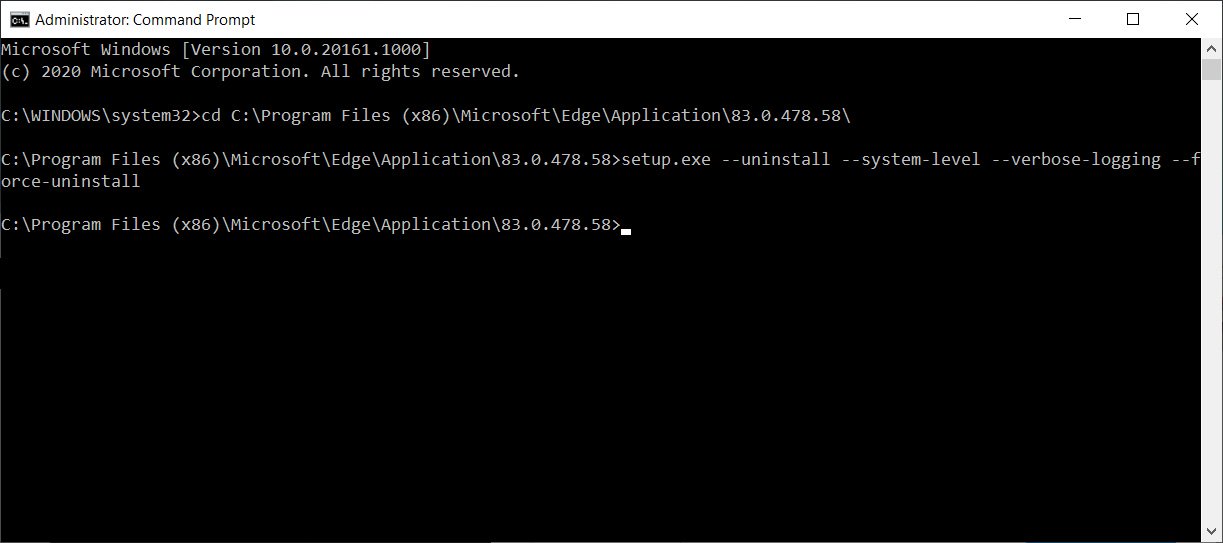
  2. Используем команду CD для перехода в директорию с установленным Microsoft Edge. Как правило, браузер располагается в C:\Program Files (x86)\Microsoft\Edge\Application\[номер версии]. Пример — C:\Program Files (x86)\Microsoft\Edge\Application\83.0.478.58\.
  3. После этого надо ввести команду, которая удалит новый Edge и установит классический:
    setup.exe --uninstall --system-level --verbose-logging --force-uninstall
  4. Закрываем командную строку.

После вышеописанных действий у вас должен появиться доступ к классической версии Microsoft Edge. К слову, в последнее время поведение Microsoft Edge всё больше напоминает адваре или программу-вымогатель.

Подпишитесь на новости

Хакеры атаковали Додо Пиццу и могли добраться до данных клиентов

«Додо Пицца» сообщила о кибератаке на свою ИТ-систему. Злоумышленники могли получить доступ к данным части клиентов: именам, адресам, номерам телефонов, электронной почте, датам рождения и истории заказов. Специалисты по информационной безопасности продолжают внутреннюю проверку и выясняют полный масштаб произошедшего.

Об инциденте компания рассказала в официальном телеграм-канале. По её словам, атаки происходили в течение двух дней, однако сейчас доступ злоумышленникам уже заблокирован.

Платёжные реквизиты, как утверждает «Додо Пицца», не пострадали: компания их не хранит. Поэтому данные банковских карт в этот раз остались вне меню атакующих.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии. Если приложение или сайт внезапно потребуют аутентифицироваться заново, это не очередной баг, а попытка обезопасить аккаунт.

Пока компания говорит лишь о возможном доступе к информации и не уточняет, удалось ли злоумышленникам выгрузить клиентскую базу, сколько пользователей могло пострадать и каким способом атаковали инфраструктуру.

Даже без банковских реквизитов набор выглядит весьма аппетитно для мошенников. Имя, телефон, адрес доставки и состав прошлых заказов позволяют создавать убедительные фишинговые сообщения и звонки (например, от имени ресторана, курьера или службы поддержки).

Клиентам стоит особенно настороженно относиться к сообщениям о возврате денег, подтверждении заказа или компенсации за утечку.

RSS: Новости на портале Anti-Malware.ru