



25 Android-приложений в Play Store воровали логины и пароли от Facebook

25 Android-приложений в Play Store воровали логины и пароли от Facebook

25 Android-приложений в Play Store воровали логины и пароли от Facebook

В этом месяце Google удалил из официального магазина Play Store 25 Android-приложений, пытающихся выкрасть логины и пароли от аккаунтов в Facebook. В общей сумме вредоносный софт скачали более 2,3 миллионов раз.

За созданием всех обнаруженных мобильных зловредов стоит одна киберпреступная группировка. «На бумаге» функциональные возможности приложений отличаются, однако «под капотом» они работают абсолютно одинаково.

Согласно отчёту исследователей из французской компании Evina, вредоносные программы для Android позиционировались как фонарики, файловые менеджеры, мобильные игры, редакторы фотографий, коллекции обоев и различные трекеры (например, для подсчёта шагов).

Самое интересное, что все приложения выполняли заявленные функции, вот только параллельно запускали вредоносный код. Команда Evina утверждает, что зловреды пытались вычислить, какое приложение пользователь запускает на передний план.

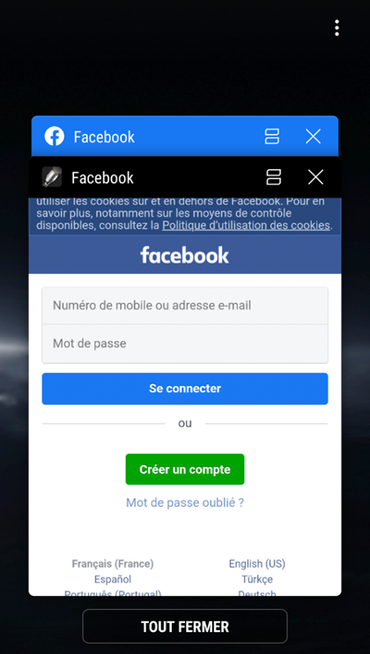
Если это Facebook, вредоносы накладывали своё окно поверх легитимного и пытались ввести пользователя в заблуждение формой для входа в аккаунт.

Само собой, когда жертва вводила свои учётные данные, они отправлялись на удалённый сервер злоумышленников, расположенный в домене airshop.pw.

Отдельным обнаруженным вредоносам удалось более года спокойно распространяться со страниц магазина Google Play Store. В конце мая эксперты Evina сообщили Google о своей находке, после чего поисковой гигант в июне удалил все 25 зловредов.

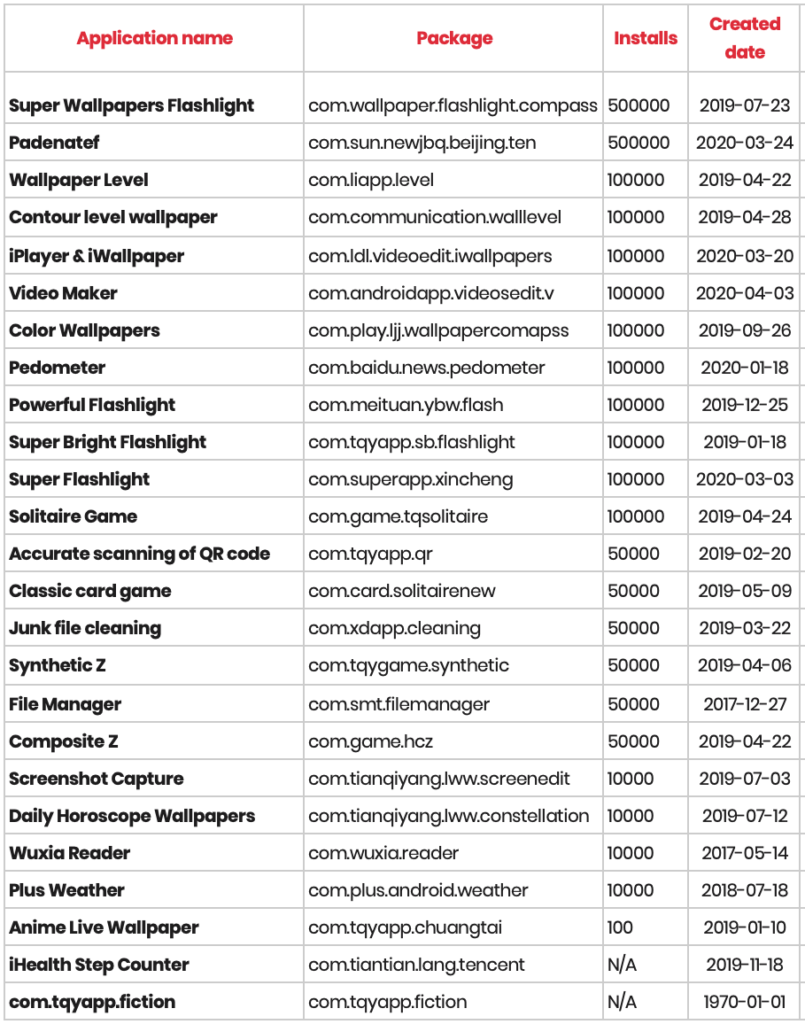
Со списком выявленных вредоносных Android-приложений можно ознакомиться ниже:

Подпишитесь на новости

Криптовалюту в России предложили принимать в залог

Российскому бизнесу хотят разрешить обеспечивать обязательства цифровой валютой, включая стейблкоины. Проще говоря, криптовалюта может официально превратиться в залог (почти как недвижимость или ценные бумаги, только с блокчейном).

Рекомендацию Минюсту направил Совет по развитию цифровой экономики при Совете Федерации, сообщает ТАСС.

Вместе с Банком России и другими заинтересованными организациями ведомству предложили подготовить необходимые изменения в гражданском законодательстве.

Правила должны определить, какую цифровую валюту можно использовать в качестве залога, как учитывать её в бухгалтерии и каким образом расследовать связанные с ней правонарушения. Однако пока это только инициатива.

По словам сенатора Артёма Шейкина, новый механизм способен расширить доступные бизнесу способы обеспечения обязательств и сделать работу с цифровой валютой понятнее.

Однако стейблкоины для таких операций должны находиться в легальном российском криптовалютном контуре и соответствовать установленным требованиям.

Отдельное внимание предлагают уделять стране регистрации эмитента и инфраструктуре, через которую обращается актив. Если токен связан с государством, вводящим санкции против России, его могут заблокировать или сделать недоступным.

Этот риск не теоретический. Ранее Минфин пояснял, что при блокировке криптовалюты иностранным эмитентом российский депозитарий не обязан компенсировать клиенту стоимость актива.

Властям предстоит определить порядок оценки, хранения и взыскания цифровых активов, а заодно решить, кто останется с убытками.

RSS: Новости на портале Anti-Malware.ru