



25 Android-приложений в Play Store воровали логины и пароли от Facebook

25 Android-приложений в Play Store воровали логины и пароли от Facebook

25 Android-приложений в Play Store воровали логины и пароли от Facebook

В этом месяце Google удалил из официального магазина Play Store 25 Android-приложений, пытающихся выкрасть логины и пароли от аккаунтов в Facebook. В общей сумме вредоносный софт скачали более 2,3 миллионов раз.

За созданием всех обнаруженных мобильных зловредов стоит одна киберпреступная группировка. «На бумаге» функциональные возможности приложений отличаются, однако «под капотом» они работают абсолютно одинаково.

Согласно отчёту исследователей из французской компании Evina, вредоносные программы для Android позиционировались как фонарики, файловые менеджеры, мобильные игры, редакторы фотографий, коллекции обоев и различные трекеры (например, для подсчёта шагов).

Самое интересное, что все приложения выполняли заявленные функции, вот только параллельно запускали вредоносный код. Команда Evina утверждает, что зловреды пытались вычислить, какое приложение пользователь запускает на передний план.

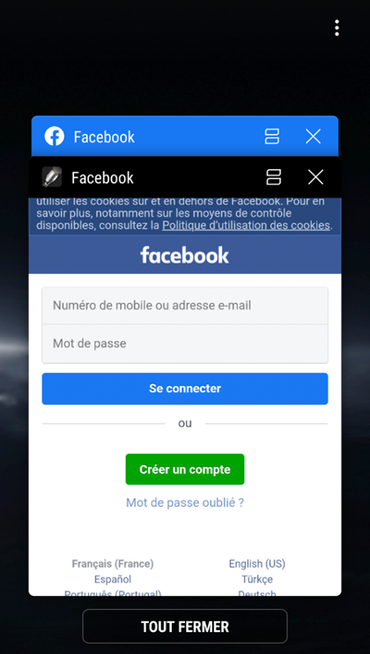
Если это Facebook, вредоносы накладывали своё окно поверх легитимного и пытались ввести пользователя в заблуждение формой для входа в аккаунт.

Само собой, когда жертва вводила свои учётные данные, они отправлялись на удалённый сервер злоумышленников, расположенный в домене airshop.pw.

Отдельным обнаруженным вредоносам удалось более года спокойно распространяться со страниц магазина Google Play Store. В конце мая эксперты Evina сообщили Google о своей находке, после чего поисковой гигант в июне удалил все 25 зловредов.

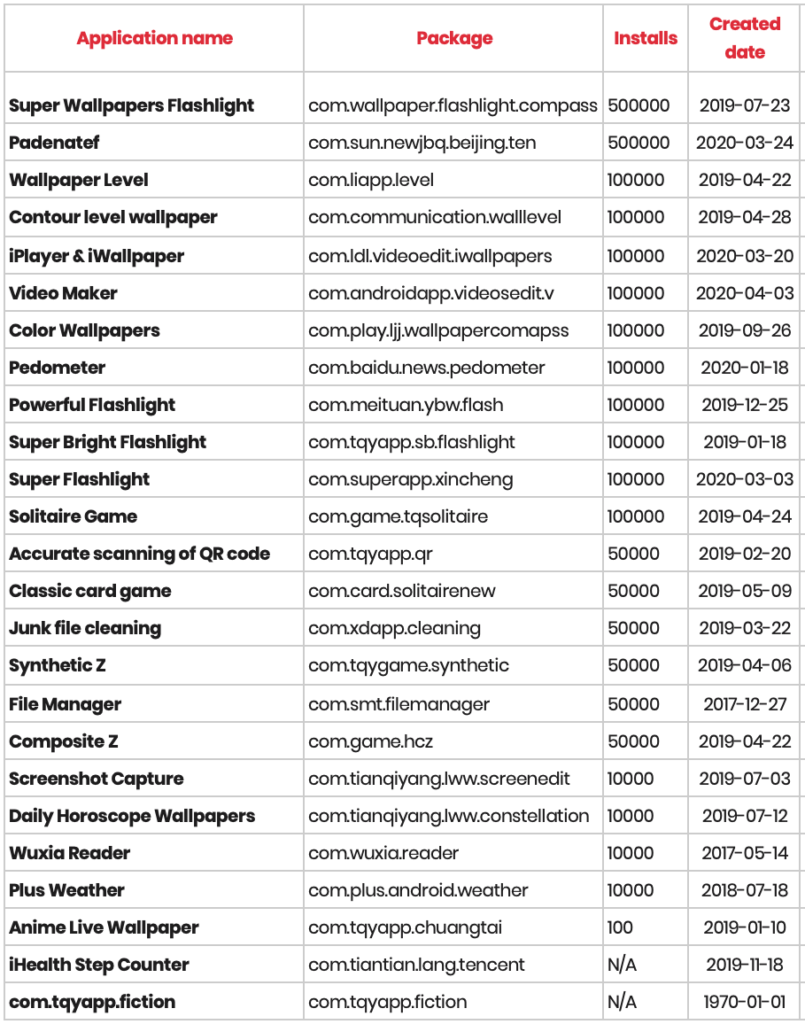
Со списком выявленных вредоносных Android-приложений можно ознакомиться ниже:

Подпишитесь на новости

Мошенники предлагают скачать GTA 6 до релиза и крадут данные россиян

Мошенники рассылают россиянам предложения установить шестую часть Grand Theft Auto раньше официального выхода, который назначен на 19 ноября. Вместо игры жертва получает вредоносный файл или фишинговую ссылку. Злоумышленники охотятся за сохраненными в браузере паролями, данными банковских карт и криптокошельков.

Об этом РИА Новости рассказал эксперт по информационной безопасности компании «Стахановец» Алексей Миронов.

По его словам, спрос на неофициальные сборки подогревают слухи о скором выходе игры на компьютере. При этом Rockstar Games выпускает GTA 6 только на PlayStation 5 и Xbox Series X|S, а версию для компьютеров компания пока даже не анонсировала.

Миронов предупреждает, что вредоносная программа может запускаться как обычная игра, чтобы жертва ничего не заподозрила. Хуже всего, если на компьютер попадет шифровальщик; он зашифрует личные файлы, после чего мошенники потребуют выкуп.

«Восстановление без резервной копии часто невозможно», — считает эксперт.

Миронов советует не верить сообщениям о ранних ПК-версиях GTA и не скачивать игру из неофициальных источников. На игровых и платежных аккаунтах стоит включить двухфакторную аутентификацию, а перед вводом данных карты проверять адрес сайта. Резервные копии важных файлов эксперт рекомендует хранить на отдельном носителе.

RSS: Новости на портале Anti-Malware.ru