



Число ежедневных брутфорс-атак выросло до 100 000 из-за самоизоляции

Число ежедневных брутфорс-атак выросло до 100 000 из-за самоизоляции

Число ежедневных брутфорс-атак выросло до 100 000 из-за самоизоляции

За время самоизоляции, связанной с пандемией COVID-19, число брутфорс-атак на службы удалённого рабочего стола увеличилось почти вдвое. Об этом свидетельствуют данные исследования специалистов антивирусной компании ESET.

В принципе, многие исследователи в области кибербезопасности предупреждали о подобном развитии событий, поскольку работающие удалённо сотрудники больше не используют тщательно отслеживаемую инфраструктуру для доступа к конфиденциальной информации.

Сегодня личные устройства являются основным инструментом для подключения к рабочей среде. Именно поэтому безопасность протокола удалённого рабочего стола Windows (RDP) стала как никогда актуальна.

Само собой, многие сотрудники, знающие о правилах цифровой гигиены лишь понаслышке, допускают серьёзные ошибки: используют слабые пароли для доступа к важным данным, не задействуют дополнительные слои защиты вроде двухфакторной аутентификации (2FA).

Киберпреступники грамотно оценивают сложившиеся обстоятельства, именно поэтому они выбрали брутфорс одним из основных инструментов. Если им удаётся угадать пароль неискушённого в ИБ сотрудника, далее они пытаются получить права администратора и развернуть свою вредоносную программу.

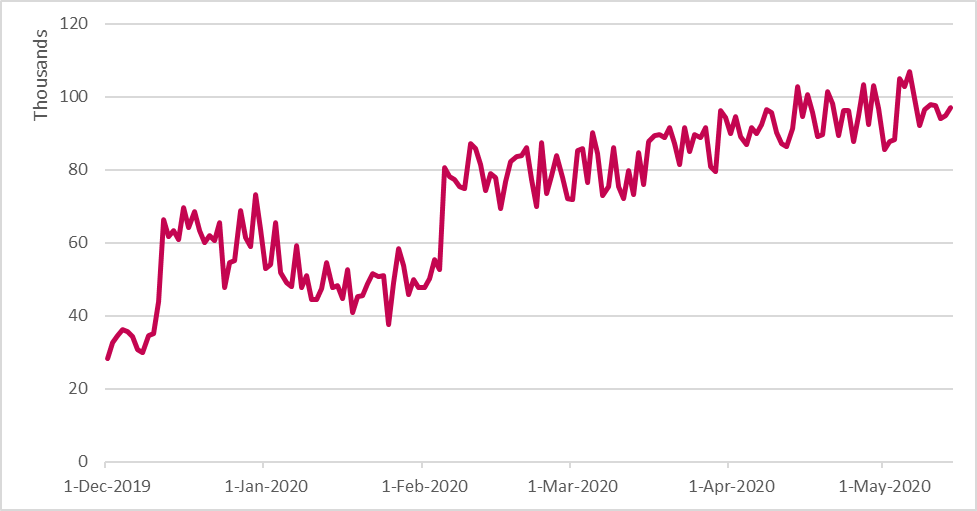
Специалисты ESET следят за такой активностью с 1 декабря 2019 года. Собранные экспертами данные демонстрируют резкий скачок числа ежедневных брутфорс-атак на RDP. Уже в феврале эта цифра выросла до 80 000.

В апреле и мае количество брутфорс-атак достигло 100 000. Основной удар приняли на себя те страны, которые максимально «закрыли» всех по домам.

Большинство зафиксированных в атаках IP-адресов принадлежали США, Китаю, России, Германии и Франции.

Подпишитесь на новости

Обращения пользователей в поддержку Telegram нашли в продаже в даркнете

Аналитики BI.ZONE Threat Intelligence обнаружили на теневых ресурсах базу с персональными данными и текстами обращений пользователей в поддержку Telegram за 2025 год. Наиболее вероятной причиной утечки исследователи считают злоупотребление доступом со стороны волонтеров.

Об утечке сообщили в BI.ZONE. Чтобы обратиться в поддержку, пользователь открывает в настройках раздел «Помощь» и описывает проблему в чате с аккаунтом Volunteer Support.

Обычно в таком сообщении есть номер телефона, идентификатор аккаунта, модель устройства и подробности ситуации. Обращения разбирают волонтеры: они проходят анкетирование и отбор, но не связаны с Telegram трудовым договором и соглашением о конфиденциальности. В BI.ZONE считают, что из-за этого доступ к персональным данным оказывается вне корпоративного контроля.

По ряду признаков базу продавали ограниченному кругу покупателей, поэтому узнать о компрометации из открытых источников пострадавшие не смогут.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин считает тексты обращений самой ценной для злоумышленников частью базы. По его словам, вместе с идентификатором аккаунта, номером телефона и моделью устройства этих данных хватает для таргетированной атаки на владельца аккаунта и его контакты.

В зоне риска все, кто обращался в поддержку Telegram в 2025 году, включая компании, которые восстанавливали доступ к бизнес-аккаунтам.

В BI.ZONE советуют не писать в поддержку мессенджера рабочие данные, реквизиты и коды доступа, считать, что текст обращения может стать известен посторонним, и установить облачный пароль. Компаниям рекомендуют учитывать волонтерскую модель поддержки Telegram в схеме угроз и восстанавливать доступ к аккаунтам через внутреннюю службу кибербезопасности.

RSS: Новости на портале Anti-Malware.ru