



Код Дурова: В даркнет слили базу данных миллионов пользователей Telegram

Код Дурова: В даркнет слили базу данных миллионов пользователей Telegram

Код Дурова: В даркнет слили базу данных миллионов пользователей Telegram

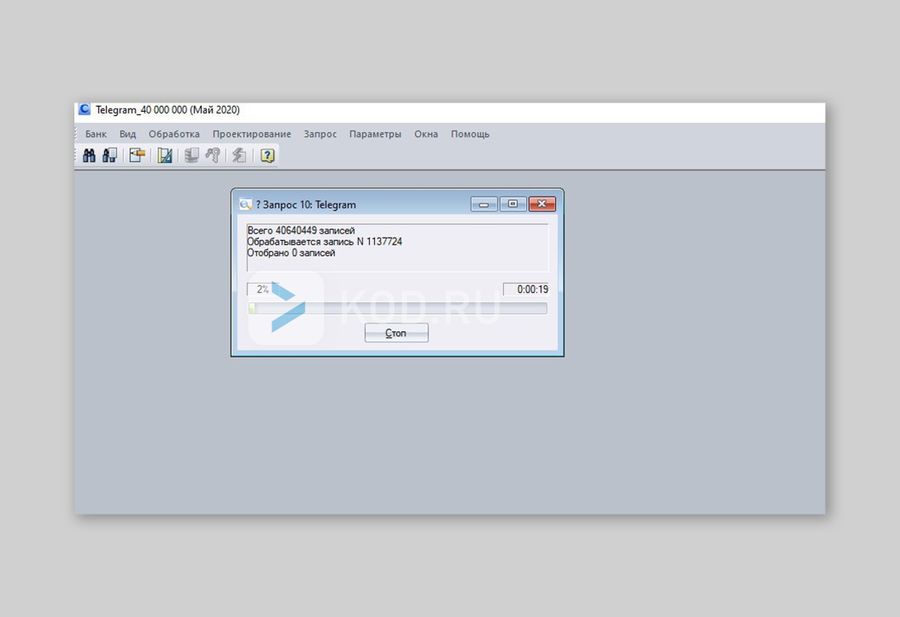
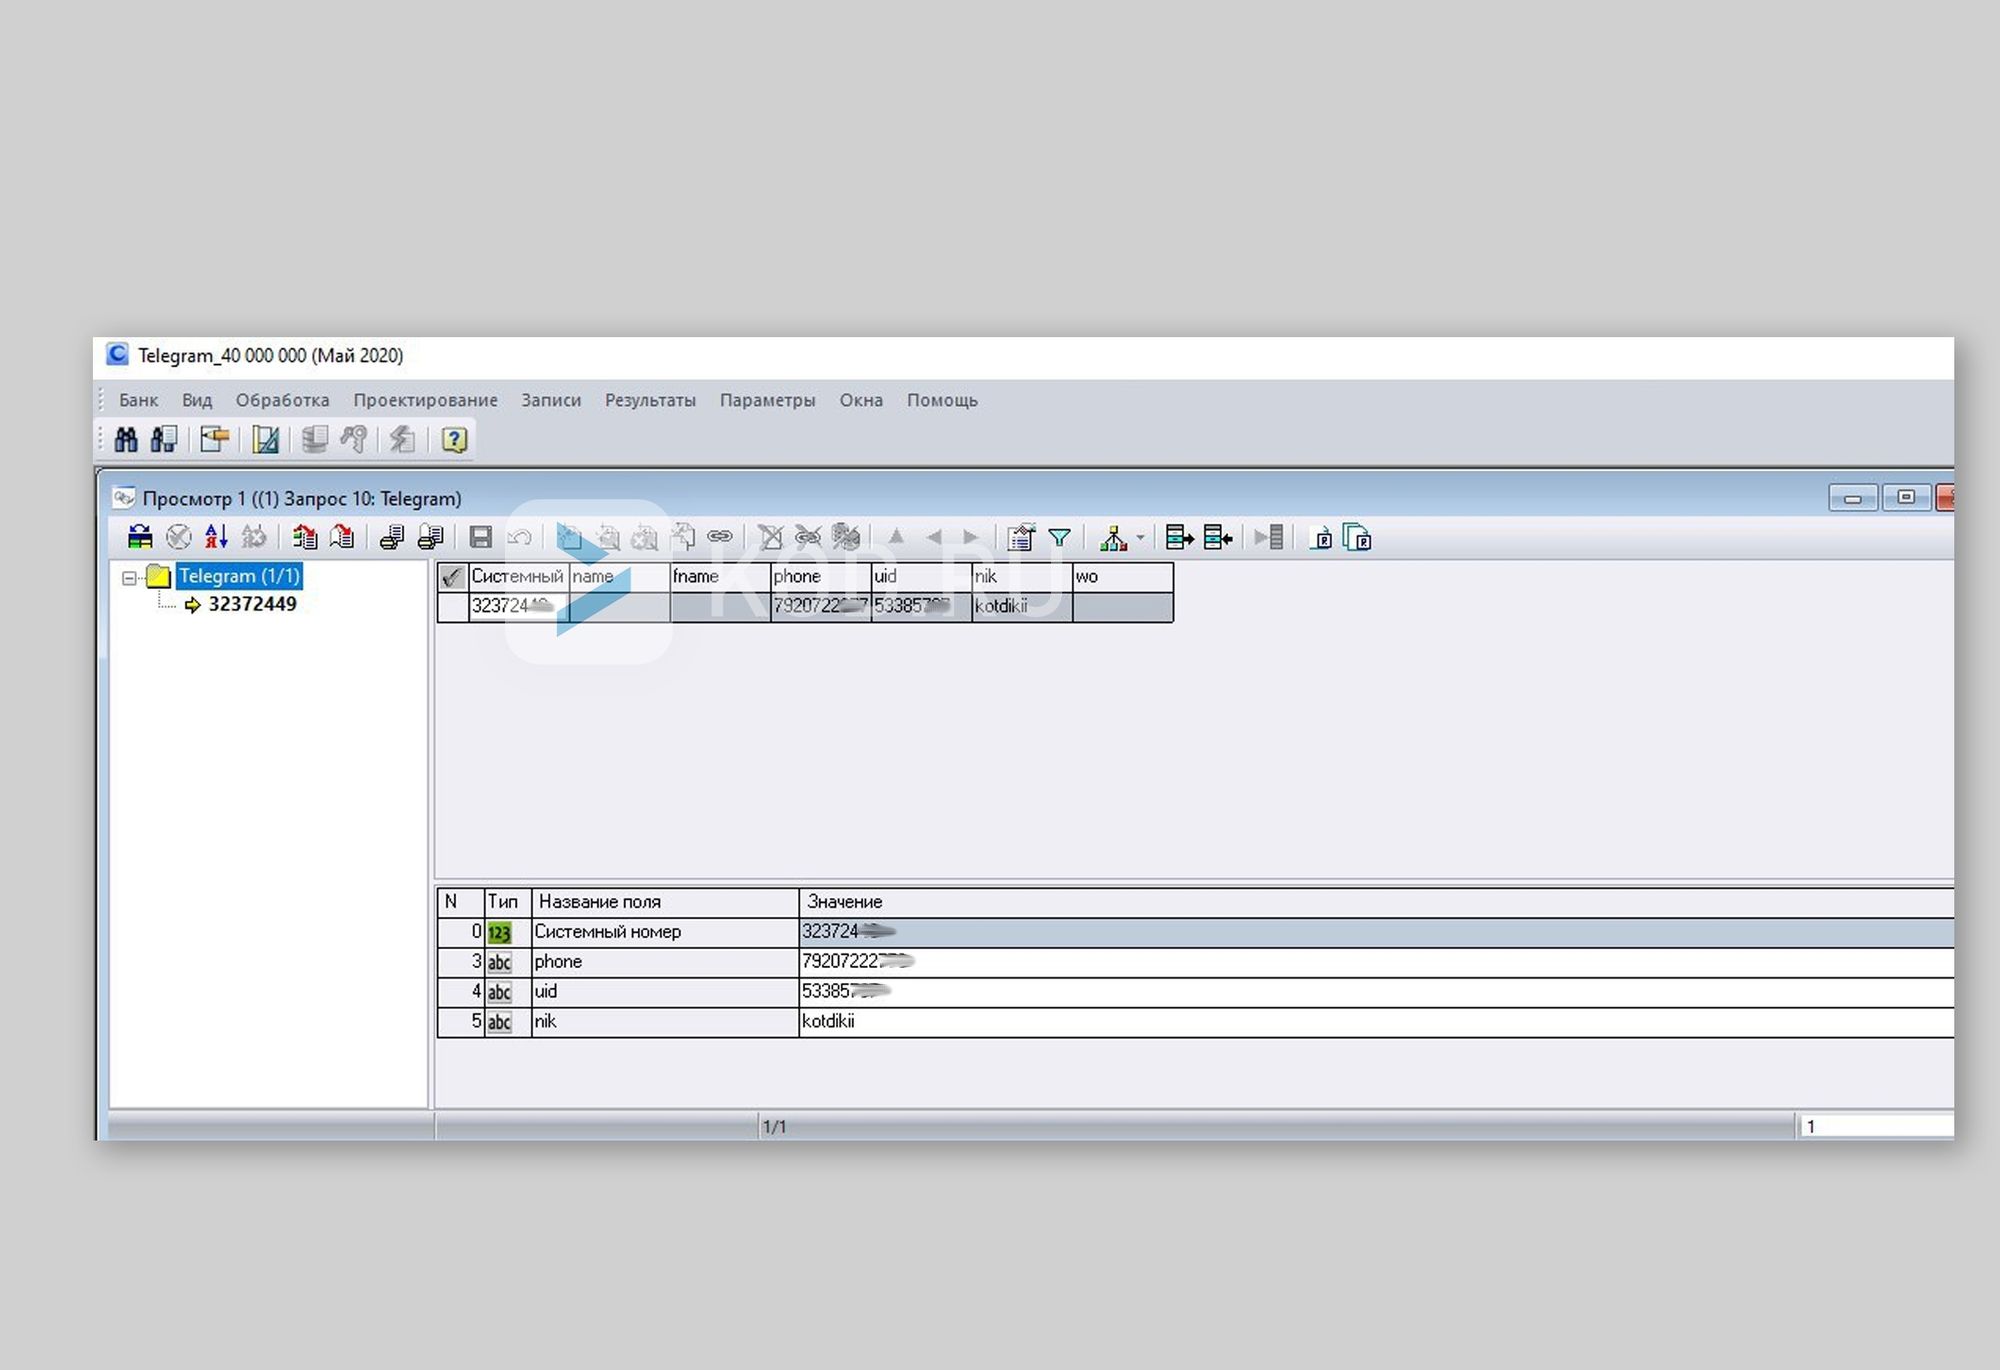
Неизвестные опубликовали на одном из форумов «тёмной сети» объёмную базу данных, содержащую информацию о нескольких миллионах пользователей Telegram. БД весит около 900 Мб, в ней можно найти уникальные идентификаторы и телефонные номера использующих мессенджер людей.

Об утечке сообщил проект «Код Дурова», подкрепив свои выводы скриншотами предполагаемой слитой базы.

Представители KOD.RU заявили, что при проверке они обнаружили в БД номера телефонов с помощью юзернеймов. Нашлись даже телефоны представителей редакции. Сотрудники KOD.RU связались с пресс-службой Telegram, которая подтвердила им подлинность базы.

Также представители мессенджера заявили, что большинство аккаунтов, фигурирующих в утечке, уже неактуальны. Из слитых учётных записей приблизительно 30% принадлежат российским пользователям.

Напомним, что на днях заместитель главы Минкомсвязи объяснил причину разблокировки мессенджера в стране: Telegram разблокировали из-за невозможности заблокировать.

Подпишитесь на новости

Apple начнёт сканировать фото и файлы iCloud по публичным ссылкам

Поделиться файлом со всеми, у кого есть ссылка, теперь означает пригласить на просмотр ещё и Apple. Начиная с iOS 27.3, iPadOS 27.3, macOS 27.3 и visionOS 27.3 компания будет проверять такой контент в iCloud на наличие вредоносных материалов.

Новые правила Apple описала в официальном документе. Изменение касается фотографий и файлов, для которых выбран доступ «Всем, у кого есть ссылка».

Проверка всей личной медиатеки или каждого документа, просто загруженного в iCloud, в этом анонсе не заявлена. Приглашение конкретных пользователей — отдельный вариант обмена.

Apple также напоминает: у контента с публичным доступом по ссылке нет сквозного шифрования. Даже включённая Advanced Data Protection у владельца или получателей этого не меняет.

Если материал признают вредоносным, компания оставляет за собой право ограничить его размещение, изменить или удалить. Возможны и меры против Apple Account: блокировка аккаунта, запрет регистрации нового на тот же телефон или адрес почты, а при необходимости — обращение к правоохранителям.

При этом подробного определения вредоносного контента Apple не привела. Будут ли проверять ранее созданные ссылки, тоже не уточняется.

RSS: Новости на портале Anti-Malware.ru