



WWDC 2020: Apple укрепит конфиденциальность пользователей iOS и macOS

WWDC 2020: Apple укрепит конфиденциальность пользователей iOS и macOS

WWDC 2020: Apple укрепит конфиденциальность пользователей iOS и macOS

Вчера вечером прошло ежегодное мероприятие Apple — WWDC 2020, однако на этот раз его впервые представили в онлайн-формате. Помимо новых версий операционных систем, готовящихся к выходу, корпорация рассказала и о нововведениях по части обеспечения безопасности и конфиденциальности пользователей.

Изменения затронут пользователей мобильной операционной системы iOS, а также десктопной macOS. Основной упор разработчики сделали на противодействии навязчивым рекламным кампаниям.

В общей сложности купертиновцы представили три основные функции, призванные существенно затруднить агрессивным рекламодателям отслеживать пользователей.

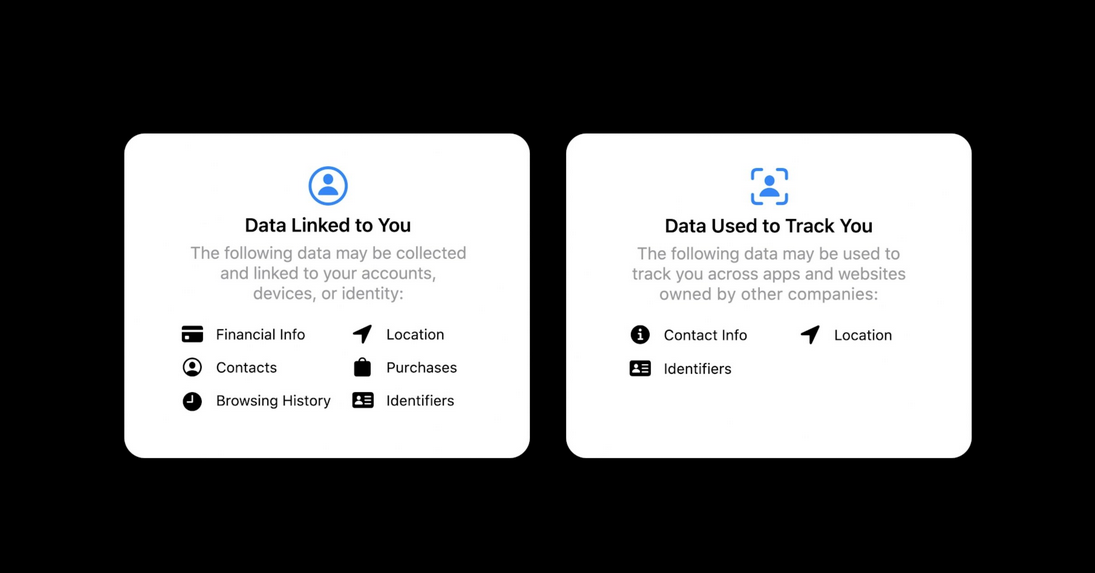
Наиболее важное нововведение касается уведомлений об использовании данных. По словам Apple, новая система, реализованная в пользовательском интерфейсе, в очень доступном виде предоставит людям информацию о том, какие именно данные использует то или иное приложение.

Помимо этого, каждая программа должна будет чётко обозначить те типы информации, которые она использует для отслеживания действий пользователя в Сети.

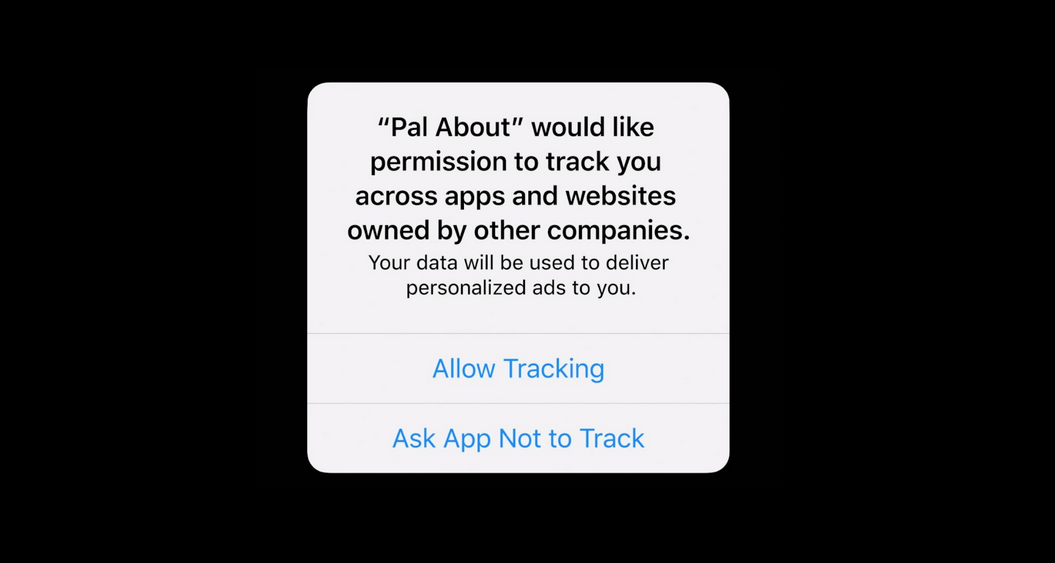
Также представители Apple объяснили, что в новой версии iOS разработчикам отдельных приложений необходимо будет запрашивать у пользователей доступ. Речь идёт о софте с функциями кросс-программного отслеживания.

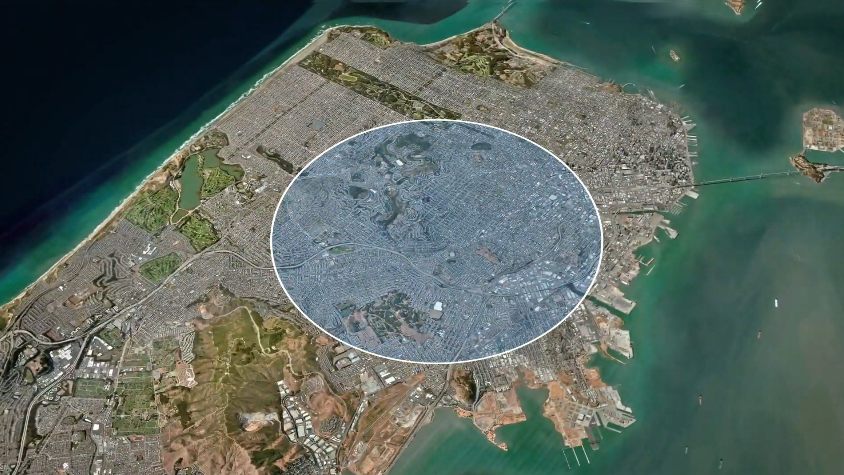
Последнее нововведение — расшаривание «прокси-геолокации» вместо точных координат. Эта функция позволит использовать приложения, отслеживающие местоположение, но при этом не делиться конкретными координатами.

Подпишитесь на новости

Telegram превратили в пульт управления шпионским софтом HEAVYGRAM

Исследователи обнаружили 29 новых образцов HEAVYGRAM — многоступенчатого вредоноса для Windows, который охотится на журналистов, иранских диссидентов и критиков властей. Для управления заражёнными компьютерами операторы используют Telegram.

По данным исследования Group-IB, атака начинается с банальной, но рабочей социальной инженерии.

Злоумышленники представляются знакомыми или техподдержкой и присылают архивы якобы с Telegram, KeePass либо видеоредактором. Встречаются также WSF- и HTA-файлы, поддельные презентации и даже скринсейвер на персидском языке со списком отчисленных студентов.

После запуска цепочка подтягивает дополнительные компоненты через PowerShell, прописывается в автозагрузку Windows и добавляет свои каталоги в исключения Microsoft Defender. Основной имплант написан на Python и упакован с помощью PyInstaller, а для скрытого запуска может применять стороннюю загрузку DLL.


Главная фишка HEAVYGRAM — Telegram Bot API. Через ботов вредонос принимает команды, запускает произвольные инструкции в системе, делает скриншоты, собирает список процессов и отправляет украденные данные. Особенно неприятный трюк — кража файлов сессии Telegram Desktop, позволяющая угнать аккаунт без повторного ввода пароля.

Group-IB связывает кампанию с группировкой Handala Hack. Аналитики считают её интернет-персоной Void Manticore, также известной как Storm-0842 и Red Sandstorm и предположительно действующей в интересах иранской разведки.

Защитникам советуют следить за командами PowerShell, меняющими исключения Defender, ограничить запуск непроверенных скриптов и проверять подозрительные обращения к Telegram Bot API.

RSS: Новости на портале Anti-Malware.ru