



Большинство Android-приложений для отслеживания COVID-19 не защищено

Большинство Android-приложений для отслеживания COVID-19 не защищено

Большинство Android-приложений для отслеживания COVID-19 не защищено

Исследователи в области кибербезопасности проанализировали приложения для отслеживания социальных контактов и предотвращения распространения коронавирусной инфекции COVID-19. Выводы, к сожалению, неутешительные: в большинстве случаев разработчики не смогли обеспечить приемлемый уровень безопасности и конфиденциальности.

Поскольку каждая страна сегодня старается внедрить свою реализацию мобильного приложения для отслеживания распространения COVID-19, у специалистов по защите информации возникают вполне логичные вопросы в отношении конфиденциальности.

Как правило, власти нанимают сторонних разработчиков, которые пишут софт для Android и iOS. Но кто проверяет квалификацию этих девелоперов? Можно ли им доверять свои данные?

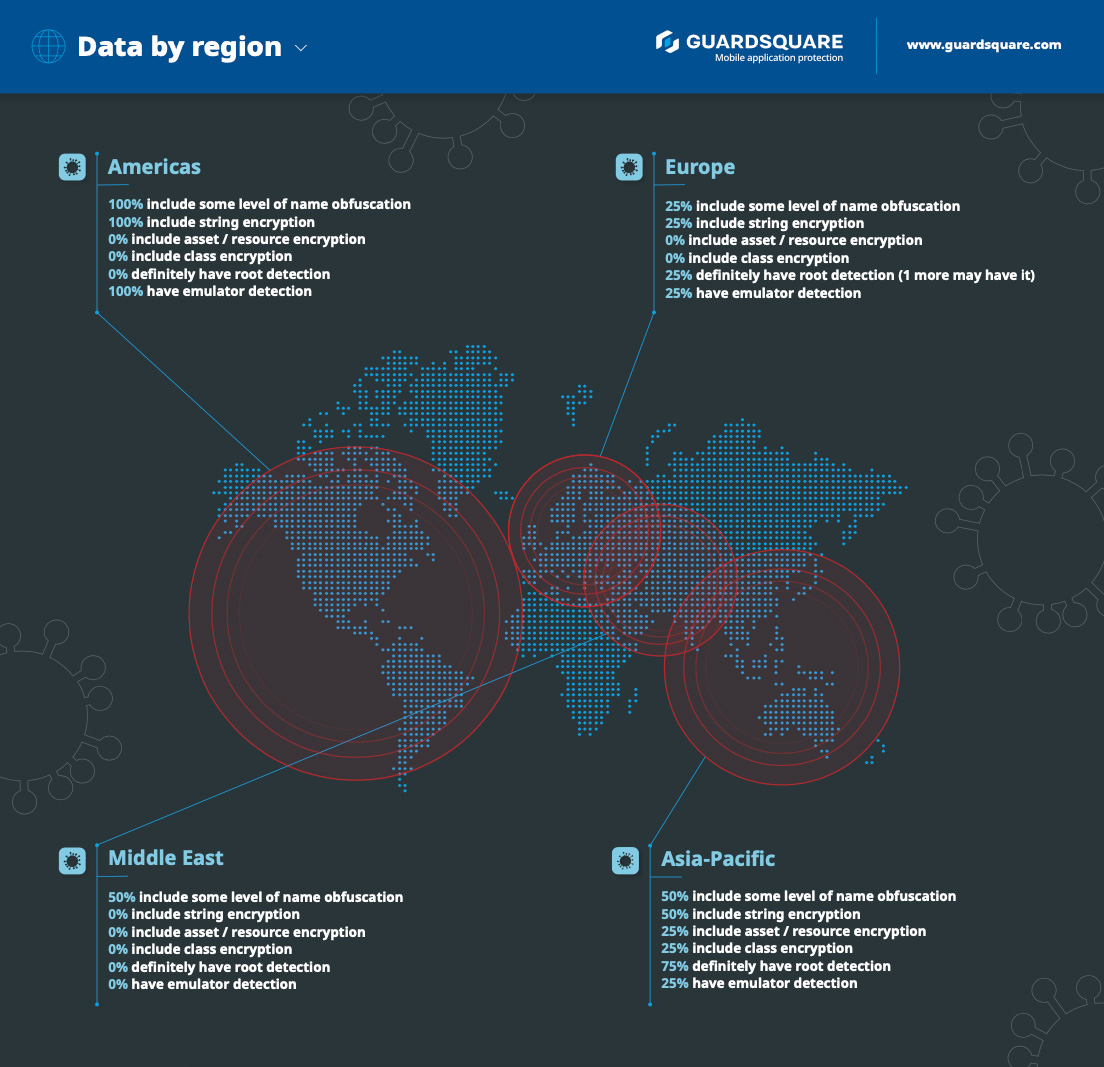
Эксперты компании Guardsquare считают, что нет. Они проанализировали 17 подобных Android-приложений из 17 стран. Оценивалась реализация обфускации и шифрования, также специалисты проверяли возможность запуска софта на эмуляторах и прошедших рутинг устройствах.

В результате команда Guardsquare поделилась следующими выводами:

  • Только 41% проанализированных приложений могли детектировать рутинг.
  • Также 41% приложений реализовывали определённый уровень обфускации имени.
  • 29% шифровали строку.
  • 18% детектировали эмулятор.
  • 6% шифровали свои данные.
  • 6% шифровали классы.

Подпишитесь на новости

Apple взялась за интимные ИИ-подделки и грозит разработчикам изгнанием

Apple ужесточила правила App Store против приложений, создающих интимные ИИ-подделки реальных людей без их согласия. Разработчикам придётся предотвращать появление такого контента и удалять его. Иначе приложение рискует отправиться на выход.

Как сообщает 9to5Mac, компания также прямо запретила включать скрытые функции после прохождения проверки.

Именно такой фокус используют некоторые сервисы для раздевания: модераторам показывают безобидную программу, а затем подменяют начинку.

Теперь за подобные трюки можно лишиться не только приложения в магазине, но и участия в Apple Developer Program.

В материале также приводится история Grok от xAI. После угрозы удаления со стороны Apple разработчики чат-бота внедрили защитные меры против подобного контента.

Речь именно об интимных изображениях без согласия человека. Объявлять, что Apple запретила вообще любые дипфейки, было бы перебором. Но авторам придётся адаптироваться, поскольку спрятать функцию от модераторов и спокойно собирать установки теперь ещё рискованнее.

RSS: Новости на портале Anti-Malware.ru