



Эксперты раскрыли 6-летнюю операцию по дезинформации со стороны России

Эксперты раскрыли 6-летнюю операцию по дезинформации со стороны России

Эксперты раскрыли 6-летнюю операцию по дезинформации со стороны России

Команда исследователей из компании Graphika заявила: российская сторона на протяжении шести лет вела операции, цель у которых была одна — дезинформация. В ходе этой деятельности Москва якобы оперировала фейковыми новостями и поддельными документами.

Graphika опубликовала отчёт (PDF) на 120 страницах, в котором подробно описана информационная кампания России.

Группа, якобы стоящая за этими операциями, получила кодовое имя Secondary Infektion. По словам Graphika, группировка ведёт свою активность с 2014 года, а именно — распространяет фейковые новости и статьи, поддельные документы и сфабрикованные утечки, чтобы создать определённые политические распри.

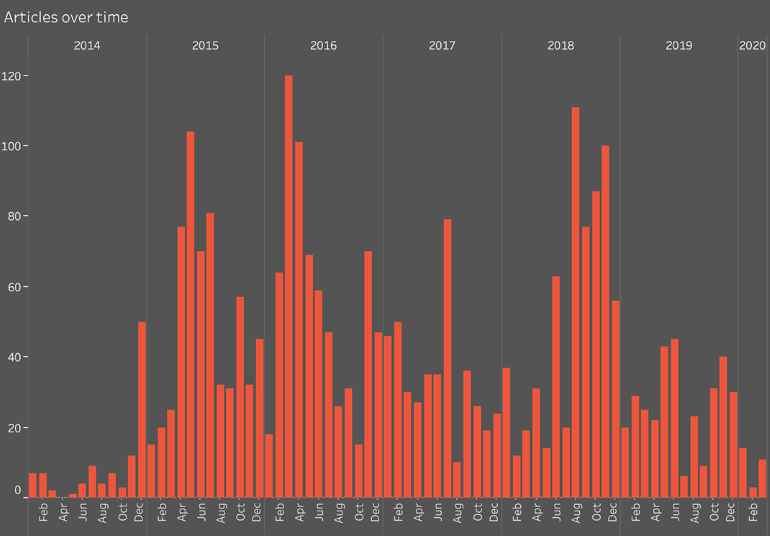
Исследователи заявили, что впервые группу заметили благодаря отчётам, опубликованным на площадке Reddit и Facebook. С 2014 года, по данным специалистов, Secondary Infektion опубликовала более 2500 постов и статей.

Группировка использовала в своих кампаниях девять основных тем:

  1. Украина — несостоявшееся государство и ненадёжный партнёр.
  2. США и НАТО — агрессоры.
  3. Европа — слаба и разделена.
  4. Критика российских властей — проявление слабоумия.
  5. Мусульмане — агрессивные захватчики.
  6. Власти России являются жертвами невежества Запада.
  7. Критикующих Кремль американских кандидатов не нужно выбирать.
  8. Турция — агрессивная и нестабильная страна.
  9. Всемирные спортивные федерации ведут себя нечестно и непрофессионально в отношении России.

Участники Secodanry Infektion предпочитали для распространения дезинформации блоги и новостные сайты.

Подпишитесь на новости

Патч для опасной уязвимости в Paint не доходит до части пользователей

Paint умеет не только рисовать кривые кружочки, но и добавлять головной боли администраторам. В редакторе Windows 11 исправили уязвимость удалённого выполнения кода, однако часть пользователей не может получить обновление через Microsoft Store.

На проблему обратило внимание Windows Latest: издание проверило собственный компьютер и собрало аналогичные жалобы администраторов.

Уязвимость CVE-2026-83844 раскрыли 13 октября. Она получила 8,1 балла CVSS и статус важной. Ошибка связана с чтением за пределами выделенной области памяти.

Согласно описанию Microsoft, возможна атака по сети без аутентификации и действий пользователя, но сложность эксплуатации оценивается как высокая.

Главный подвох здесь в доставке патча. Paint обновляется через Microsoft Store отдельно от Windows Update. Поэтому свежие накопительные заплатки Windows сами по себе не подтверждают, что редактор защищён.

Сейчас в качестве чистой указывается версия 11.2609.401.0. Однако на проверенном Windows Latest компьютере оставалась 11.2603.251.0, несмотря на включённые автоматические обновления. Другие пользователи также сообщают, что ручная проверка в Store не помогает.

Причина расхождения не установлена: возможны проблемы распространения или ошибка в указанном номере версии. Об известной эксплуатации ошибки в реальных атаках не сообщается.

Проверить номер сборки можно в настройках Paint. Установить стоит последнее доступное обновление из Microsoft Store.

RSS: Новости на портале Anti-Malware.ru