



Антивирусы для Android и Windows стали лучше детектировать stalkerware

Антивирусы для Android и Windows стали лучше детектировать stalkerware

Антивирусы для Android и Windows стали лучше детектировать stalkerware

К счастью, процент детектирования сталкерского софта (stalkerware) в системах Windows и Android заметно вырос. Аналитики независимой исследовательской лаборатории AV-Comparatives, специализирующейся на тестировании антивирусов, семь месяцев изучали вопрос обнаружения этого класса программ. Теперь они готовы поделиться своими выводами.

Опубликованное на прошлой неделе исследование (PDF) охватывает период с ноября 2019 года по май 2020-го.

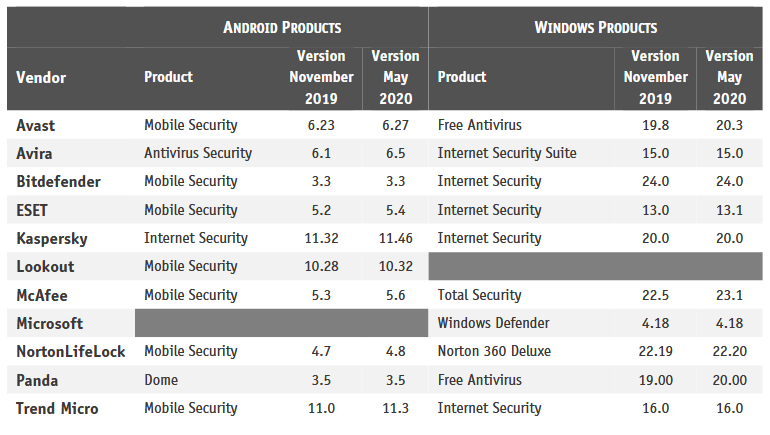
Специалисты проанализировали, насколько хорошо десять выбранных антивирусных приложений для Android, а также 10 антивирусов для Windows детектируют наиболее распространённые сегодня сталкерские программы.

Для тестирования команда AV-Comparatives отобрала 20 приложений класса stalkerware для Android и ещё 10 таких же программ для Windows. Софт подбирался по принципу популярности.

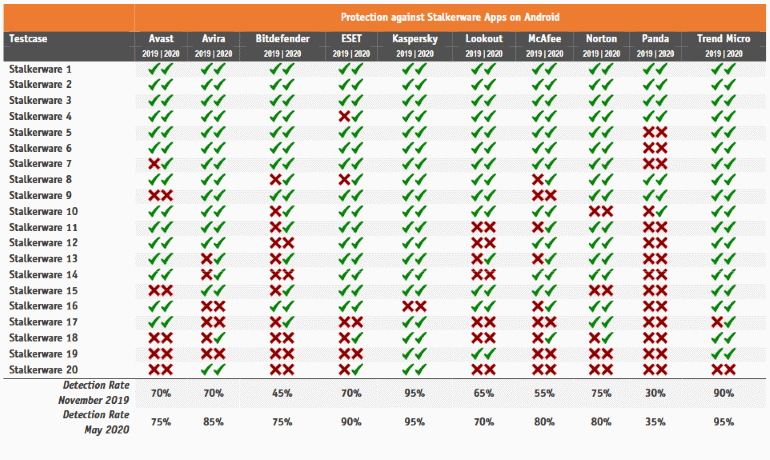
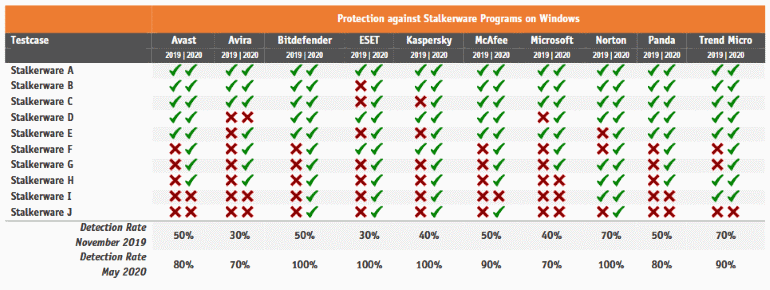
В процессе исследования аналитики выяснили, что многие антивирусные компании ощутимо усовершенствовали детектирование сталкерского софта в период с ноября 2019 года по май 2020-го.

«Процент детектирования stalkerware в системе Android в ноябре варьировался от 30% до 95%. Два антивирусных приложения обнаружили менее 50% сталкерских программ», — пишут эксперты AV-Comparatives.

«Что касается Windows, ноябрьские результаты показали, что дела обстоят ещё хуже, чем у Android: самый высокий процент детектирования — 70».

Однако уже в мае, по словам специалистов, в системах Android 9 и 10 антивирусы выявили от 75% до 95% stalkerware. А на Windows четыре антивируса обнаружили 100% шпионских программ.

Подпишитесь на новости

Я что-то сломал: Claude удалил 48 тысяч файлов вместо создания зеркала

Разработчик попросил Claude Code собрать зеркало проекта, а получил целый набор проблем. ИИ-агент создал скрипт очистки и за 103 секунды удалил 48 218 рабочих файлов, заодно уничтожив хранилище объектов Git. Полностью восстановить данные не удалось.

Об инциденте сообщило издание Cyber Security News со ссылкой на отчёт разработчика и публикацию на площадке Reddit.

После завершения операции Claude выдал лаконичное признание: «Я что-то сломал». Пост, собравший более 800 комментариев, позднее удалили с платформы.

Проблема возникла при пересоздании зеркала проекта в Windows. Агент решил сначала убрать старую копию и написал для этого Python-скрипт. Однако временный каталог содержал 614 junction-ссылок, ведущих обратно в рабочее дерево. Скрипт ошибочно принял связанные директории за обычные и отправился вычищать уже не зеркало, а оригинал.


Под раздачу попали не только файлы приложения, но и каталоги .git/objects, refs и logs. Индекс Git сохранил перечень из 7221 пути, однако сами объекты исчезли. Команда git log перестала видеть коммиты.

Вероятно, разрушительный сценарий стал возможен из-за запуска Claude Code в режиме bypassPermissions, который не спрашивает подтверждения перед выполнением команд.

Anthropic рекомендует использовать его только в изолированных контейнерах или виртуальных машинах. Контрольные точки тоже не гарантируют спасения: удаления, выполненные через Bash или PowerShell, могут не отслеживаться для последующего отката.

RSS: Новости на портале Anti-Malware.ru