



Снова баг: последние обновления Windows 10 блокируют запуск программ

Снова баг: последние обновления Windows 10 блокируют запуск программ

Снова баг: последние обновления Windows 10 блокируют запуск программ

Уже забавно в очередной раз писать о багах Windows 10, которые идут в комплекте с обновлениями ОС. Тем не менее ещё один просчёт разработчиков Microsoft просто нельзя не упомянуть — пользователи теперь не могут запустить программы.

С выходом накопительных апдейтов Windows 10 1903/1909 KB4535996 и Windows 10 2004 KB4557957 на площадке Reddit и форумах Microsoft появились жалобы на ошибки при запуске программ.

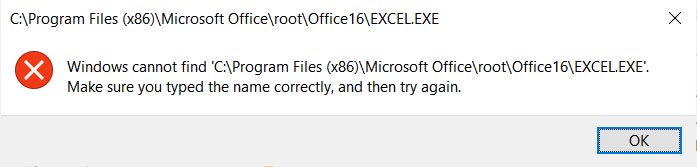
Согласно сообщениям пользователей, возникающая ошибка утверждает, что системе не удалось найти соответствующую программу, которую пытается запустить владелец устройства:

«Windows не может найти [program.exe]».

В качестве примера можно привести попытку запуска приложения из пакета Microsoft Office — Word. Операционная система выдаёт следующее предупреждение:

«Windows не может найти 'C:\Program Files (x86)\Microsoft Office\root\Office16\WORD.EXE'. Убедитесь, что вы ввели правильное имя, после чего повторите попытку».

Как оказалось, баг вызван некорректными дебаггерами или фильтрами, созданными для этих программ. Чтобы устранить эту проблему, придётся найти в реестре ключ HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options, затем перейти в подпункт, название которого будет совпадать с именем исполняемого файла программы, которую не удаётся запускать.

Заключительным этапом нужно удалить все ассоциируемые с этим приложением дебаггеры.

Вымогатели научились блокировать компании без шифровальщиков

Зачем возиться с шифрованием файлов, если можно захватить Active Directory, отключить администраторов и разослать требование выкупа сразу на все компьютеры? Именно такую атаку на производственное предприятие обнаружила «Лаборатория Касперского».

Кампания получила название Payload. Как сообщили специалисты, злоумышленники обошлись без классического шифровальщика и установки сложной вредоносной программы.

Для первоначального проникновения атакующие использовали скомпрометированные учётные записи с повышенными привилегиями. Через штатные средства удалённого доступа и VPN такие подключения выглядели как обычная работа ИТ-специалиста.

Получив контроль над Active Directory, злоумышленники создали объект групповой политики GPO под названием Payload и привязали его к корню домена.

После обновления политик на компьютерах менялись обои и экран блокировки, появлялись требования выкупа, а административные учётные записи отключались. Поскольку GPO является штатным и доверенным механизмом Windows, команды спокойно распространялись по корпоративной сети.

Перед блокировкой инфраструктуры атакующие похитили ценные данные предприятия. Затем информацию опубликовали в даркнете и использовали как рычаг давления на жертву. Файлы при этом никто не шифровал: бизнес и без криптографии получил полный набор проблем.

Эксперты советуют отслеживать создание и изменение групповых политик, включить устойчивую к фишингу МФА для VPN и административных систем, а также разделить привилегии. Обычного антивирусного сканирования здесь недостаточно.

RSS: Новости на портале Anti-Malware.ru