



Владельцы сервиса DDoS-for-Hire получили 6 месяцев исправительных работ

Владельцы сервиса DDoS-for-Hire получили 6 месяцев исправительных работ

Владельцы сервиса DDoS-for-Hire получили 6 месяцев исправительных работ

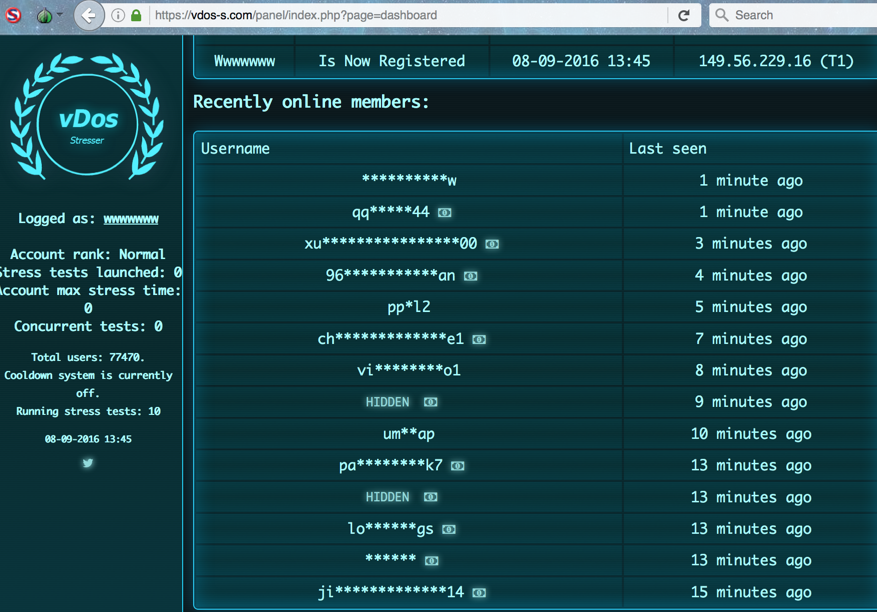
Владельцы сервиса vDOS, годами помогавшего злоумышленникам организовывать DDoS-атаки (так называемый DDoS-for-Hire), выслушали свой приговор в израильском суде. Правоохранители сообщили, что за время существования vDOS сервис организовал более 2 миллионов кибератак, которые вывели из строя бесчисленное количество пользователей и веб-сайтов.

Ярден Бидани и Итай Хьюри, граждане Израиля, являющиеся по совместительству совладельцами vDOS, получили по шесть месяцев исправительных работ.

Из материалов (PDF) дела известно, что оба киберпреступника были задержаны в 2016 году, на тот момент им было по 18 лет. На них вышли агенты ФБР после тщательного расследования и изучения деятельности vDOS.

В том же году правоохранители ликвидировали площадку vDOS, которая, кстати, была самым надёжным сервисом организации DDoS-атак на рынке. С помощью vDOS даже совершенно неквалифицированные пользователи Сети могли вывести из строя большинство серьёзных сайтов.

vDOS обеспечивал атаки мощностью 50 Гбит/с, чего вполне достаточно для того, чтобы положить любой веб-ресурс, не оснащённый дорогой и серьёзной защитой от DDoS. Владельцы сервиса Бидани и Хьюри, по данным стороны обвинения, заработали более $600 000 за счёт деятельности vDOS.

Помимо основной задачи, vDOS также продавал доступ к API для других подобных сервисов. Это приносило киберпреступникам дополнительный заработок.

Подпишитесь на новости

Патч для опасной уязвимости в Paint не доходит до части пользователей

Paint умеет не только рисовать кривые кружочки, но и добавлять головной боли администраторам. В редакторе Windows 11 исправили уязвимость удалённого выполнения кода, однако часть пользователей не может получить обновление через Microsoft Store.

На проблему обратило внимание Windows Latest: издание проверило собственный компьютер и собрало аналогичные жалобы администраторов.

Уязвимость CVE-2026-83844 раскрыли 13 октября. Она получила 8,1 балла CVSS и статус важной. Ошибка связана с чтением за пределами выделенной области памяти.

Согласно описанию Microsoft, возможна атака по сети без аутентификации и действий пользователя, но сложность эксплуатации оценивается как высокая.

Главный подвох здесь в доставке патча. Paint обновляется через Microsoft Store отдельно от Windows Update. Поэтому свежие накопительные заплатки Windows сами по себе не подтверждают, что редактор защищён.

Сейчас в качестве чистой указывается версия 11.2609.401.0. Однако на проверенном Windows Latest компьютере оставалась 11.2603.251.0, несмотря на включённые автоматические обновления. Другие пользователи также сообщают, что ручная проверка в Store не помогает.

Причина расхождения не установлена: возможны проблемы распространения или ошибка в указанном номере версии. Об известной эксплуатации ошибки в реальных атаках не сообщается.

Проверить номер сборки можно в настройках Paint. Установить стоит последнее доступное обновление из Microsoft Store.

RSS: Новости на портале Anti-Malware.ru