



Владельцы сервиса DDoS-for-Hire получили 6 месяцев исправительных работ

Владельцы сервиса DDoS-for-Hire получили 6 месяцев исправительных работ

Владельцы сервиса DDoS-for-Hire получили 6 месяцев исправительных работ

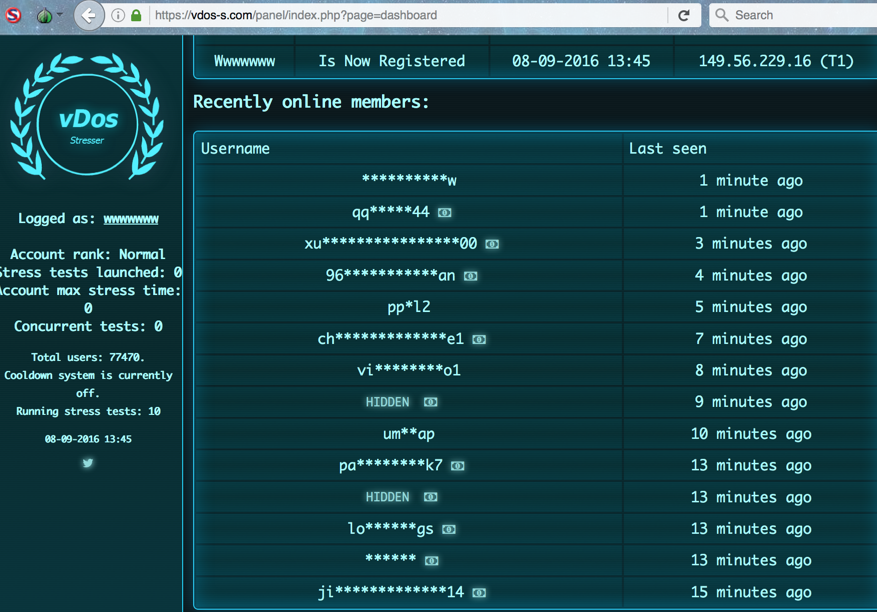
Владельцы сервиса vDOS, годами помогавшего злоумышленникам организовывать DDoS-атаки (так называемый DDoS-for-Hire), выслушали свой приговор в израильском суде. Правоохранители сообщили, что за время существования vDOS сервис организовал более 2 миллионов кибератак, которые вывели из строя бесчисленное количество пользователей и веб-сайтов.

Ярден Бидани и Итай Хьюри, граждане Израиля, являющиеся по совместительству совладельцами vDOS, получили по шесть месяцев исправительных работ.

Из материалов (PDF) дела известно, что оба киберпреступника были задержаны в 2016 году, на тот момент им было по 18 лет. На них вышли агенты ФБР после тщательного расследования и изучения деятельности vDOS.

В том же году правоохранители ликвидировали площадку vDOS, которая, кстати, была самым надёжным сервисом организации DDoS-атак на рынке. С помощью vDOS даже совершенно неквалифицированные пользователи Сети могли вывести из строя большинство серьёзных сайтов.

vDOS обеспечивал атаки мощностью 50 Гбит/с, чего вполне достаточно для того, чтобы положить любой веб-ресурс, не оснащённый дорогой и серьёзной защитой от DDoS. Владельцы сервиса Бидани и Хьюри, по данным стороны обвинения, заработали более $600 000 за счёт деятельности vDOS.

Помимо основной задачи, vDOS также продавал доступ к API для других подобных сервисов. Это приносило киберпреступникам дополнительный заработок.

Подпишитесь на новости

Avanpost представила систему DAG для контроля доступа к данным

Сотрудник давно сменил должность, а доступ к старым папкам остался. Рядом лежат выгрузки персональных данных и инструкция с паролями — корпоративная классика, которую никто не любит. Avanpost представила DAG — решение для контроля доступа к неструктурированным данным на файловых серверах, в облаках и корпоративных базах знаний.

Основные возможности продукта компания описывает в официальной документации.

По словам разработчика, система обнаруживает конфиденциальную информацию по содержимому файлов, показывает фактические права пользователей и выявляет нарушения политик безопасности. Задача — выяснить, кто действительно может открыть конфиденциальные документы, даже если утверждённые регламенты рисуют куда более благополучную картину.

Найти лишние права — половина дела. В DAG встроен движок бизнес-процессов: он позволяет направить запрос владельцу данных, собрать согласования, поставить задачу ИТ-службе и проконтролировать исполнение.

После корректировок повторное сканирование проверяет, что доступ действительно закрыт. Галочка в заявке сама по себе доказательством не считается.

Далее система отслеживает изменения прав и объектов, передаёт сведения о нарушениях в SIEM и SOAR и может запускать внутренние сценарии реагирования.

DAG работает самостоятельно или в связке с IDM. Интеграция позволяет учитывать должность и кадровый статус сотрудника, инициируя пересмотр доступа при переводе или увольнении.

Вендор представил две версии: для крупных корпораций с акцентом на высокие нагрузки и для среднего бизнеса — с упором на простоту интеграции. Заказчикам предлагают пилот на действующей инфраструктуре.

RSS: Новости на портале Anti-Malware.ru