



Телефоны пользователей WhatsApp в поисковой выдаче Google — баг или фича

Телефоны пользователей WhatsApp в поисковой выдаче Google — баг или фича

Телефоны пользователей WhatsApp в поисковой выдаче Google — баг или фича

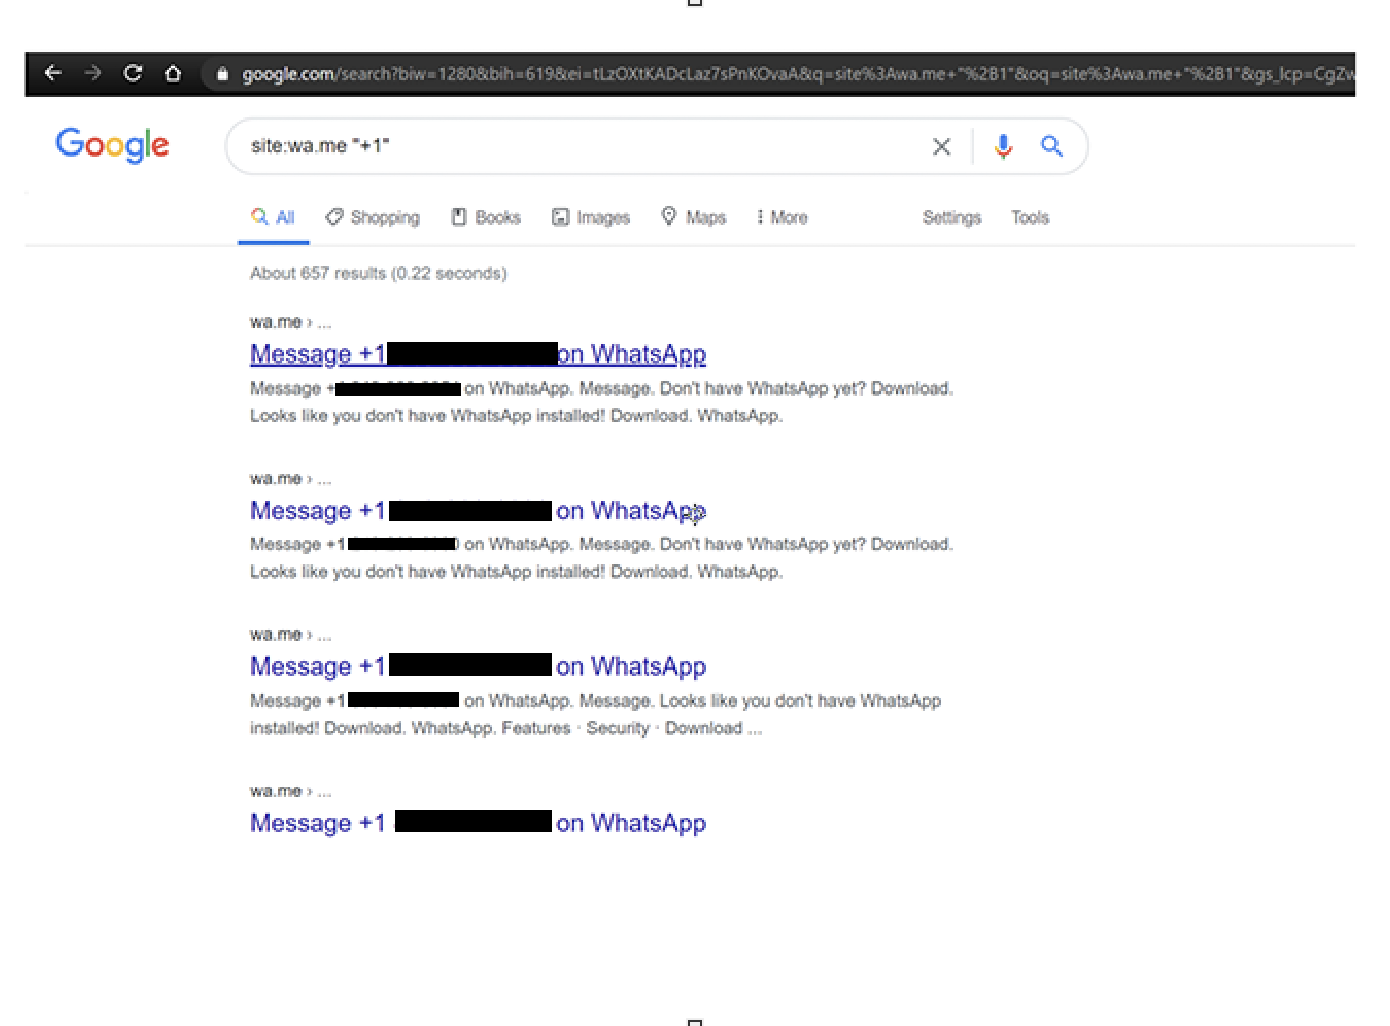
Исследователь в области безопасности обнаружил ряд телефонных номеров, привязанных к аккаунтам WhatsApp, в открытом доступе. Оказалось, что поисковой движок Google проиндексировал их, в связи с чем эксперт объявил это проблемой конфиденциальности.

Специалист ссылается на функцию под названием «Click to Chat», поскольку именно она позволяет поисковой системе Google Search индексировать телефонные номера пользователей.

Однако представители Facebook утверждают, что это абсолютно нормальная ситуация — поисковик индексирует лишь то, что люди сами предпочли сделать общедоступным.

С такой позицией несогласен Атул Джейрем, занимающийся поиском уязвимостей и других проблем безопасности. Он называет появление телефонов в поисковой выдаче «утечкой» и считает, что в WhatsApp присутствует баг, угрожающий конфиденциальности пользователей.

Давайте разберёмся, что же собой представляет «Click to Chat». На самом деле, эта функция может быть действительно полезна, поскольку позволяет веб-сайтам общаться с посетителями через WhatsApp.

Для этого используется специальный QR-код, связанный с телефонным номером владельца или администратора веб-ресурса. Зашедший на сайт пользователь может просканировать этот код, а затем кликнуть ссылку, которая запустит сессию в WhatsApp.

Джейрем видит проблему в том, что телефонные номера пользователей могут всплывать в поисковой выдаче Google, поскольку движки таких систем сканируют метаданные Click to Chat. При этом сами номера телефонов являются частью строки URL — https://wa.me/<телефонный_номер>.

В результате, как утверждает исследователь, происходит утечка телефонных номеров в виде простого текста, что позволит спамерам собрать их и использовать в своих кампаниях.

Баг или фича? Представители Threatpost связались с отдельными пользователями, чьи телефоны доступны в Сети. В большинстве случаев люди были в курсе так называемой «утечки» и даже специально использовали ситуацию для продвижения своего бизнеса или услуг.

Подпишитесь на новости

Beget восстановил более 215 тыс. сайтов и отбивается от новой DDoS-атаки

Хостинг-провайдер Beget сообщил, что вернул к работе из резервных копий более 215 тыс. сайтов клиентов, пострадавших после кибератаки в начале ноября. Восстановление виртуального хостинга, по словам компании, близится к завершению. Одновременно Beget отражает DDoS-атаку высокой интенсивности, которая, как утверждают в компании, не влияет на уже восстановленные сервисы и сайты.

Об этом Beget сообщил в своем телеграм-канале. О DDoS-атаке провайдер объявил 15 ноября. Сначала ее мощность достигала 850 Гбит/с, затем выросла до 2,1 Тбит/с.

Злоумышленники перебирали сетевые диапазоны Beget, поэтому у части пользователей возникали проблемы с доступом к сервисам, в том числе к Ozon, Wildberries и Сбербанку, а некоторые FTP- и SSH-сессии обрывались.

Провайдер ограничил SSH-подключения с зарубежных IP-адресов: с одного адреса допускается не больше пяти попыток в секунду.

В панель управления постепенно возвращаются функции. Пользователям виртуального хостинга снова доступны разделы Crontab и Backup.

Нынешняя атака наложилась на последствия предыдущей. В ночь с 1 на 2 ноября злоумышленники получили доступ к управляющему уровню инфраструктуры Beget и запустили скрипты, уничтожающие данные.

Облачная инфраструктура провайдера была разрушена, а файловые резервные копии VPS, по данным компании, будут доступны примерно половине пользователей. На время восстановления Beget приостановил списание оплаты.

Компания просит клиентов следить за новостями в ее официальных каналах, а не в СМИ.

Напомним, после кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

RSS: Новости на портале Anti-Malware.ru