



Телефоны пользователей WhatsApp в поисковой выдаче Google — баг или фича

Телефоны пользователей WhatsApp в поисковой выдаче Google — баг или фича

Телефоны пользователей WhatsApp в поисковой выдаче Google — баг или фича

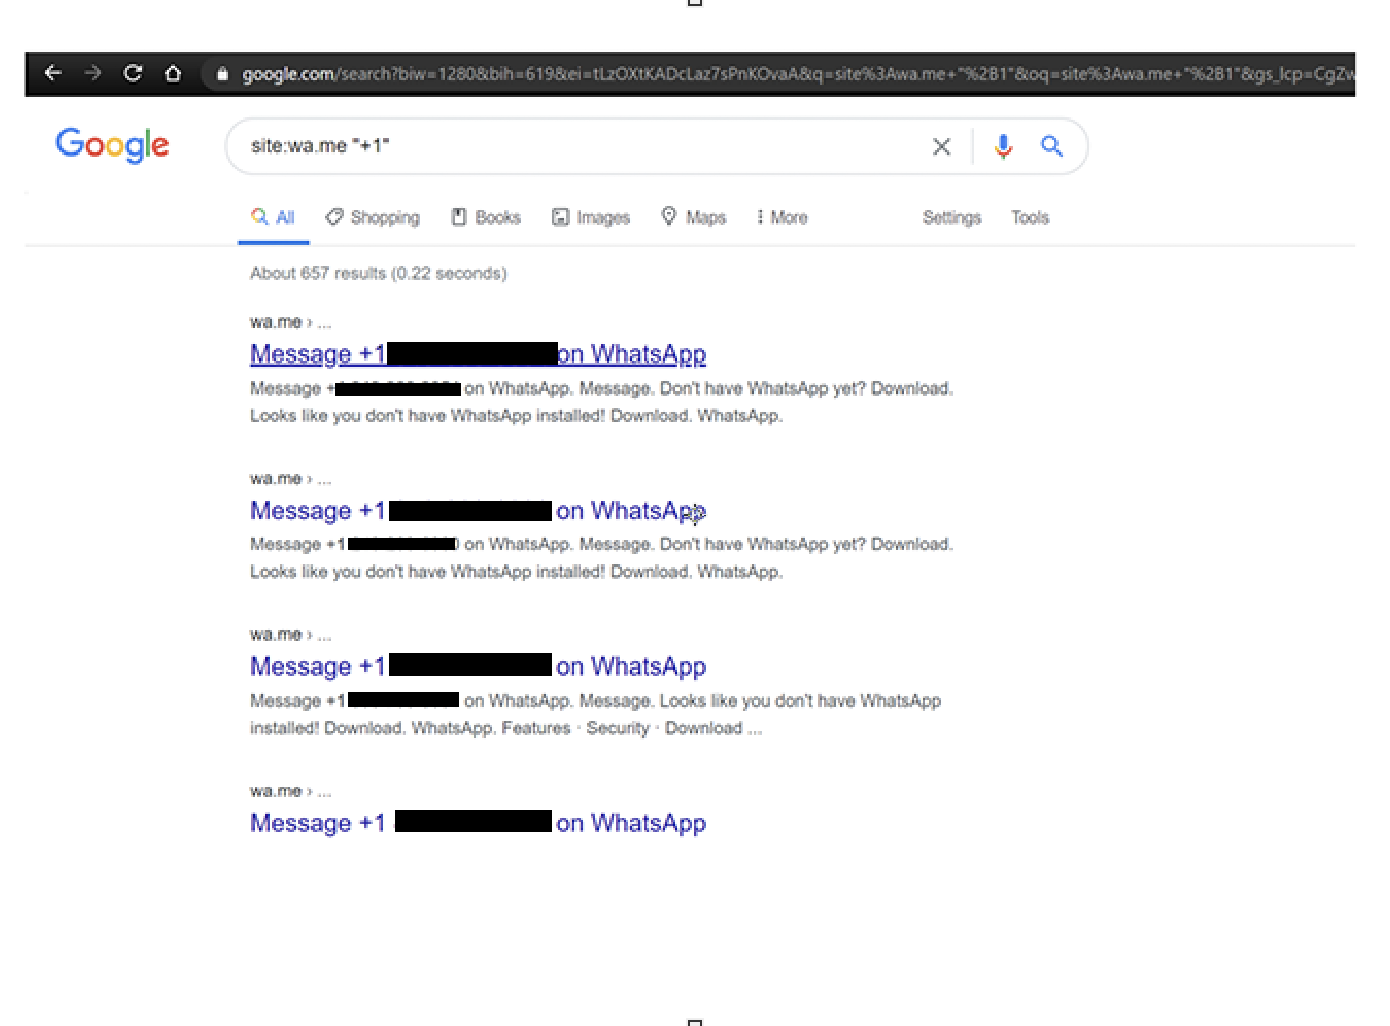
Исследователь в области безопасности обнаружил ряд телефонных номеров, привязанных к аккаунтам WhatsApp, в открытом доступе. Оказалось, что поисковой движок Google проиндексировал их, в связи с чем эксперт объявил это проблемой конфиденциальности.

Специалист ссылается на функцию под названием «Click to Chat», поскольку именно она позволяет поисковой системе Google Search индексировать телефонные номера пользователей.

Однако представители Facebook утверждают, что это абсолютно нормальная ситуация — поисковик индексирует лишь то, что люди сами предпочли сделать общедоступным.

С такой позицией несогласен Атул Джейрем, занимающийся поиском уязвимостей и других проблем безопасности. Он называет появление телефонов в поисковой выдаче «утечкой» и считает, что в WhatsApp присутствует баг, угрожающий конфиденциальности пользователей.

Давайте разберёмся, что же собой представляет «Click to Chat». На самом деле, эта функция может быть действительно полезна, поскольку позволяет веб-сайтам общаться с посетителями через WhatsApp.

Для этого используется специальный QR-код, связанный с телефонным номером владельца или администратора веб-ресурса. Зашедший на сайт пользователь может просканировать этот код, а затем кликнуть ссылку, которая запустит сессию в WhatsApp.

Джейрем видит проблему в том, что телефонные номера пользователей могут всплывать в поисковой выдаче Google, поскольку движки таких систем сканируют метаданные Click to Chat. При этом сами номера телефонов являются частью строки URL — https://wa.me/<телефонный_номер>.

В результате, как утверждает исследователь, происходит утечка телефонных номеров в виде простого текста, что позволит спамерам собрать их и использовать в своих кампаниях.

Баг или фича? Представители Threatpost связались с отдельными пользователями, чьи телефоны доступны в Сети. В большинстве случаев люди были в курсе так называемой «утечки» и даже специально использовали ситуацию для продвижения своего бизнеса или услуг.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru